

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
slurp-1 — Перечислитель S3-корзин | Kitploit
Инструменты/GitHubGitHub/gdraperi/slurp-1
РазведкаСканеры уязвимостейСбор информацииТестирование на ПроникновениеБезопасность облачных средНеправильная Конфигурация
GitHubgdraperi/slurp-1

slurp-1

Перечислитель S3-корзин

Репозиторий
3067277 лет назадПроверено Kitploit
Поделиться

slurp

Blackbox/whitebox перечислитель S3-корзин

Обзор

  • Благодарность всем пакетам вендоров, которые сделали этот инструмент возможным.
  • Это инструмент безопасности; он предназначен для пентестеров и специалистов по безопасности для проведения аудита S3-корзин.

Возможности

  • Сканирование по домену(ам); можно указать один домен или список доменов
  • Сканирование по ключевому слову(ам); можно указать одно ключевое слово или список ключевых слов
  • Сканирование через учетные данные AWS; можно указать свою учетную запись AWS, чтобы увидеть, какие корзины были раскрыты
  • Цветной вывод для визуального grep
  • В настоящее время генерирует более 28 000 комбинаций на домен и ключевое слово (спасибо @jakewarren и @random-robbie)
  • Поддержка Punycode для интернационализированных доменов
  • Сильная копилефтная лицензия (GPLv3)

Режимы

Инструмент работает в двух режимах: blackbox и whitebox. Режим whitebox (или внутренний) значительно быстрее, чем blackbox (внешний).

Blackbox (внешний)

В этом режиме вы используете список комбинаций для проведения сканирования. Он будет выдавать ложные срабатывания, и нет способа связать корзины с реальной учетной записью AWS! Не открывайте вопросы с просьбой объяснить, как это сделать.
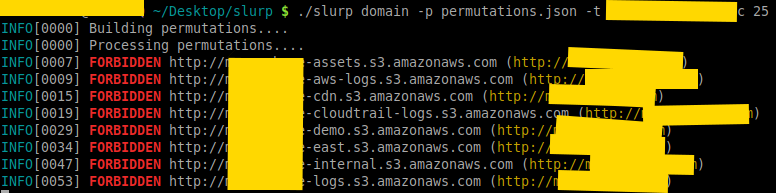
Домен

сканирование домена

Ключевые слова

сканирование по ключевым словам

Whitebox (внутренний)

В этом режиме вы используете AWS API с учетными данными для конкретной учетной записи, которой вы владеете, чтобы увидеть, что открыто. Этот метод получает все S3-корзины и проверяет разрешения Policy/ACL. Обратите внимание, что я не буду предоставлять поддержку по использованию AWS API. Ваши учетные данные должны быть в ~/.aws/credentials.
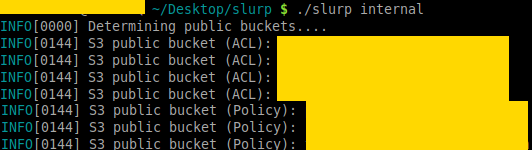
внутренний

внутреннее сканирование

Использование

  • slurp domain <-t|--target> example.com перечислит S3-домены для конкретной цели.
  • slurp keyword <-t|--target> linux,golang,python перечислит S3-корзины на основе этих 3 ключевых слов.
  • slurp internal выполняет внутреннее сканирование с использованием AWS API.

Установка

Этот проект использует vgo; вы можете клонировать и выполнить go build или скачать из раздела Releases. Пожалуйста, не открывайте вопросы о том, почему вы не можете собрать проект; этот проект собирается как любой другой проект на Go, если вы не можете собрать, я настоятельно рекомендую прочитать спецификацию Go.

Кроме того, единственные бинарные файлы, которые я включаю, это linux/amd64; если вам нужны бинарники для mac/windows, соберите их самостоятельно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





