
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-2640-CVE-2023-32629 — GameOver(lay) Повышение привилегий в Ubuntu | Kitploit

Инструменты/GitHubGitHub/g1vi/cve-2023-2640-cve-2023-32629
Повышение привилегийАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеЭксплуатация Бинарных Файлов
GitHubg1vi/cve-2023-2640-cve-2023-32629

CVE-2023-2640-CVE-2023-32629

GameOver(lay) Повышение привилегий в Ubuntu

Репозиторий
Поделиться
13522623 лет назадПроверено Kitploit

GameOver(lay) Повышение привилегий в Ubuntu

CVE-2023-2640

https://www.cvedetails.com/cve/CVE-2023-2640/

На ядрах Ubuntu, содержащих как c914c0e27eb0, так и "UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs", непривилегированный пользователь может устанавливать привилегированные расширенные атрибуты на смонтированные файлы, что приводит к их установке на верхние файлы без соответствующих проверок безопасности.

CVE-2023-32629

https://www.cvedetails.com/cve/CVE-2023-32629/

Уязвимость локального повышения привилегий в ядрах Ubuntu overlayfs: ovl_copy_up_meta_inode_data пропускает проверки разрешений при вызове ovl_do_setxattr на ядрах Ubuntu.

Уязвимые ядра

Версия ядраРелиз Ubuntu
6.2.0Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.19.0Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.4.0Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver)

Использование

Протестировано на ядрах 5.19.0 и 6.2.0.

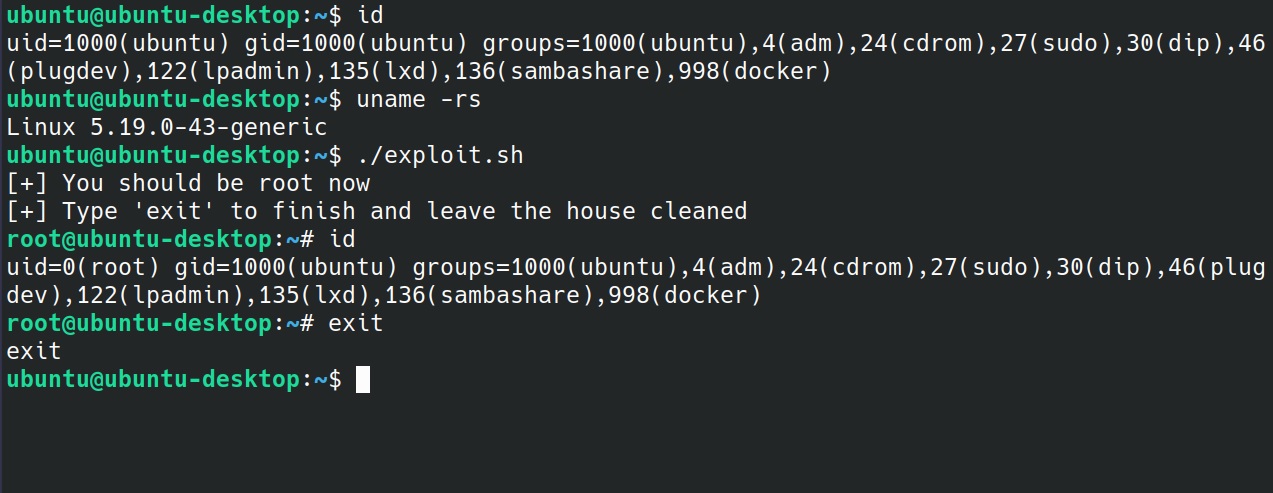
  1. Просто запустите скрипт в оболочке с низкими привилегиями.
   ./exploit.sh
  1. Не забудьте ввести "exit", чтобы завершить root-оболочку и оставить систему чистой.

Пример

Untitled

Лицензия

Не стесняйтесь использовать или модифицировать когда и где угодно.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →