
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/funcid/cve-2024-38828
Анализ уязвимостейАнализ КодаЭксплуатацияВеб-безопасностьОбучение и Образование
GitHubfuncid/cve-2024-38828

CVE-2024-38828

PoC и исправление для CVE-2024-38828: DoS в Spring Framework через манипуляцию Content-Length в ByteArrayHttpMessageConverter. Включает нагрузочное тестирование, метрики и пользовательский безопасный конвертер.

Репозиторий
331 год назадЕщё не проверено
Поделиться

Уязвимость CVE-2024-38828

Описание

Тест проверяет поведение/реакцию в Spring Framework при уязвимости CVE-2024-38828 и без нее. В ByteArrayHttpMessageConverter аллоцируется память в ByteArrayOutputStream по заголовку запроса Content-Length что может не соответсвовать реальности с телом в 0 байт. При резком росте таких запросов (DoS), память используется неоптимально, появляются регулярные чистки GC и приложение начинает лагать. Покажу как это реализовать/исправить и метрики.
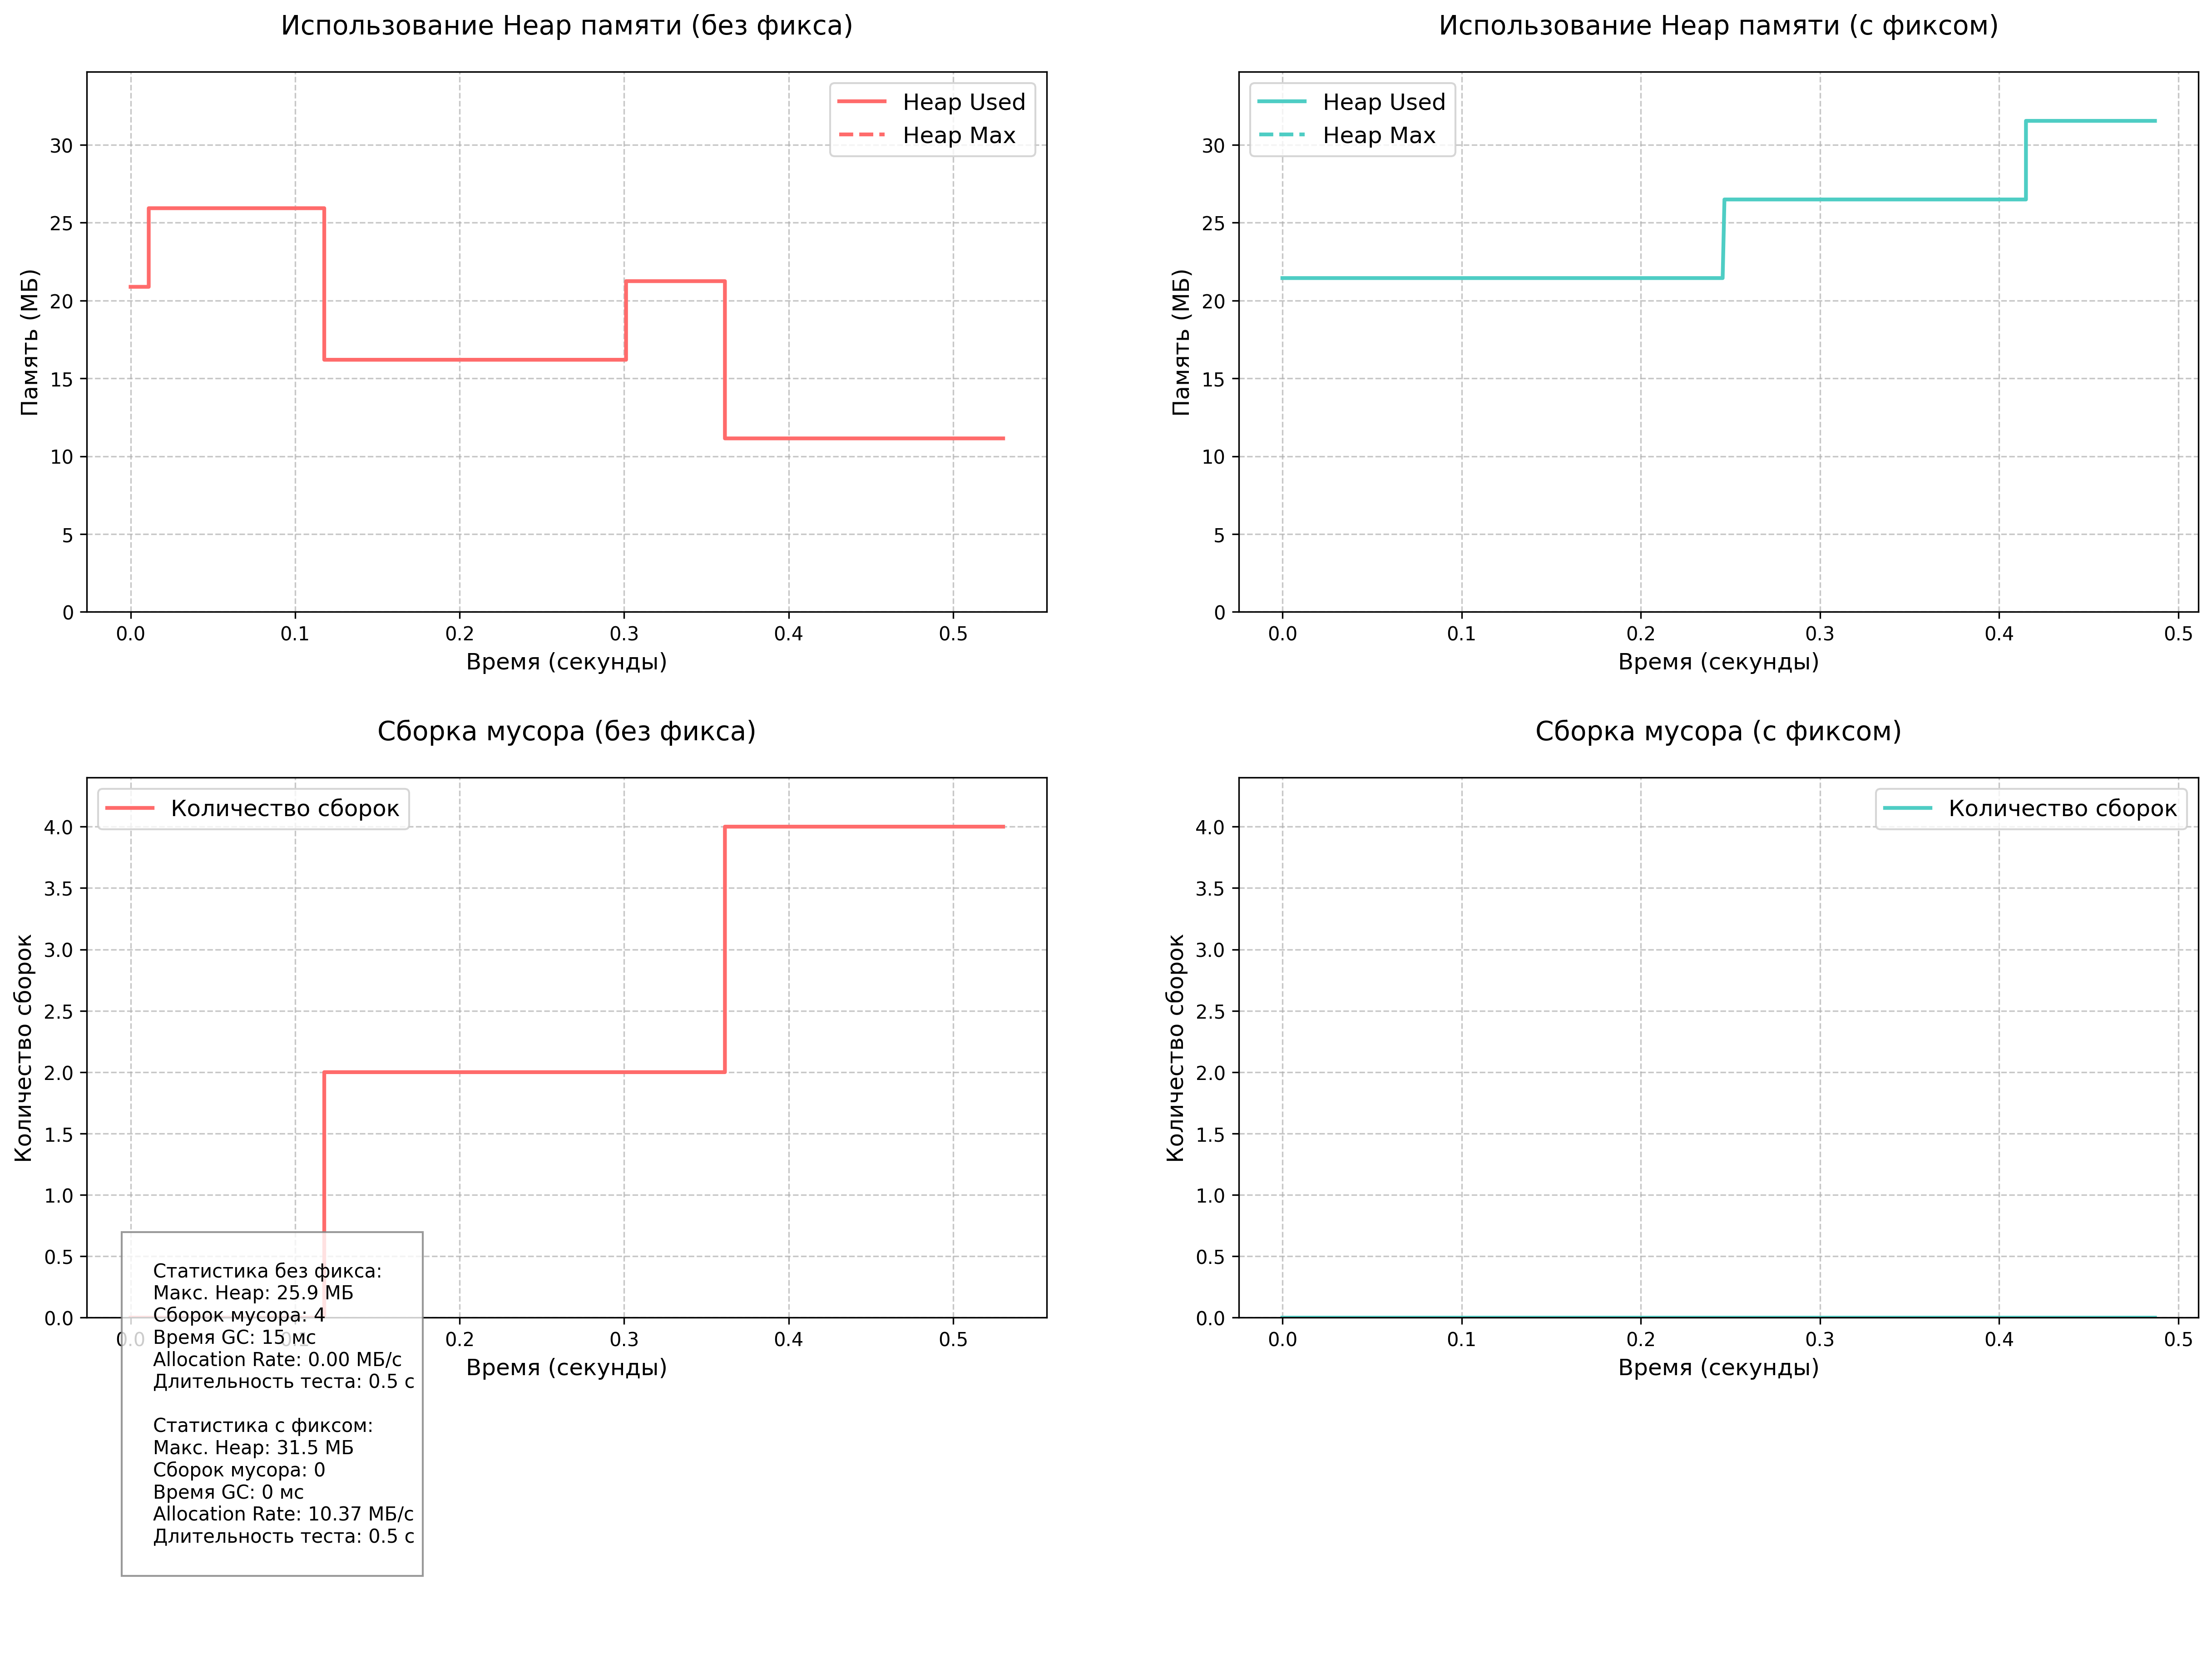
Графики метрик

Описание уязвимости

CVE-2024-38828 - это уязвимость типа Denial of Service (DoS) в Spring Framework, которая позволяет атакующему вызвать исчерпание памяти на сервере через контроллер Spring MVC с параметром типа byte[].

Технические детали

  • Уязвимые версии: Spring Framework 5.3.x (все версии)
  • Тип уязвимости: Denial of Service (DoS)
  • Вектор атаки: HTTP POST запросы с Content-Length = 2 ^ 31 - 1
  • Влияние: Исчерпание памяти сервера, приводящее к отказу в обслуживании

Решение

Реализованный фикс

  1. Создан кастомный HttpMessageConverter для обработки массивов байтов
  2. Реализована проверка размера входящих данных
  3. Использован потоковый подход для обработки больших payload'ов

Тестирование

Структура проекта

.
├── src/
│   └── main/
│       └── java/
│           └── me/
│               └── func/
│                   └── demo/
│                       ├── config/
│                       │   └── WebConfig.java
│                       ├── converter/
│                       │   └── SafeByteArrayHttpMessageConverter.java
│                       ├── controller/
│                       │   └── DemoController.java
│                       └── DemoApplication.java
├── tests/
│   ├── load_test.py
│   └── results/
│       ├── результаты_теста.png
│       └── метрики.json
└── README.md

Параметры теста

  • Количество запросов: 6000
  • Максимальное количество одновременных запросов: 5
  • Задержка между группами запросов: 0.1 секунды
  • Размер запроса: 1 байт
  • Заголовок Content-Length: 2^31 - 1 (максимальное значение для int)

Код теста

def send_request(url):
    try:
        response = requests.post(
            url,
            data=b'0',  # Минимальный payload
            headers={
                'Content-Type': 'application/octet-stream',
                'Content-Length': str(2**31 - 1)  # Максимальный размер
            }
        )
        return response.status_code, response.text
    except Exception as e:
        return f"Ошибка: {str(e)}", None

Запуск тестов

  1. Установите зависимости Python:
pip install -r requirements.txt
  1. Запустите тест:
python tests/load_test.py
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






