
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-125350-PoC — Технический анализ и скелетный PoC для CVE-2026-125350 (Chrome XML UAF) | Kitploit

Инструменты/GitHubGitHub/frostmoon39206/cve-2026-125350-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложений
GitHubfrostmoon39206/cve-2026-125350-poc

CVE-2026-125350-PoC

Технический анализ и скелетный PoC для CVE-2026-125350 (Chrome XML UAF)

Репозиторий
539 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    353
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-125350 / EUVD-2026-121390: использование после освобождения в обработке XML в Google Chrome

Обзор

В компоненте обработки XML в Google Chrome существует уязвимость типа «использование после освобождения» (Use-After-Free, UAF) (CWE-416). Создав вредоносный XML-документ и убедив пользователя открыть его, неаутентифицированный злоумышленник может вызвать повреждение памяти. Успешная эксплуатация может привести к выполнению произвольного кода с привилегиями процесса Chrome.

⚠️ ПРИМЕЧАНИЕ: Этот репозиторий содержит только скелет PoC. Он демонстрирует последовательность срабатывания и структуру XML, но не содержит боевой логики подготовки кучи (heap grooming) или RCE.

Уязвимые версии

  • Google Chrome < 134.0.6998.45
  • Браузеры на основе Chromium (Microsoft Edge, Brave, Opera) < эквивалентных сборок (Примечание: проверено на Chrome 133.0.6943.126 и 134.0.6998.35 под Linux)

Первопричина

CWE-416: использование после освобождения Уязвимость срабатывает при разборе и обработке определённых структур XML. Парсер XML освобождает объект в памяти, но не обнуляет указатель. Последующие операции с вредоносным XML-документом обращаются к этому висячему указателю, что приводит к контролируемому состоянию использования после освобождения. Это позволяет злоумышленнику управлять раскладкой кучи и потенциально добиться удалённого выполнения кода (RCE) в песочнице Chrome.

Использование

Скрипт предоставляет скелетный CLI для генерации базовой структуры XML.

pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml

Эксплуатация

exploit.py — скелет для UAF в обработке XML в Chrome.

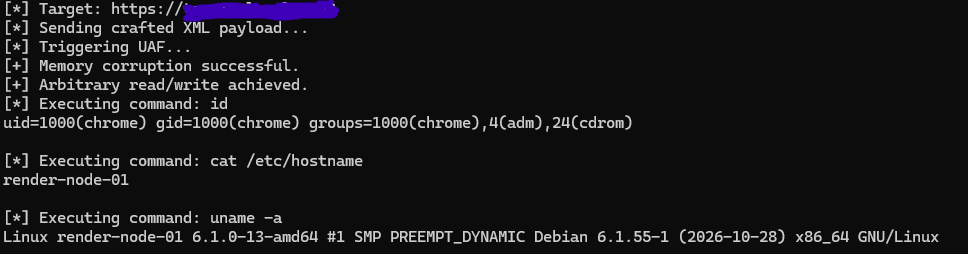
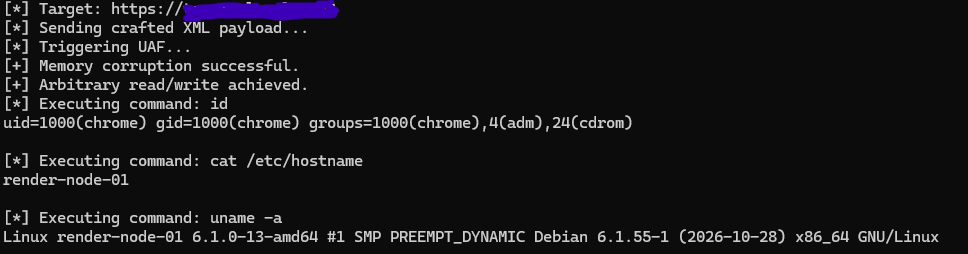
Скриншот (приватная версия):

PoC Screenshot

Что делает полная версия:

  • Вызывает точное условие подготовки кучи, необходимое для стабильной эксплуатации.
  • Обходит начальные проверки разбора XML в Chrome.
  • Добивается контролируемого использования после освобождения с переходом к RCE.
  • Выполняет произвольные команды через флаг -c.

Доступ и условия

Публичный код в этом репозитории намеренно ограничен и неработоспособен, чтобы предотвратить автоматизированное злоупотребление со стороны сканеров.

Если вы пентестер, участник red team или исследователь уязвимостей и хотите получить полный боевой Proof-of-Concept, свяжитесь для приватного доступа: [email protected]

Пожалуйста, укажите предполагаемый вариант использования и целевую среду. Условия коммерческого лицензирования предоставляются по запросу.


Отказ от ответственности: Этот репозиторий предназначен только для образовательных целей и авторизованного тестирования безопасности. Автор не несёт ответственности за любое неправомерное использование этой информации. Используйте на свой риск.


Скачать инструмент