
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-23131 — CVE-2022-23131 Zabbix Server эксплойт аутентификации SAML | Kitploit

Инструменты/GitHubGitHub/fork-bombed/cve-2022-23131
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubfork-bombed/cve-2022-23131

CVE-2022-23131

CVE-2022-23131 Zabbix Server эксплойт аутентификации SAML

Репозиторий
4372 лет назадЕщё не проверено
Поделиться

CVE-2022-23131 Эксплуатация аутентификации SAML в Zabbix

Этот скрипт на Python эксплуатирует неправильно настроенный поток аутентификации SAML на сервере Zabbix. Указывая URL сервера Zabbix и пользователя (по умолчанию: Admin), скрипт генерирует аутентифицированную сессию Zabbix (zbx_session) и пытается получить доступ к панели управления с этой аутентифицированной сессией.

Использование

Для использования скрипта запустите его из командной строки и укажите целевой URL сервера Zabbix. Вы можете дополнительно указать пользователя и пользовательский агент.

Основное использование

python cve-2022-23131.py <target_url>

Необязательные параметры

  • -u или --user: Укажите пользователя Zabbix для аутентификации (по умолчанию: Admin).
  • -a или --user-agent: Предоставьте строку пользовательского агента.

Примеры

  1. Запуск эксплойта с параметрами по умолчанию:
python cve-2022-23131.py https://zabbix.local
  1. Запуск эксплойта с пользовательским пользователем:
python cve-2022-23131.py https://zabbix.local -u JohnDoe
  1. Запуск эксплойта с пользовательским User-Agent:
python cve-2022-23131.py https://zabbix.local -u JohnDoe -a "CustomUserAgent/1.0"

Вывод

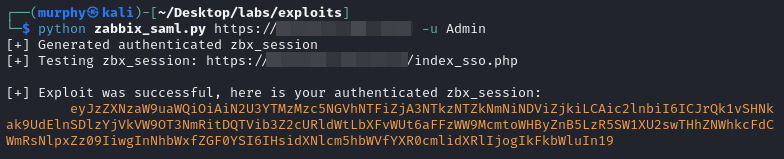
Скрипт сообщит, был ли эксплойт успешным. В случае успеха он выведет аутентифицированную zbx_session, которую можно использовать для доступа к панели управления Zabbix.

Вот пример работы скрипта:
Example Output

Как обновить файл cookie в Chrome или Firefox

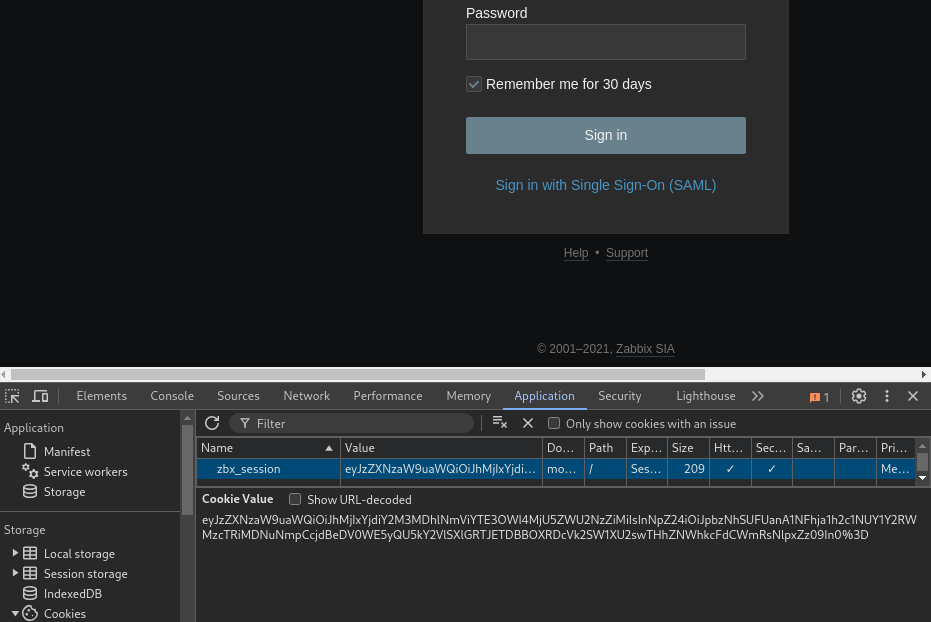
После успешного получения значения zbx_session вы можете вручную обновить файл cookie в браузере, чтобы аутентифицироваться как указанный пользователь. Следуйте инструкциям ниже для Chrome или Firefox.

Chrome

  1. Откройте Chrome и перейдите по URL сервера Zabbix.
  2. Щелкните правой кнопкой мыши на странице и выберите Inspect (Проверить), чтобы открыть инструменты разработчика.
  3. Перейдите на вкладку Application (Приложение).
  4. На левой панели в разделе Storage (Хранилище) нажмите Cookies и выберите URL сервера Zabbix.
  5. Найдите файл cookie zbx_session.
  6. Дважды щелкните поле Value (Значение), замените его на вновь сгенерированное значение zbx_session и нажмите Enter.

Firefox

  1. Откройте Firefox и перейдите по URL сервера Zabbix.
  2. Щелкните правой кнопкой мыши на странице и выберите Inspect Element (Проверить элемент), чтобы открыть инструменты разработчика.
  3. Перейдите на вкладку Storage (Хранилище).
  4. На левой панели нажмите Cookies и выберите URL сервера Zabbix.
  5. Найдите файл cookie zbx_session.
  6. Дважды щелкните поле Value (Значение), замените его на новое значение zbx_session и нажмите Enter.

Вот пример того, как обновить cookie в инструментах разработчика:
Update Cookie Example

Благодарности

Авторство этого описания эксплойта принадлежит @random-robbie, @jweny и @Mr-xn. Я только модифицировал скрипт, так как обнаружил, что он больше не работал как ожидалось.


Ссылка: https://github.com/Mr-xn/cve-2022-23131

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




