

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
net-Shield — Простое и легкое решение для защиты от DDoS для VPS, выделенных серверов и IoT-устройств - Бета | Kitploit
Инструменты/GitHubGitHub/fnzv/net-shield
Оборонительные ИнструментыСетевая безопасность
GitHubfnzv/net-shield

net-Shield

Простое и легкое решение для защиты от DDoS для VPS, выделенных серверов и IoT-устройств - Бета

Репозиторий
250471247 лет назадПроверено Kitploit
Поделиться

net-Shield

Build Status
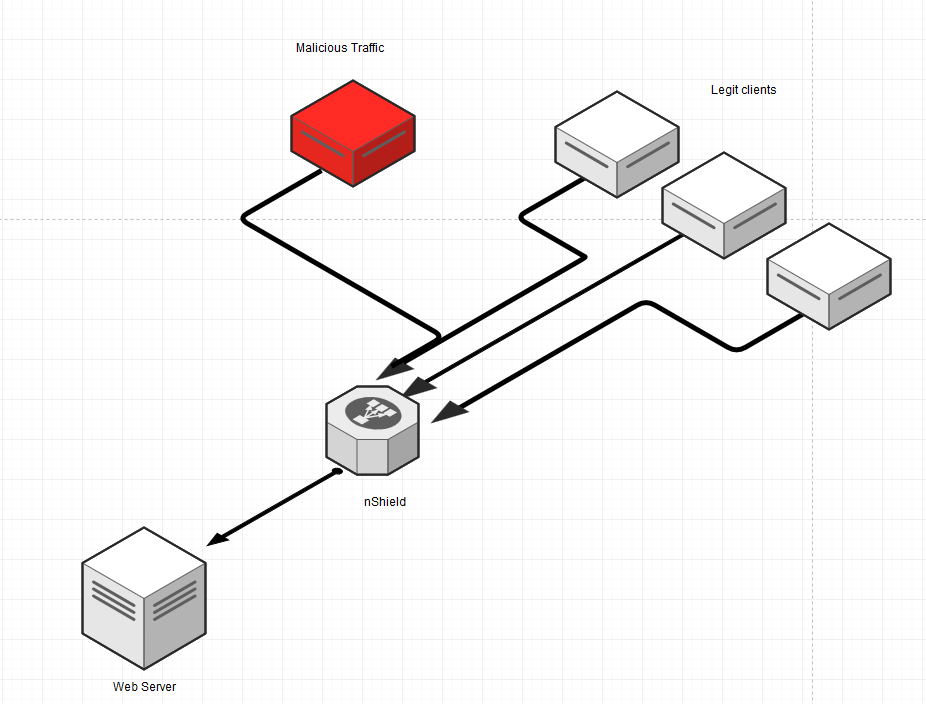
Простое и лёгкое решение Anti-DDoS для VPS, выделенных серверов и IoT-устройств на основе iptables/ipsets

Требования

  • Система Linux с golang, iptables/ipsets
  • Nginx

Быстрый старт

Запустите bash-скрипт (install.sh), чтобы установить все необходимые зависимости.

bash install.sh


Вас попросят ввести домен и соответствующий ему реальный IP-адрес, после чего net-Shield настроит для вас первый прокси-домен (изменения можно увидеть в /etc/nshield/nshield.conf).

Прокси-домены

Чтобы настроить прокси-домены, необходимо включить опцию proxy в /etc/nshield/nshield.conf (proxy = 1) и убедиться, что список прокси-доменов (в том же конфигурационном файле) корректен:

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

Использование

После завершения установки с помощью скрипта быстрого старта вы можете вызвать команду "config-nshield", которая прочитает nshield.conf и перенастроит правила защиты на основе новой конфигурации.

Пример: Я хочу включить SSL на sami.pw, который только что настроил как указано выше:

  1. Отредактируйте /etc/nshield/nshield.conf и установите autossl = 1
  2. В терминале выполните: # config-shield
  3. Теперь вы можете увидеть изменения в конфигурации Nginx

Домен должен указывать на экземпляр net-Shield, иначе проверка Let's Encrypt завершится неудачно.

Логи отображаются в: /var/log/nshield.log

Как это работает

По сути, этот скрипт по умолчанию запускается каждые 30 минут и выполняет следующие операции:

  • Получает актуальные списки репутации для ботов, спамеров, плохих IP/сетей и блокирует их, если эти злоумышленники атакуют ваш сервер (Спасибо FireHol http://iplists.firehol.org/ )
  • Включает базовые методы Anti-DDoS для блокировки нежелательного/вредоносного трафика
  • Ограничивает частоту запросов при атаке
  • Разрешает HTTP(S)-проксирование для защиты вашего сайта

Демонстрация

asciicast

Протестировано на Ubuntu 16.04 и 14.04 LTS

Участники

Не стесняйтесь открывать issues или писать мне на email

Бинарные файлы

Если вы не можете скомпилировать его самостоятельно и/или запустить install.sh, вы можете найти бинарные файлы на: https://github.com/fnzv/net-Shield/tree/master/binaries

Лицензия

Код распространяется по лицензии MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





