 flashnuke/wifi-deauth
Атака deauth, которая отключает все устройства от целевой Wi-Fi сети (2.4Ghz & 5Ghz), также поддерживается WPA3 (PMF не тестировался)

DoS-атака, которая отключает все устройства от целевой Wi-Fi сети.
ВАЖНО
В некоторых случаях точки доступа сети могут работать одновременно в диапазонах 5 ГГц и 2,4 ГГц под одним и тем же именем BSSID/SSID.
Чтобы действительно вывести точку доступа из строя, я обычно одновременно запускаю два деаутентификатора с использованием двух сетевых интерфейсов: одного для 2,4 ГГц и одного для 5 ГГц.
| Диапазон | Диапазон каналов |
|---|---|
| 2,4 ГГц | 1 <--> 14 |
| 5 ГГц | 35 <--> 165 |
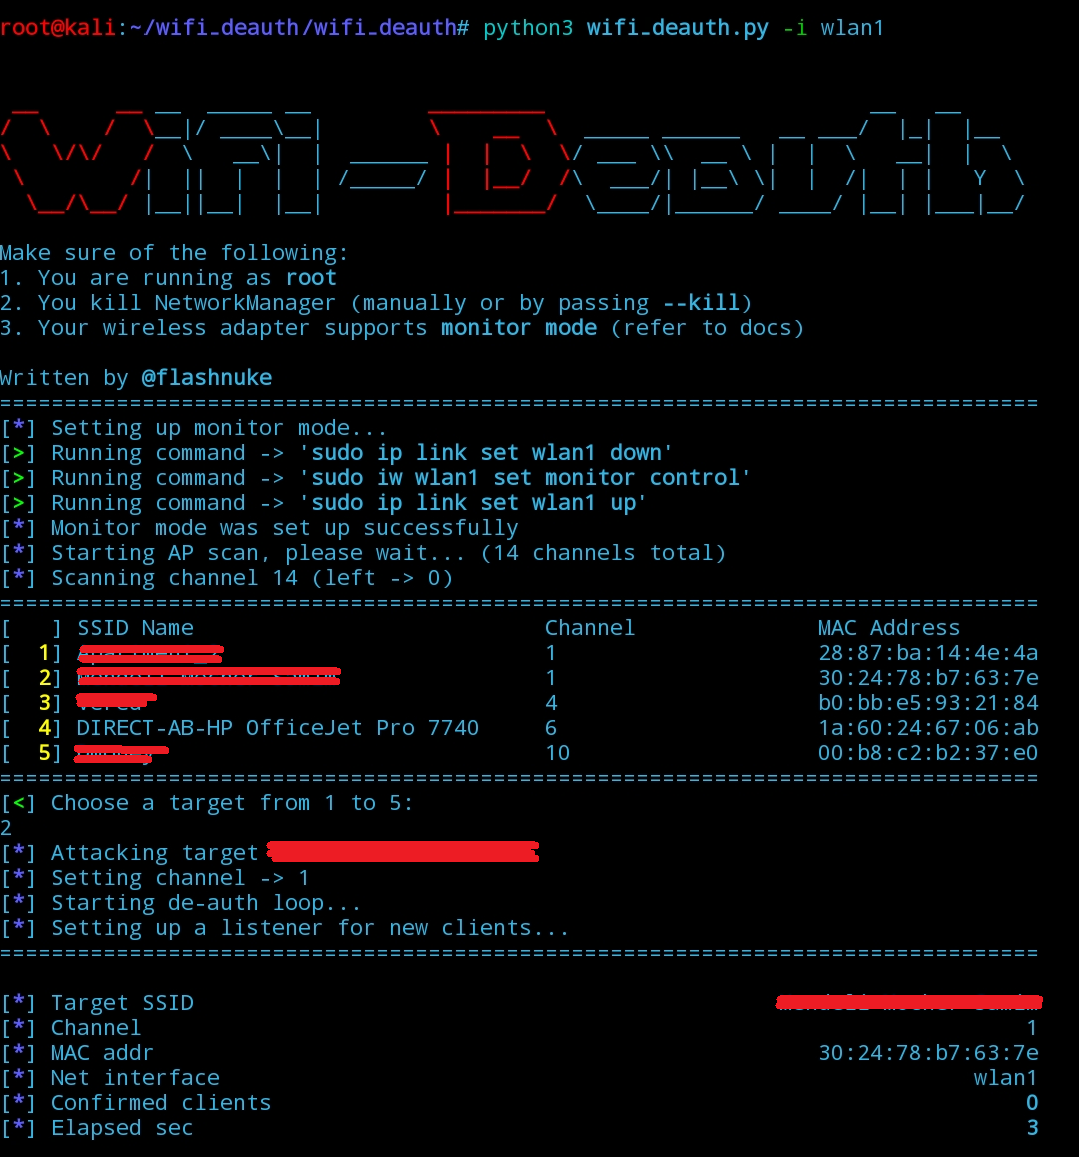
Программа перебирает все возможные каналы и, прослушивая пакеты 802.11, определяет, какие точки доступа доступны.
После того как атакующий выбирает целевую точку доступа для атаки, программа:
pipx >= 1.6.0)git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth
sudo pipx install . --global
sudo wifi-deauth -i <iface>
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

python3 -m venv venv
source venv/bin/activate
pip3 install -r requirements.txt

cd wifi_deauth
sudo ../venv/bin/python wifi_deauth.py -i <iface>  # sudo doesn't inherit the venv, so use the full path
git clone https://github.com/flashnuke/wifi-deauth.git
cd wifi-deauth

sudo pip3 install -r requirements.txt --break-system-packages

cd wifi_deauth
sudo python3 wifi_deauth.py -i <iface>
<iface> — это имя сетевого интерфейса (например, wlan0 или eth0), который поддерживает инъекцию пакетов--deauth-all-channels — попробуйте эту опцию, если атака не работает (подробнее см. в разделе Необязательные аргументы)--autostart хорошо подходит для автоматизации — сначала убедитесь, что найдена только 1 точка доступа; для этого можно использовать фильтры (bssid, ssid, channels и т. д.)--deauth-all-channels — итеративно отправлять de-auth пакеты на всех разрешённых каналах (или на всех пользовательских каналах, если задан --channels); эффективно против точек доступа, которые переключаются на другой канал в качестве механизма защиты--ssid <name> — фильтр по конкретному SSID с помощью подстроки без учёта регистра (это должно сократить длительность сканирования каналов); пробелы следует передавать с экранирующим символом (например -> new\ york)--bssid <addr> — фильтр по конкретному BSSID (MAC-адресу точки доступа), без учёта регистра--autostart — автоматически запускать цикл de-auth; работает только когда найдена одна точка доступа--channels <ch1,ch2> — сканировать только указанные каналы, иначе будут просканированы все поддерживаемые каналы--clients <m_addr1,m_addr2> — нацеливаться только на конкретных клиентов для отключения от AP, иначе будут атакованы все подключённые клиенты (примечание: использование этой опции отключает широковещательный deauth)--debug — включить отладочный вывод--kill (или выполнить sudo systemctl stop NetworkManager) — завершить службу NetworkManager, которая может мешать атаке--skip-monitormode — включить режим монитора вручную (иначе программа делает это автоматически)--clients) не рекомендуется, так как некоторые клиенты могут переподключаться с использованием случайного MAC-адреса, отличного от заданногоifconfig, чтобы найти имя интерфейсаrequirements.txt)Не стесняйтесь ознакомиться с моими другими проектами; самый свежий из них — mod-rootkit, руткит уровня ядра Linux, предназначенный для сокрытия файлов, процессов и сетевой активности.
Есть ещё один проект (deadnet), который выполняет DoS-атаку на сети; он требует учётных данных, но тем не менее довольно эффективен.
Если этот инструмент оказался вам полезен, вы можете угостить меня кофе. Это помогает сохранять проект бесплатным и поддерживаемым — без рекламы и без обязательств.

Этот инструмент предназначен только для тестирования и может использоваться только там, где было дано явное согласие. Не используйте его в незаконных целях! Ответственность за соблюдение всех применимых местных, региональных и федеральных законов лежит на конечном пользователе. Я не несу никакой ответственности и не отвечаю за любое неправомерное использование или ущерб, вызванный этим инструментом и программным обеспечением.
Распространяется под лицензией GNU.






