Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
thm-blue-writeup — Разбор комнаты Blue на TryHackMe — эксплуатация EternalBlue (MS17-010/CVE-2017-0143). | Kitploit
Инструменты/GitHubGitHub/fernandotdalcin/thm-blue-writeup
РазведкаАнализ уязвимостейЭксплуатацияСетевая безопасностьCTFТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
Поделиться
GitHub
fernandotdalcin/thm-blue-writeup

thm-blue-writeup

Разбор комнаты Blue на TryHackMe — эксплуатация EternalBlue (MS17-010/CVE-2017-0143).

Репозиторий
346 месяцев назадЕщё не проверено

TryHackMe — Blue | Этап 1: Разведка с помощью Nmap

Курс: Cyber Security 101 | Комната: Blue | Инструмент: Nmap


Контекст

Комната Blue в первую очередь предназначена для использования Metasploit. Однако первое упражнение фокусируется на разведке — выявлении открытых портов и уязвимостей в цели до любой эксплуатации.


Используемая команда

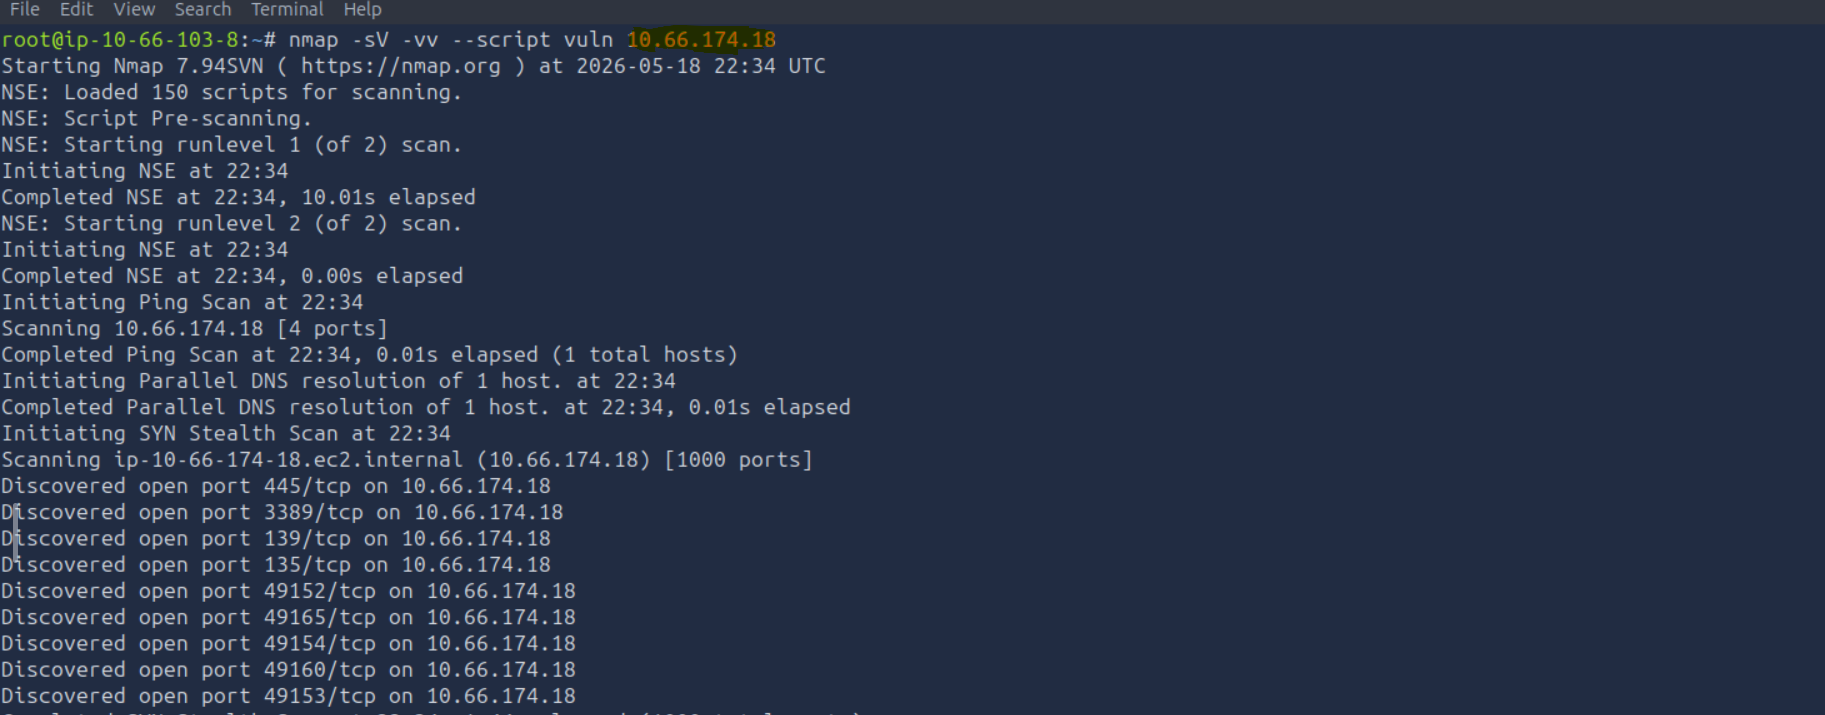
nmap -sV -vv --script vuln <IP>
ФлагФункция
-sVОпределяет версии служб на портах
-vvПодробный вывод
--script vulnЗапускает NSE-скрипты для обнаружения уязвимостей

Обнаруженные порты

Сканирование Nmap — открытые порты

ПортПротоколСлужба
135TCPRPC
139TCPNetBIOS
445TCPSMB
3389TCPRDP
49152–49165TCPДинамические порты Windows

Выявленная уязвимость

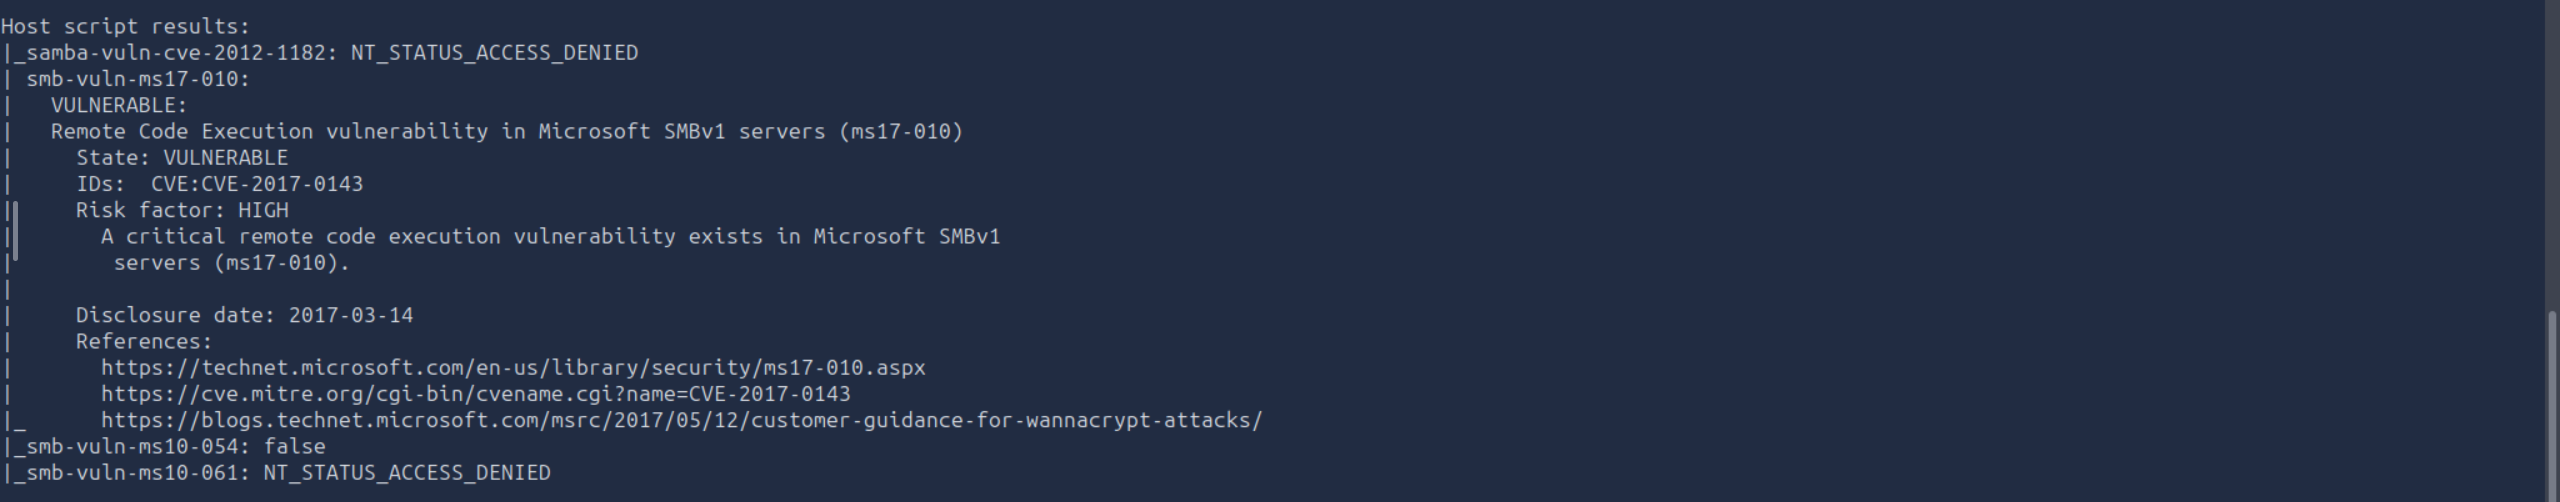
Результат MS17-010 — EternalBlue

smb-vuln-ms17-010: VULNERABLE
CVE: CVE-2017-0143
Risk factor: HIGH
Disclosure date: 2017-03-14

NSE-скрипт smb-vuln-ms17-010 подтвердил, что SMBv1 активен и уязвим к EternalBlue — той же ошибке, которую использовал вымогатель WannaCry в 2017 году.


Взгляд Blue Team

Этот этап разведки — ценное упражнение и для тех, кто работает в защите. То, что Nmap раскрывает о цели, — это именно то, что аналитик Blue Team должен проактивно выявлять в собственной сети.

Что это сканирование означает для команды защиты:

НаблюдениеРекомендуемое защитное действие
SMBv1 активен (порт 445)Отключить SMBv1 — устаревший протокол без поддержки
MS17-010 не пропатченПрименить обновление безопасности, доступное с марта 2017 г.
RDP открыт (порт 3389)Ограничить доступ через брандмауэр или VPN
Сканирование не обнаруженоВнедрить оповещения о сканировании портов в сети

Центральный вопрос: если атакующий получает эту информацию за секунды с помощью Nmap, есть ли у команды защиты уже видимость этой поверхности атаки?

Разведка — не только наступательный этап. Это зеркало того, что Blue Team должно видеть первым.


Комната пройдена в мае 2026 года — TryHackMe Cyber Security 101

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →