 euva-project/euva
Легковесный шестнадцатеричный редактор и декомпилятор для решения задач анализа бинарных файлов.



Открытая платформа для реверс-инжиниринга.
EUVA — это не просто hex-редактор и декомпилятор; это скорее платформа для реверс-инжиниринга, которую вы настраиваете под себя, а не она под вас. Это платформа, к которой можно подключить что угодно, и она не будет возражать. Мы ориентируемся на интересы сообщества и поддерживаем максимальную гибкость инструмента и быструю интеграцию с другими анализаторами — возможно, вашими собственными, или промышленными? Мы не хотим превращать инструмент в очередной декомпилятор, потому что декомпиляция — это не весело; IDA, Binija и другие могут с этим справиться. Но мы строим нечто лучшее, пытаемся создать лучшую архитектуру, и это, вероятно, наша главная цель. EUVA будет развиваться не сама по себе, а вместе с сообществом.
Эта программа находится в активной разработке. Экспериментальные сборки могут содержать ошибки или приводить к неожиданному поведению. Используйте с осторожностью.
Данное программное обеспечение предоставляется «как есть», без каких-либо гарантий. EUVA — это высокоточный инструмент, предназначенный для образовательных целей и исследований в области безопасности. Автор не несет ответственности за нестабильность системы, потерю данных или юридические последствия, возникшие в результате неправильного использования этого инструмента.
Используя EUVA, вы подтверждаете, что несете единоличную ответственность за свои действия, понимаете риски изменения бинарных файлов и памяти процессов, а также будете соблюдать законы и нормативные акты вашей юрисдикции.
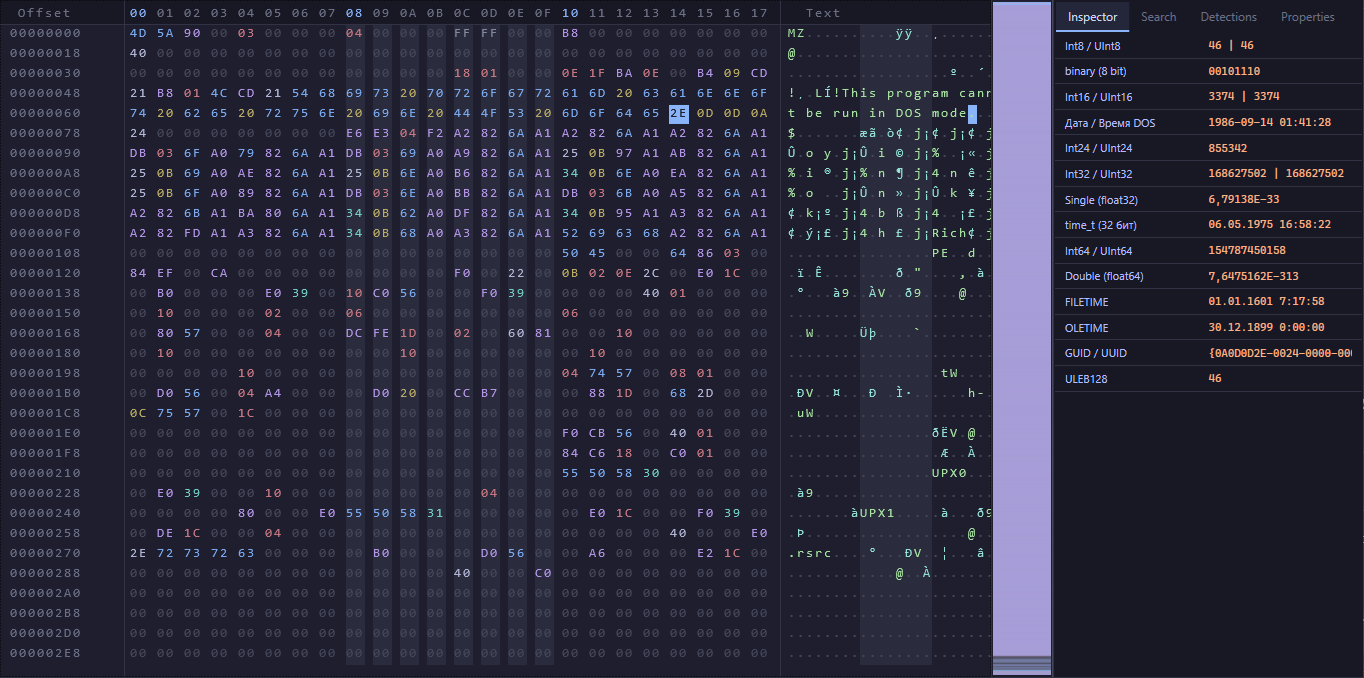
Оцените возможности нашего hex-редактора, который также включает наш DSL для замены значений. Это было разработано для того, чтобы упростить обмен патчами, не так ли? Допустим, вы создаете что-то, что требует патча, и хотите поделиться этим с кем-то другим. Всё довольно просто: просто отправьте им наш скрипт .euv, программа применит патч к бинарному файлу, и готово — никакой головной боли.
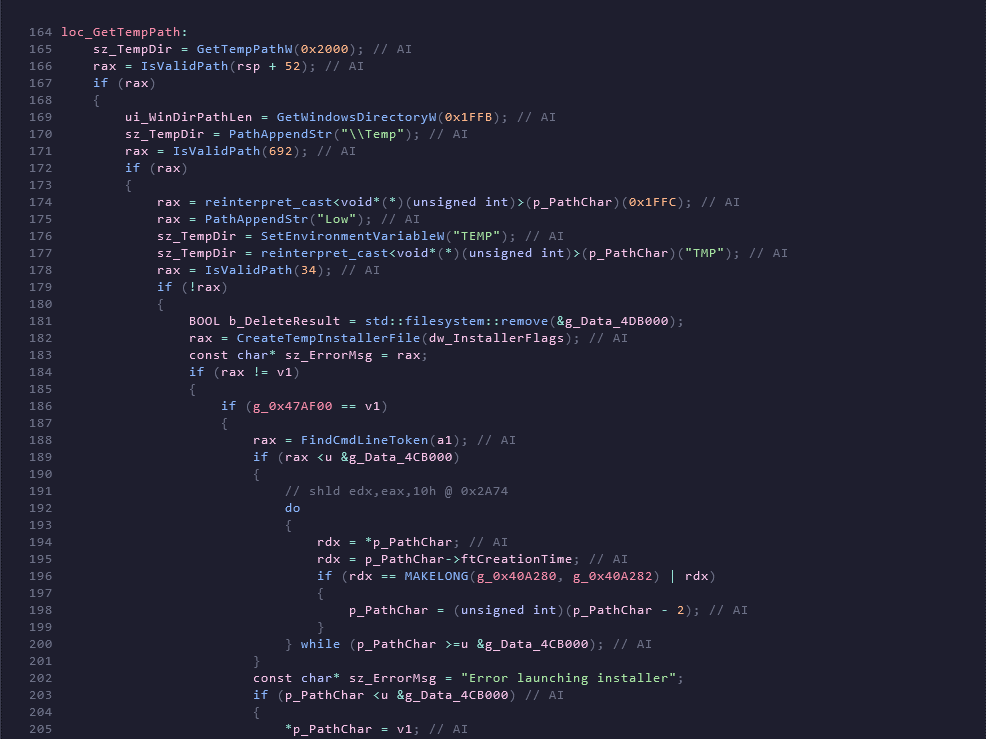
Возможно, одна из самых важных частей нашей работы — это декомпилятор. Он был спроектирован и разрабатывается с целью максимально точно передавать смысл действий программы. Мы стремимся сделать его удобным для пользователя, потому что копаться в других декомпиляторах — это боль: они ведут себя как переводчики, и вы ищете хоть какой-то смысл в этом безумии. С нашим декомпилятором ситуация тоже непроста, но мы снижаем порог входа и стараемся восстановить декомпилированный код максимально понятным для человека. Конечно, мы не делаем это вслепую, и всему есть пределы, но это всё же намного лучше, чем читать сырой C, который еще даже не полностью переведен. Это не всегда удобно, поэтому мы здесь, чтобы попытаться применить абстракции C++ к декомпилированному коду и быть довольными результатом.
Пример вывода:
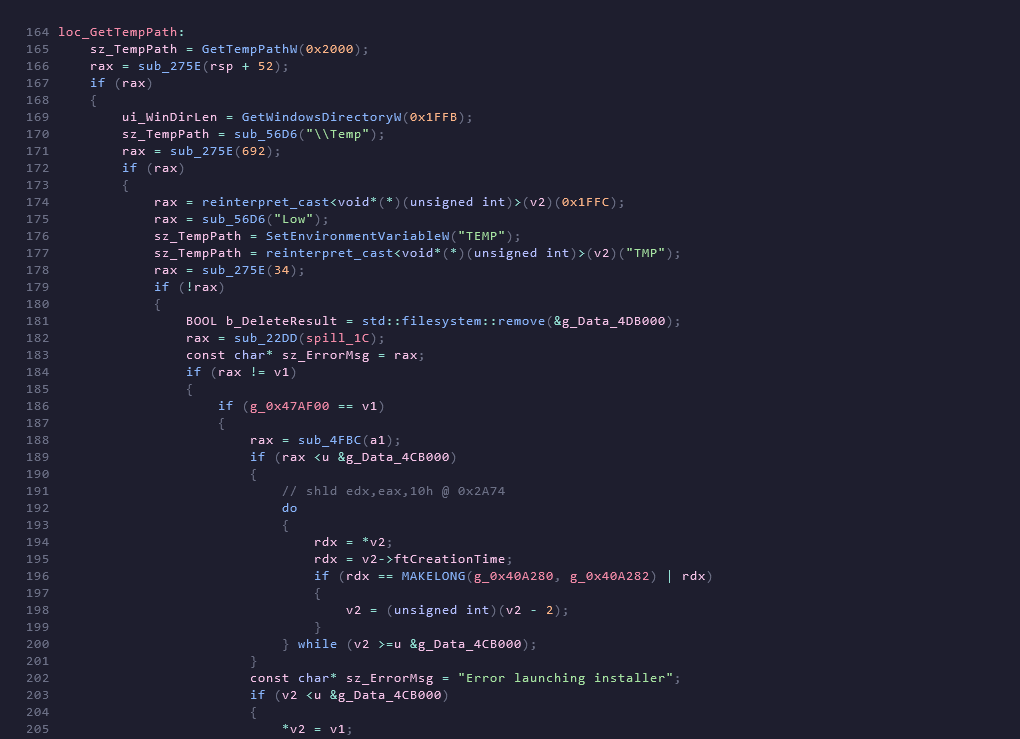
Если вы сомневаетесь в аргументах декомпилятора, перепроверьте его результаты, просмотрев дизассемблер.
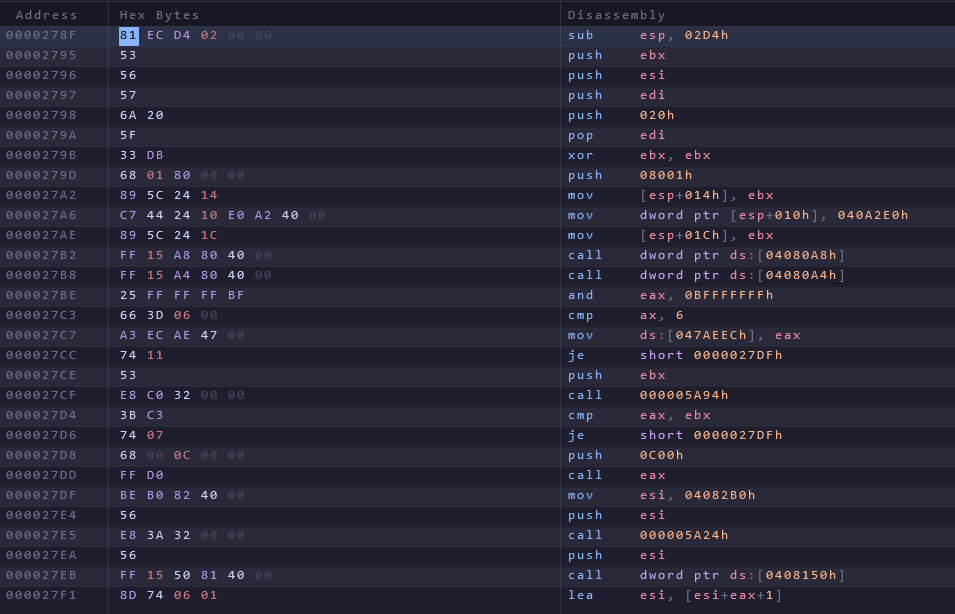
Если подойти к этому идеально, мы говорим не только о добавлении функции обнаружения защитников типа Themida, но и о самом декомпиляторе. Кстати, он также поддерживает ваши патчи благодаря C#-скриптам, которые динамически компилируются с помощью Roslyn. Их можно назвать плагинами для декомпилятора, своего рода калибруя его под ваши нужды. Это также относится к правилам Yara. Возможно, это интеграция с Virustotal, которую мы недавно завершили? Мы не планируем останавливаться на достигнутом; мы продолжим развиваться в этом направлении.
Итак, у нас двойная система: встроенная функция в программе AI-рефакторинга, где вы указываете свой API-ключ. Точки также должны соответствовать стандарту OpenAI. Это кнопка быстрого вмешательства, если вы не планируете глубоко вникать в процесс или если вам нужно провести анализ незаметно, без облака, используя локальные AI-модели. У нас также есть интеграция с MCP, что довольно удобно, потому что у модели есть доступ ко всему, что ей нужно. Она может читать декомпилированный код и изменять его по вашему желанию, помогая вам учиться и понимать. Вы можете начать работу с любым сервисом, поддерживающим MCP, просто настроив необходимый конфигурационный файл. MCP подходит для тех, кто хочет копнуть глубже и кому удобно использовать облако. Это всё ваш выбор. Думаю, мы сохраним этот гибкий подход.
[!NOTE] Ваш выбор, под вашим контролем: AI-агент — это система «Принеси свой ключ». Она поддерживает облачные LLM (OpenAI, Claude, Groq) и локальные LLM (Ollama, LocalAI). Конфиденциальность превыше всего.
🟢 После AI (семантический рефакторинг)
Пример вывода: