
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-36537 — Python-эксплойт для CVE-2022-36537, обхода аутентификации в ZK Framework, затрагивающего R1Soft Server Backup Manager, позволяющий получать файлы веб-контекста, такие как web.xml и конфигурации безопасности. | Kitploit
Инструменты/GitHubGitHub/ethan-repo-lab4b6/cve-2022-36537
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubethan-repo-lab4b6/cve-2022-36537

CVE-2022-36537

Поделиться

Python-эксплойт для CVE-2022-36537, обхода аутентификации в ZK Framework, затрагивающего R1Soft Server Backup Manager, позволяющий получать файлы веб-контекста, такие как web.xml и конфигурации безопасности.

Репозиторий
281 год назадЕщё не проверено

CVE-2022-36537

Сводка

R1Soft Server Backup Manager использует платформу ZK в качестве основной. Её безопасность требует, чтобы все участники Web3-проектов уделяли больше внимания уязвимостям безопасности различных Web3-инфраструктур и своевременно их устраняли, чтобы избежать потенциальных рисков безопасности и потерь цифровых активов. Мы будем своевременно выявлять и отслеживать различные риски безопасности в Web3, а также предоставлять передовые решения в области безопасности, чтобы гарантировать безопасность и сохранность как ончейн-, так и офчейн-сегментов мира Web3.

Предисловие

ZK — это ведущий Java Web-фреймворк с открытым исходным кодом для создания корпоративных веб-приложений. Имея более 2 000 000 загрузок, ZK применяется самыми разными компаниями и организациями — от небольших до компаний из списка Fortune Global 500 в различных отраслях.

R1Soft Server Backup Manager (SBM) предлагает поставщикам услуг гибкое и удобное для серверов решение, которое избавляет от хлопот, связанных с традиционным резервным копированием. Пользователи могут запускать резервное копирование каждые 15 минут без ущерба для производительности сервера. Около 1 800 поставщиков услуг используют его для защиты 250 000 серверов.

Затронутые версии

  • ZK Framework v9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 and 8.6.4.1.
  • ConnectWise Recover v2.9.7 и более ранние версии затронуты.
  • R1Soft Server Backup Manager v6.16.3 и более ранние версии затронуты.
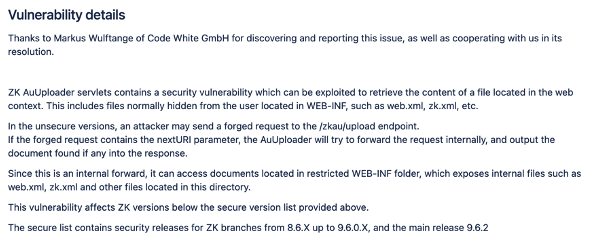
Обход аутентификации в ZK Framework

unnamed ZK-5150

Согласно описанию уязвимости, если маршрут /zkau/upload содержит параметр nextURI, сервлет ZK AuUploader выполнит пересылку (forward) запроса, что позволяет обойти аутентификацию и получить файлы из веб-контекста, например, web.xml, zk-страницы, конфигурационную информацию applicationContext-security.xml и т.д.

Установка

Вам понадобятся python3, pip3, git.

git clone https://github.com/Malwareman007/CVE-2022-36537-EXPLOIT.git
cd CVE-2022-36537-EXPLOIT
pip3 install -r requirements.txt
python3 CVE-2022-36537.py

Shodan Dork

Shodan Dork

CVE-2022–36537: подробнее об уязвимости

https://user-images.githubusercontent.com/86009160/206725395-9a42b6e9-5739-4119-b337-e95408a4e5f6.mp4

Особая благодарность

Bearcat

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






