
 esrrhs/pingtunnel
Pingtunnel — это инструмент, который передаёт TCP/UDP-трафик через ICMP.






Pingtunnel — это сетевой инструмент, который туннелирует трафик TCP/UDP/SOCKS5 через пакеты ICMP Echo (Ping), чтобы обходить строгие сетевые межсетевые экраны или ограничиваемый трафик TCP/UDP.
⚠️ Примечание: Этот инструмент строго предназначен для учебных и исследовательских целей. Не используйте его в каких-либо незаконных целях.
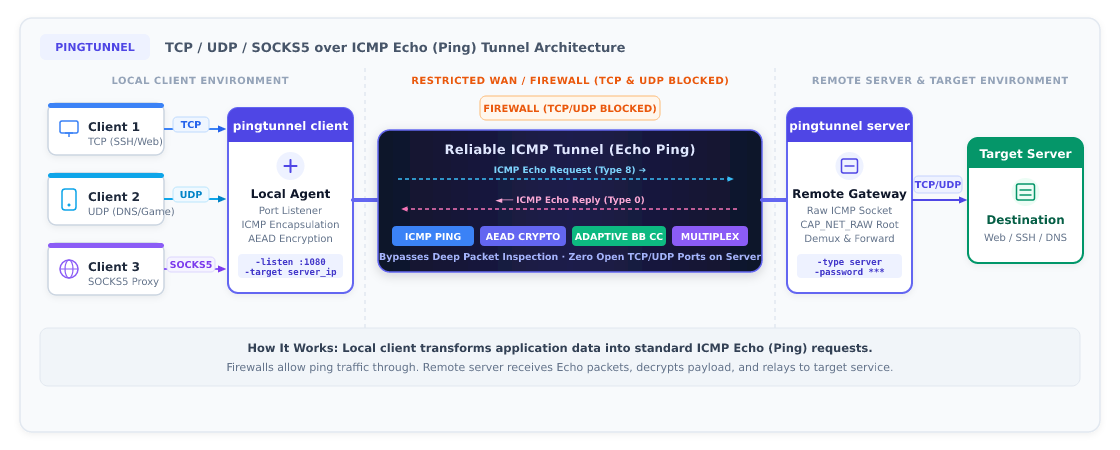
-password) обеспечивает взаимную аутентификацию и сквозное AEAD-шифрование (по умолчанию chacha20-poly1305, опционально aes256/aes128).-forward): сервер может передавать входящий трафик через вышестоящий прокси SOCKS5/HTTP.pingtunnel config.json или pingtunnel -c config.json;config.json в текущем каталоге загружается автоматически по умолчанию;bb) подавляет bufferbloat и задержки, вызванные потерей пакетов.Примеры файлов поставляются вместе с репозиторием. Просто укажите IP-адрес вашего сервера и надёжный пароль:
config-server.json){
"type": "server",
"password": "YOUR_STRONG_PASSWORD_HERE",
"encrypt": "chacha20",
"icmp_listen": "0.0.0.0"
}
Запустите сервер (требуются права root / администратора):
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
config-client-socks5.json){
"type": "client",
"listen": "127.0.0.1:1080",
"server": "YOUR_SERVER_IP",
"socks5": true,
"password": "YOUR_STRONG_PASSWORD_HERE",
"encrypt": "chacha20"
}
Запустите клиент:
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
Затем настройте браузер или системный прокси на SOCKS5 127.0.0.1:1080.
Выполните на машине с публичным IP:
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(Необязательно) Отключите стандартные ответы на ICMP echo в ядре Linux, чтобы избежать помех:
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
Дополнительные параметры и топологии (серверный вторичный прокси, проброс портов, аутентификация SOCKS5, управление потоком и настройка перегрузки) см. в: 👉 USAGE.md — Руководство по использованию и настройке Pingtunnel






