
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-25503 — Уязвимость межсайтового скриптинга (XSS) в Advanced REST Client v.17.0.9 — эксплойт | Kitploit

Инструменты/GitHubGitHub/eqstlab/cve-2024-25503
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииФишингТестирование на Проникновение
GitHubeqstlab/cve-2024-25503

CVE-2024-25503

Уязвимость межсайтового скриптинга (XSS) в Advanced REST Client v.17.0.9 — эксплойт

Репозиторий
1332 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-25503

Тип уязвимости: межсайтовый скриптинг (XSS)
Продукт: десктопное приложение Advanced REST Client
Уязвимая версия: 17.0.9
Поставщик продукта: https://www.advancedrestclient.com/

1. Описание

Уязвимость межсайтового скриптинга (XSS) в Advanced REST Client версии 17.0.9 позволяет удаленному злоумышленнику выполнять произвольный код и получать конфиденциальную информацию. Это достигается путем эксплуатации вредоносного скрипта в параметре 'edit details' функции New Project.

2. Векторы атаки

Эта уязвимость возникает, когда злоумышленник вредоносно сохраняет скрипт XSS в описании проекта (в формате Markdown), делится проектом с жертвой, а затем запускает общий проект на ПК жертвы с помощью приложения ARC.
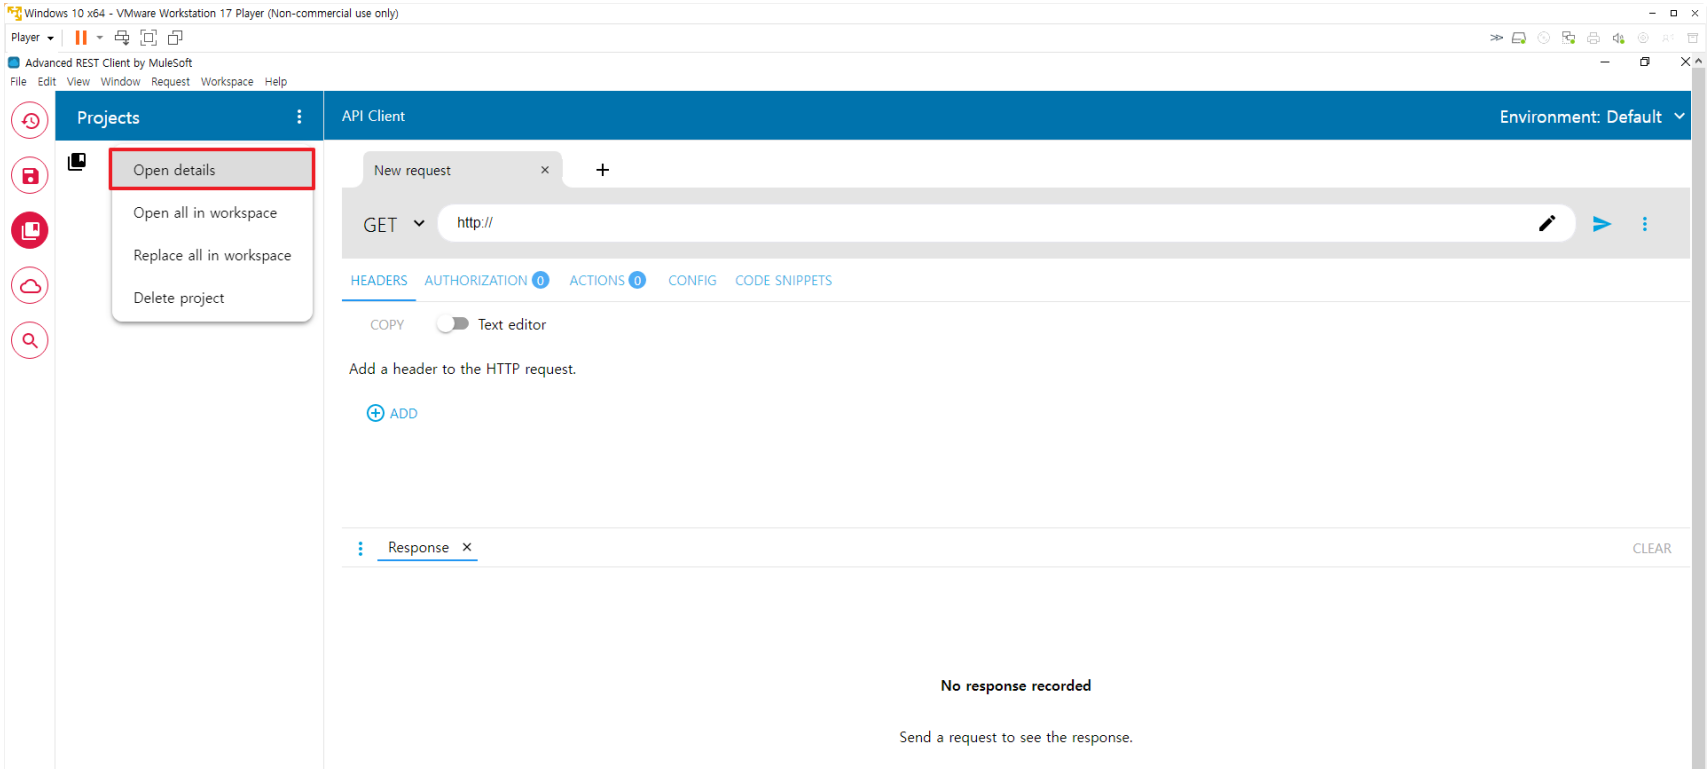
3. Доказательство концепции (PoC)

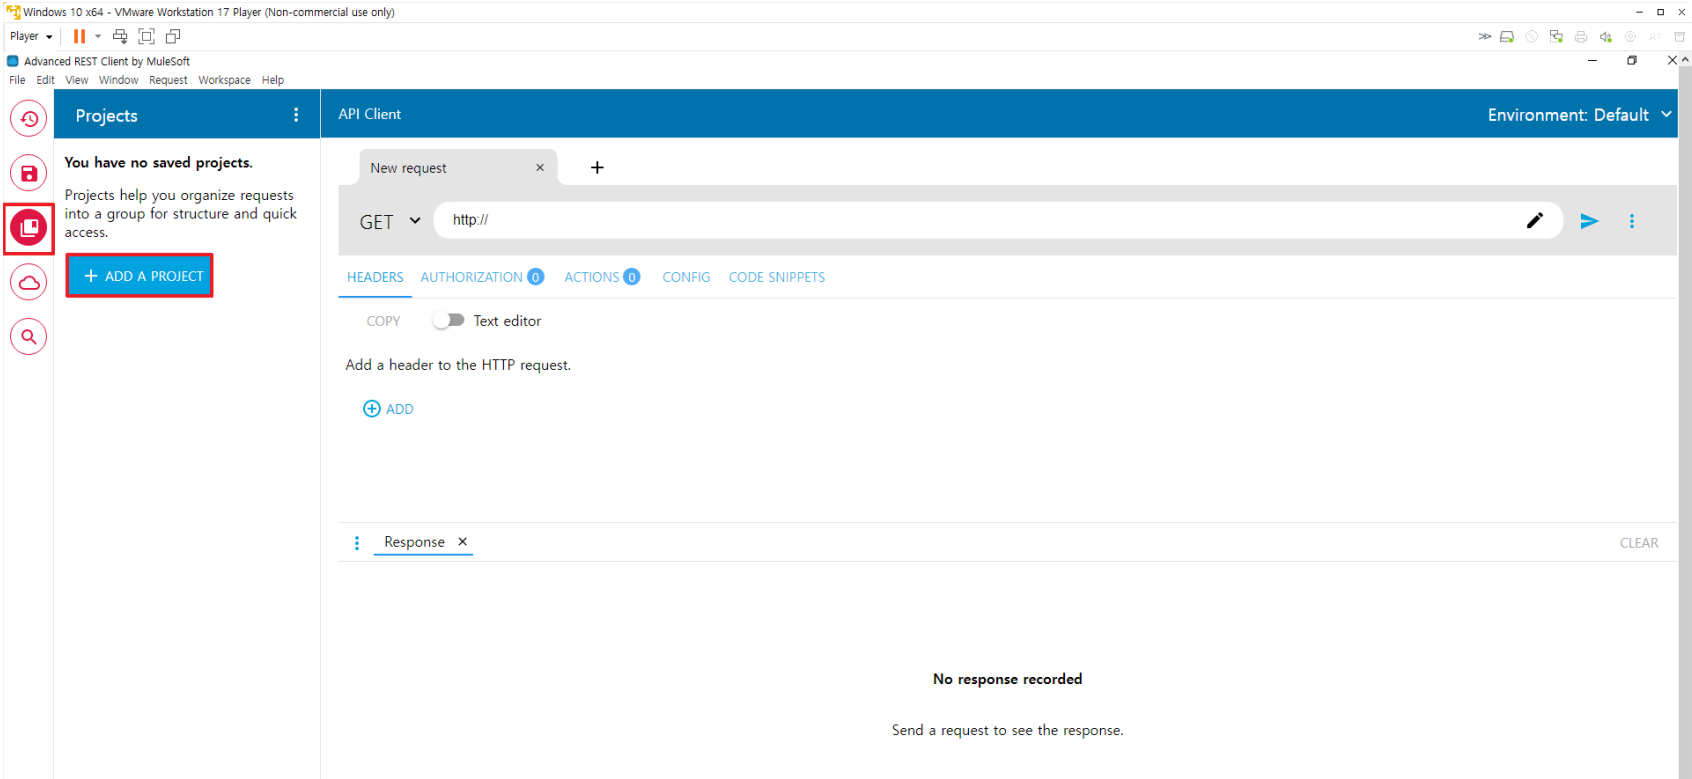
Шаг 1) Нажмите кнопку '+ADD A PROJECT' на третьей вкладке после запуска Advanced REST Client.

image


Шаг 2) Нажмите вкладку 'Open details', чтобы просмотреть созданный проект.

image


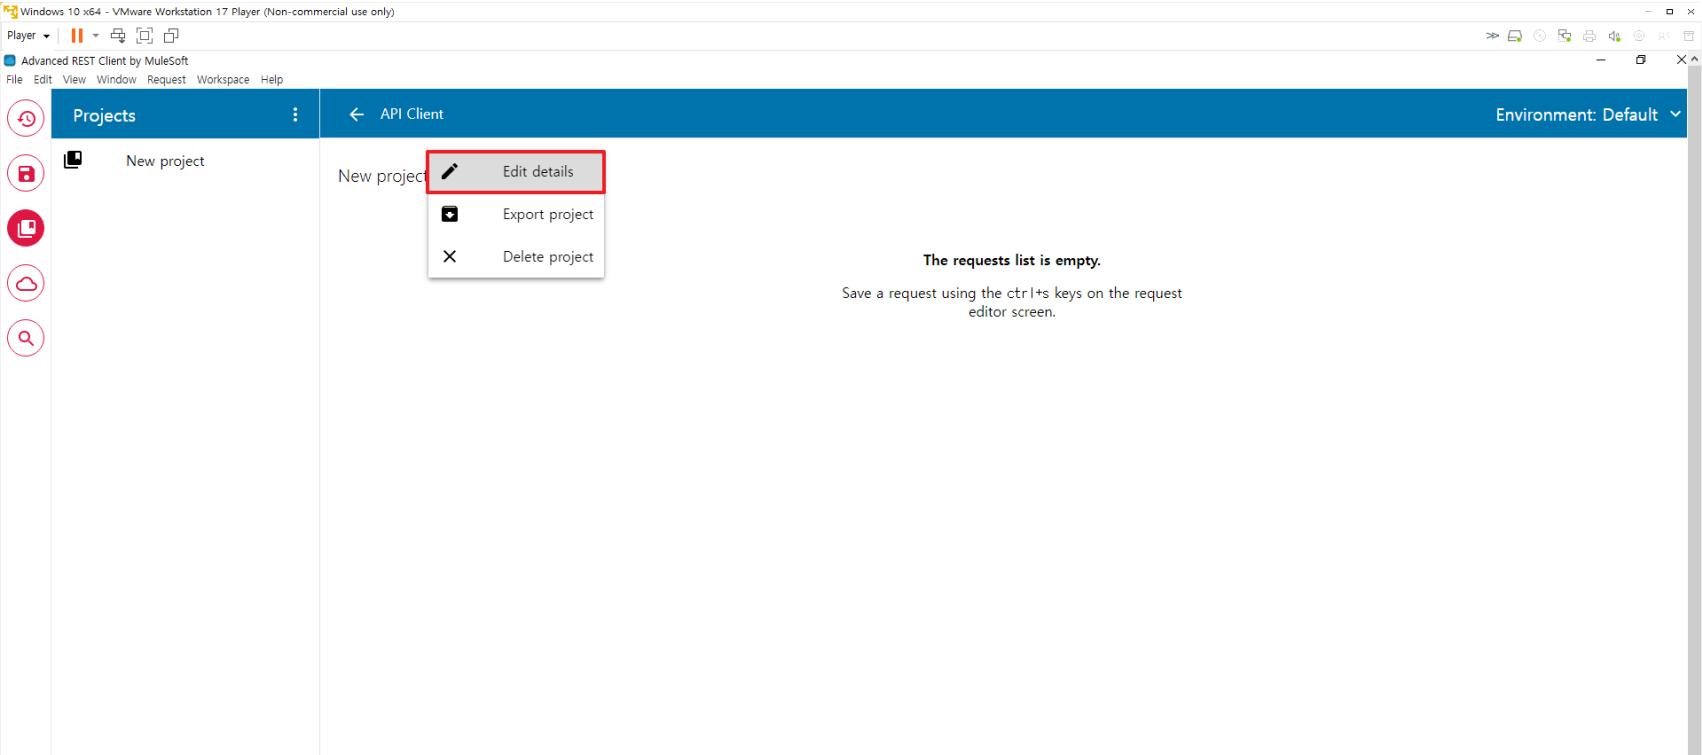
Шаг 3) Нажмите вкладку 'Edit details' в созданном New Project.

image


Шаг 4) Злоумышленник пишет 'XSS-скрипт' и нажимает кнопку 'SAVE'.

<!--XSS-скрипт для утечки информации-->


<!--Другой XSS-скрипт для фишинга-->
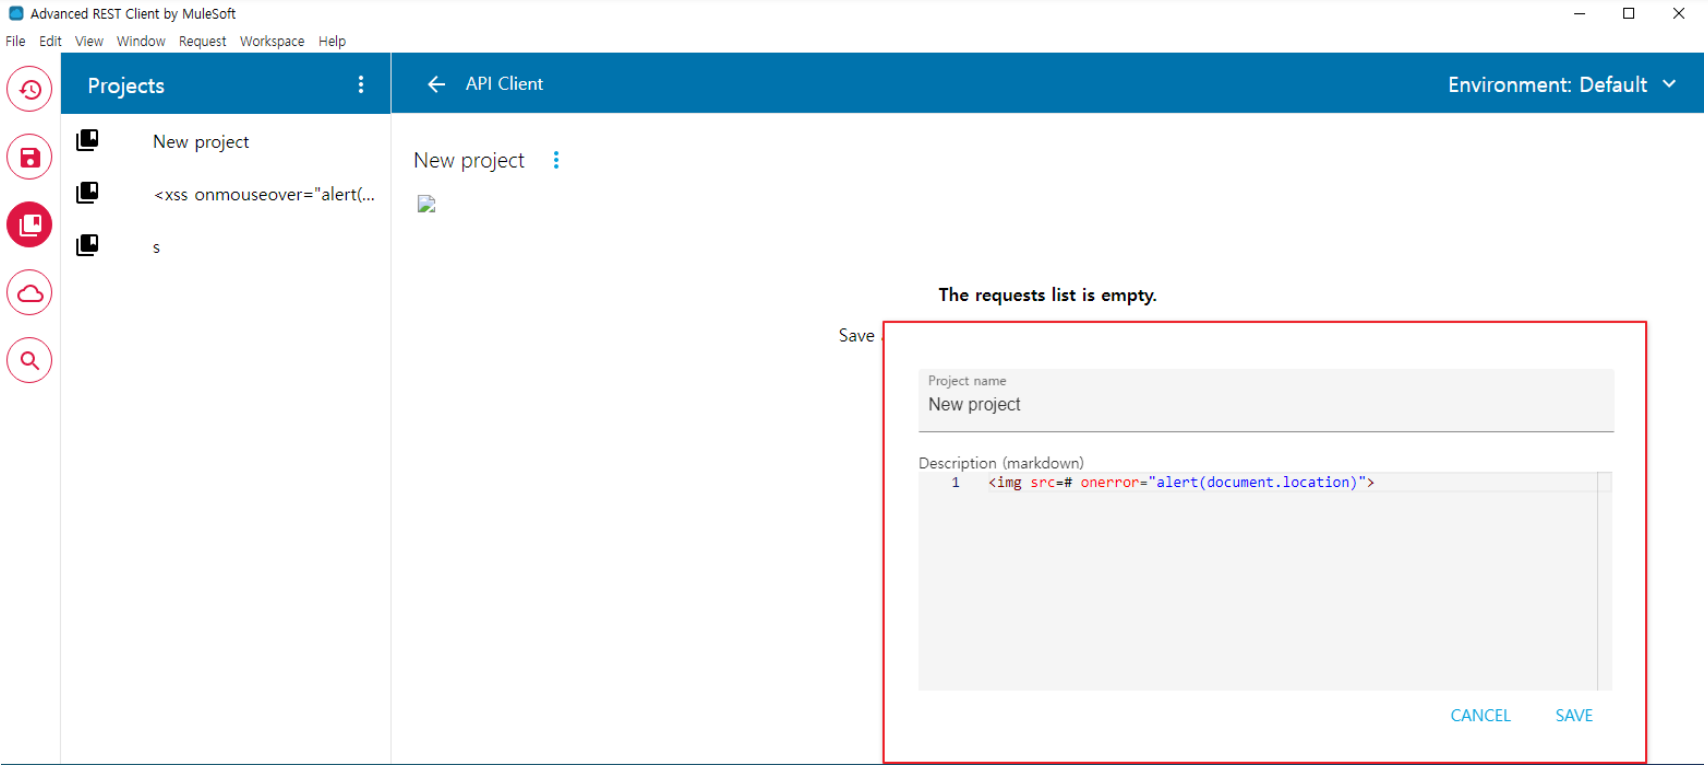
image

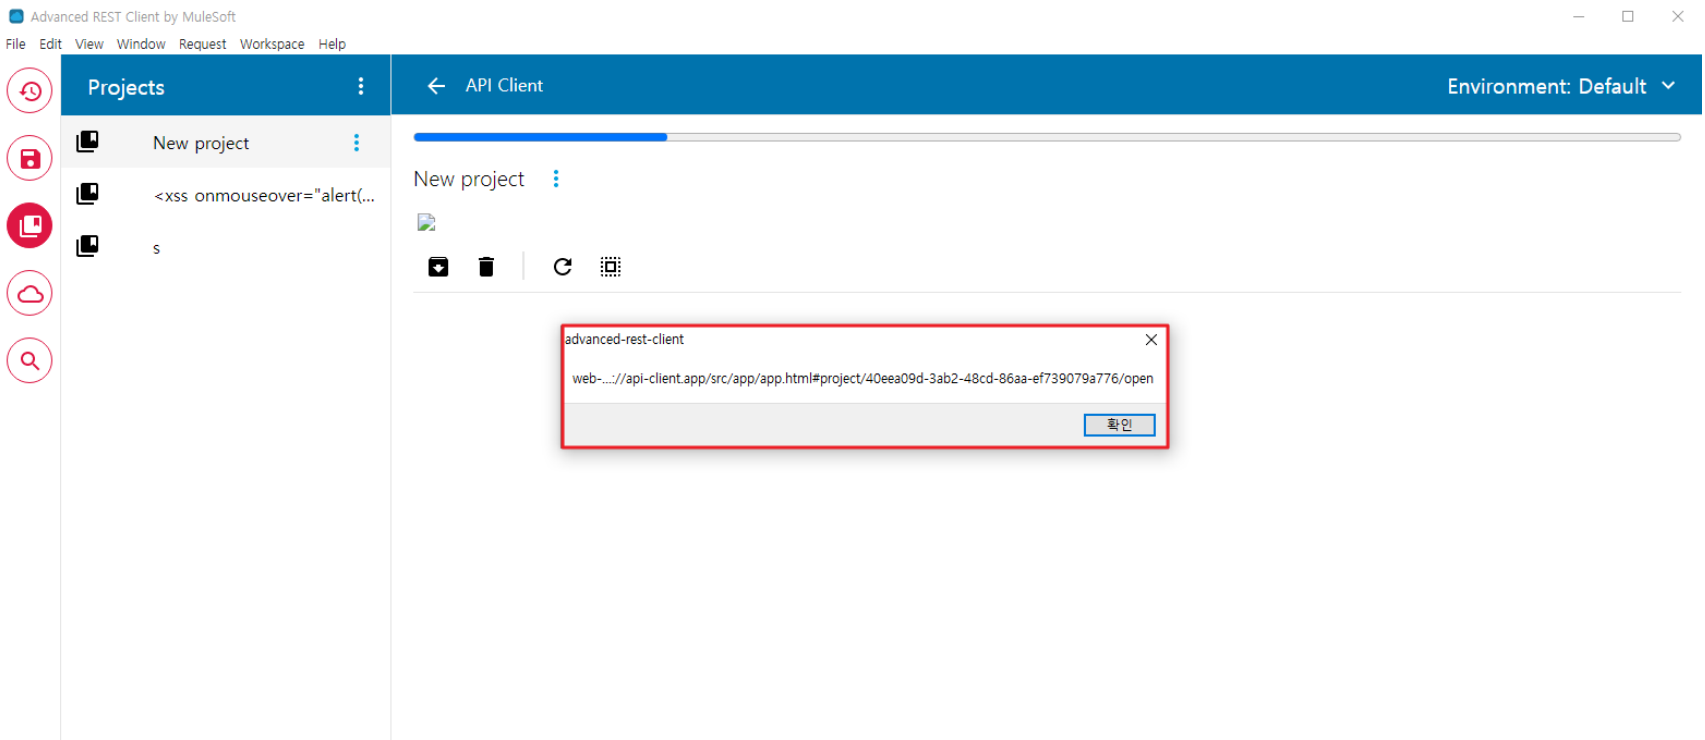
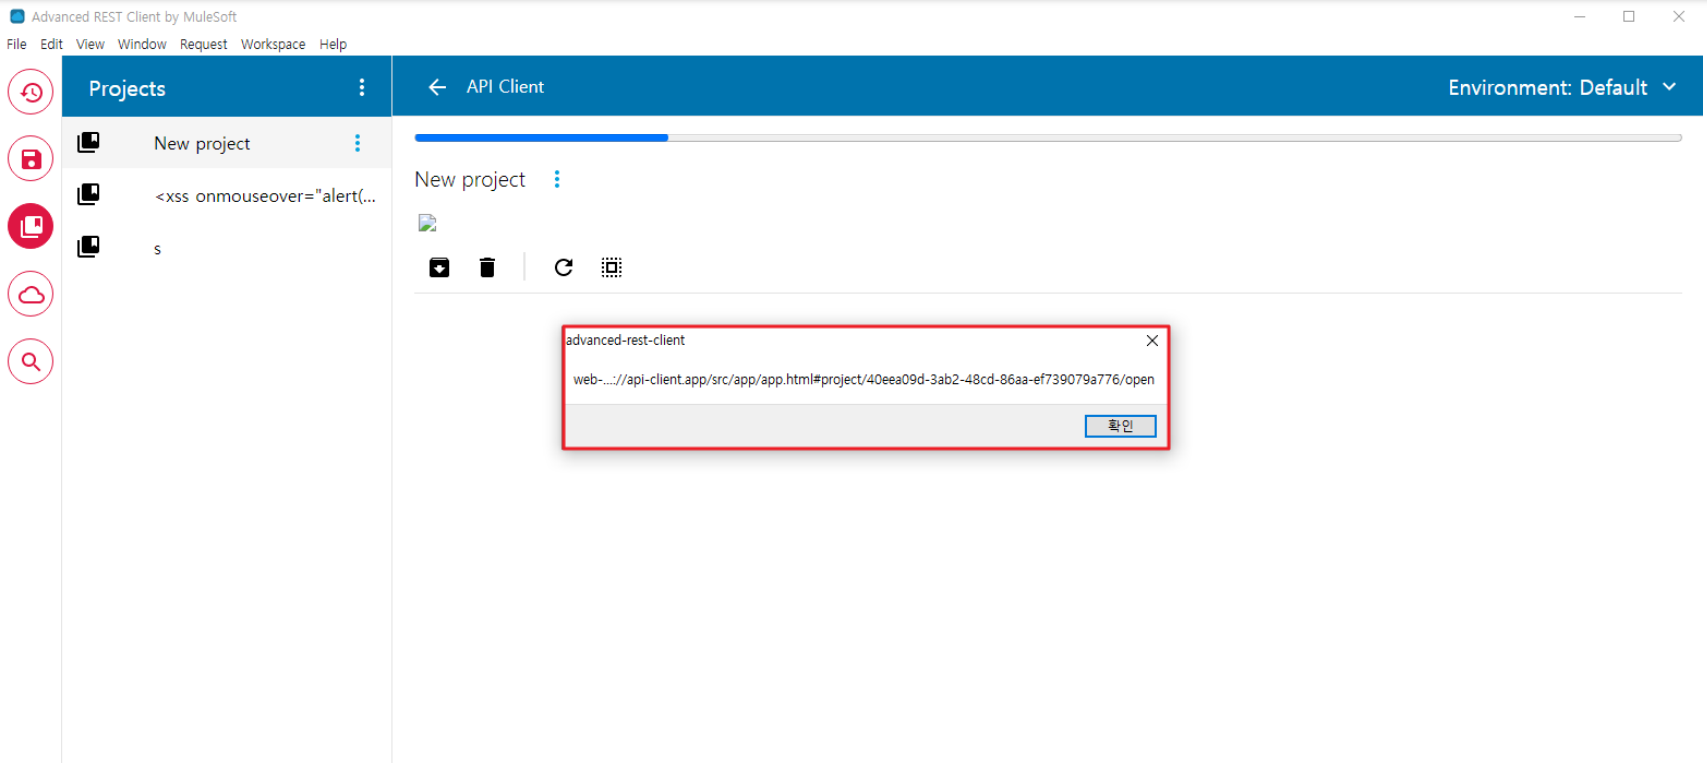
Шаг 5) При открытии проекта XSS-скрипт может вызвать предупреждение (утечка информации)

image

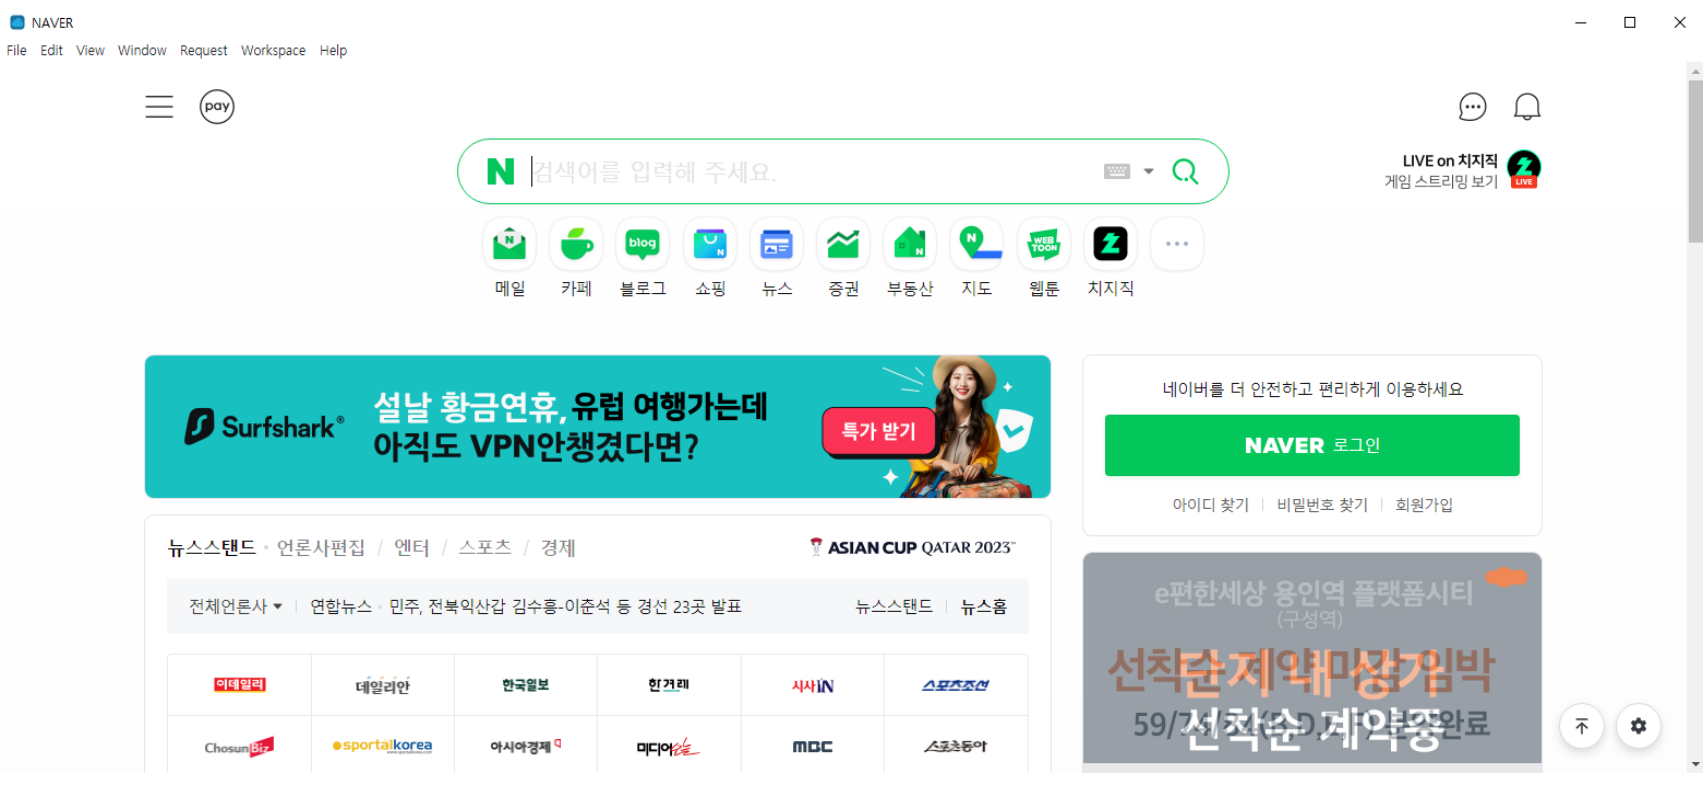
или загрузить страницу злоумышленника (фишинг).

image

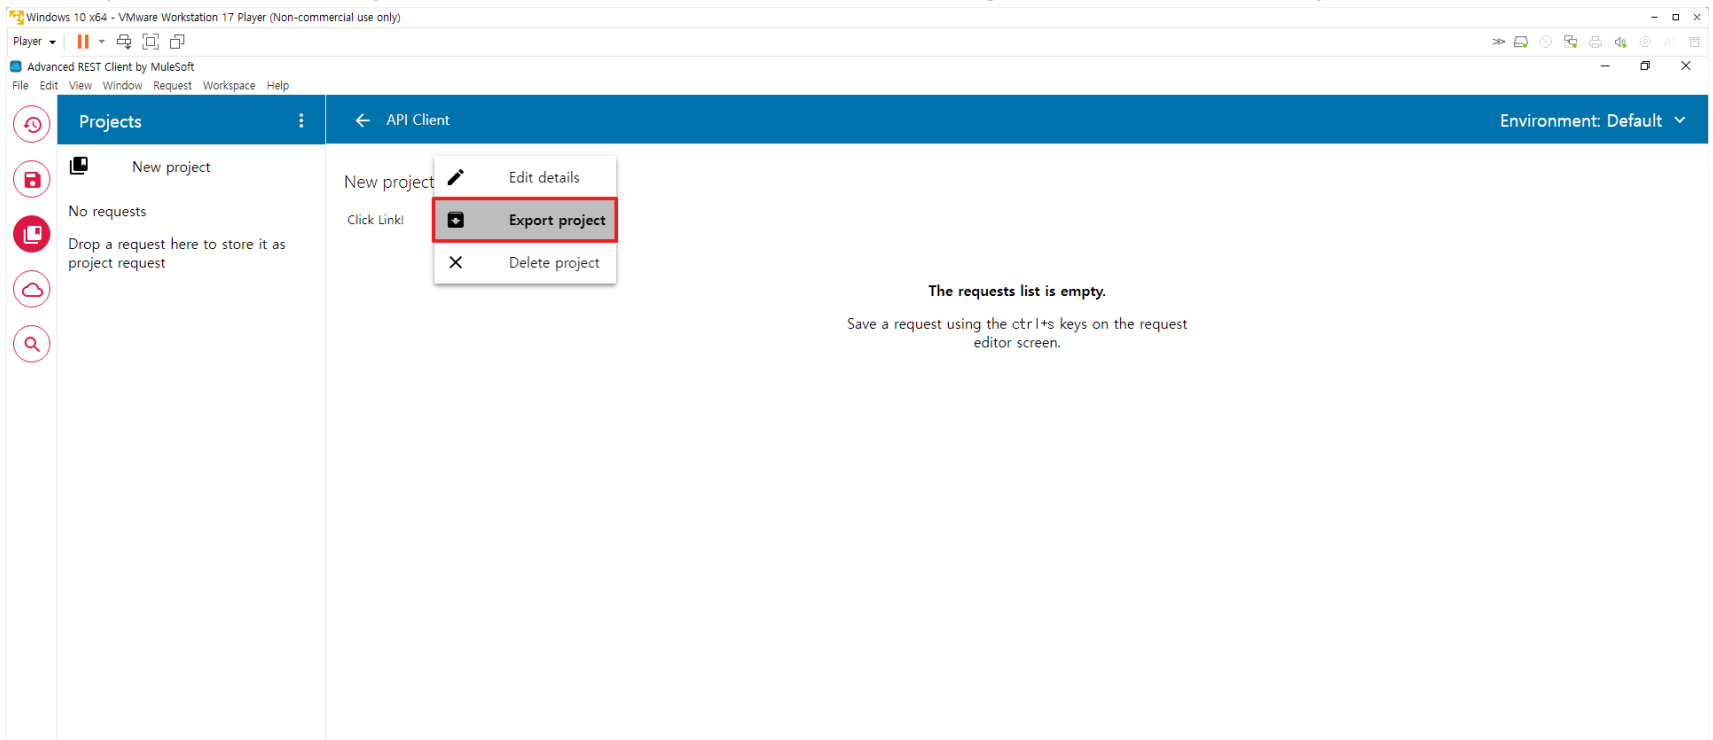
Шаг 6) Проекты, созданные злоумышленниками, можно экспортировать через функцию 'Export project'.

image

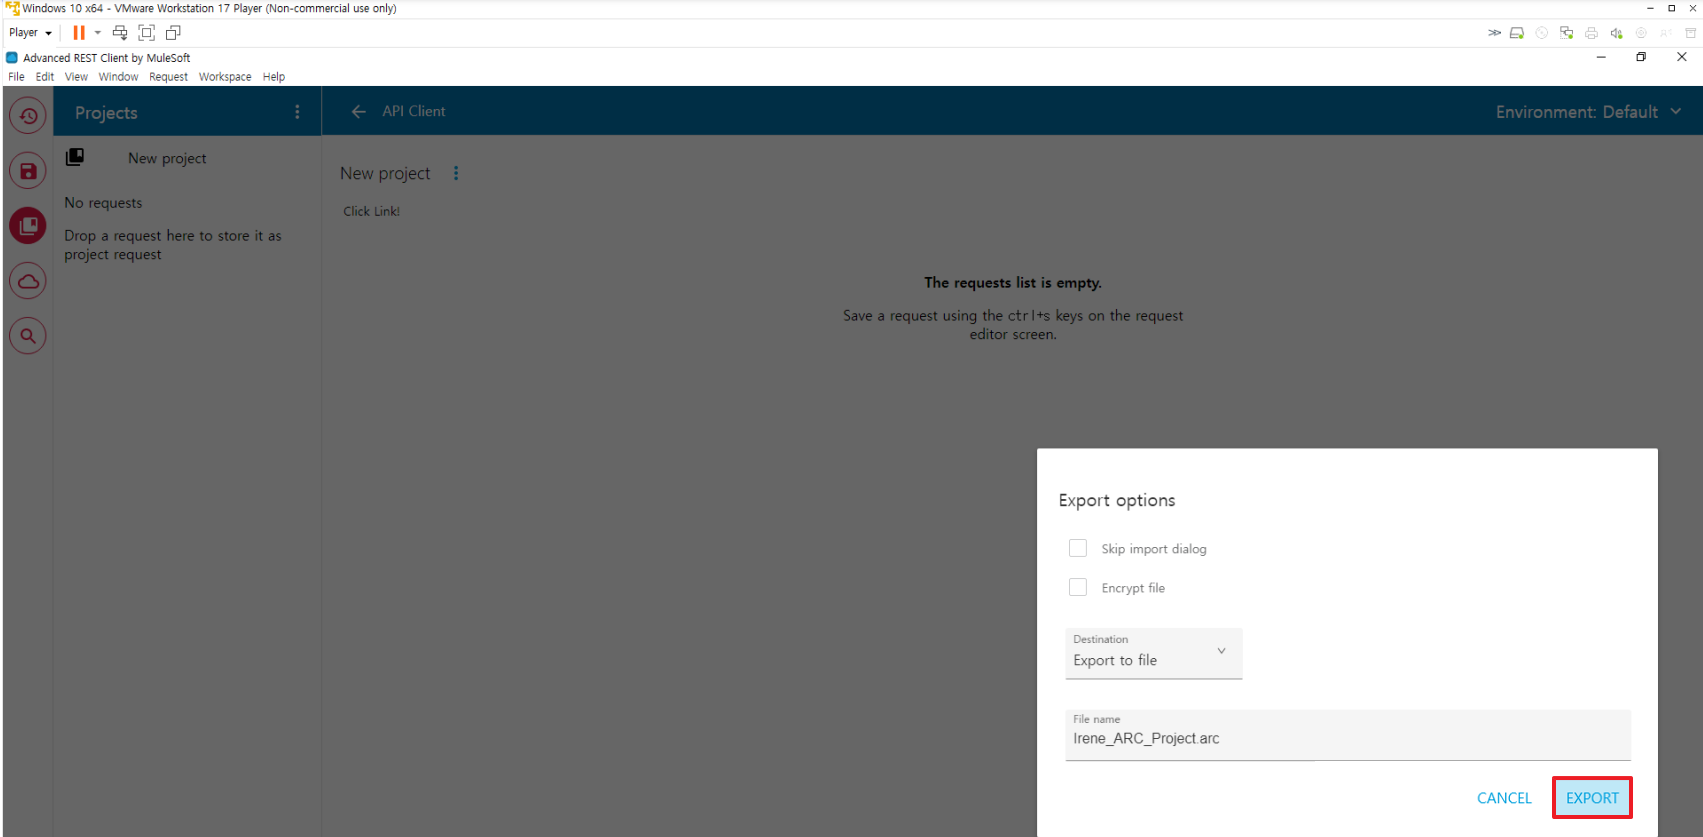
Шаг 7) Злоумышленник задаёт имя проекта и нажимает кнопку 'EXPORT', чтобы экспортировать проект, в котором хранится XSS-скрипт.

image

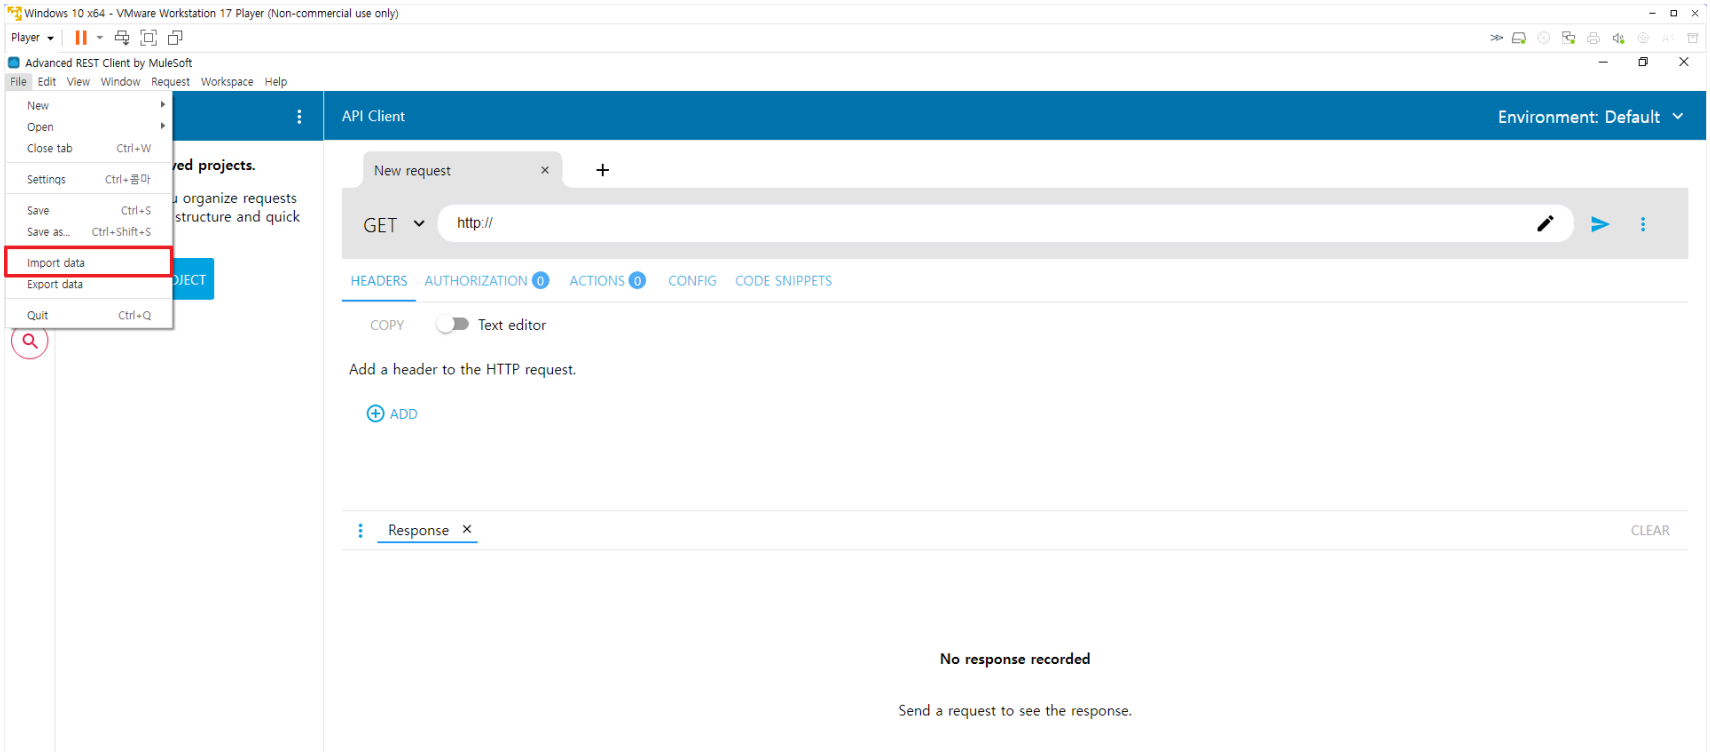
Шаг 8) Это приложение также имеет возможность импортировать проект.

image

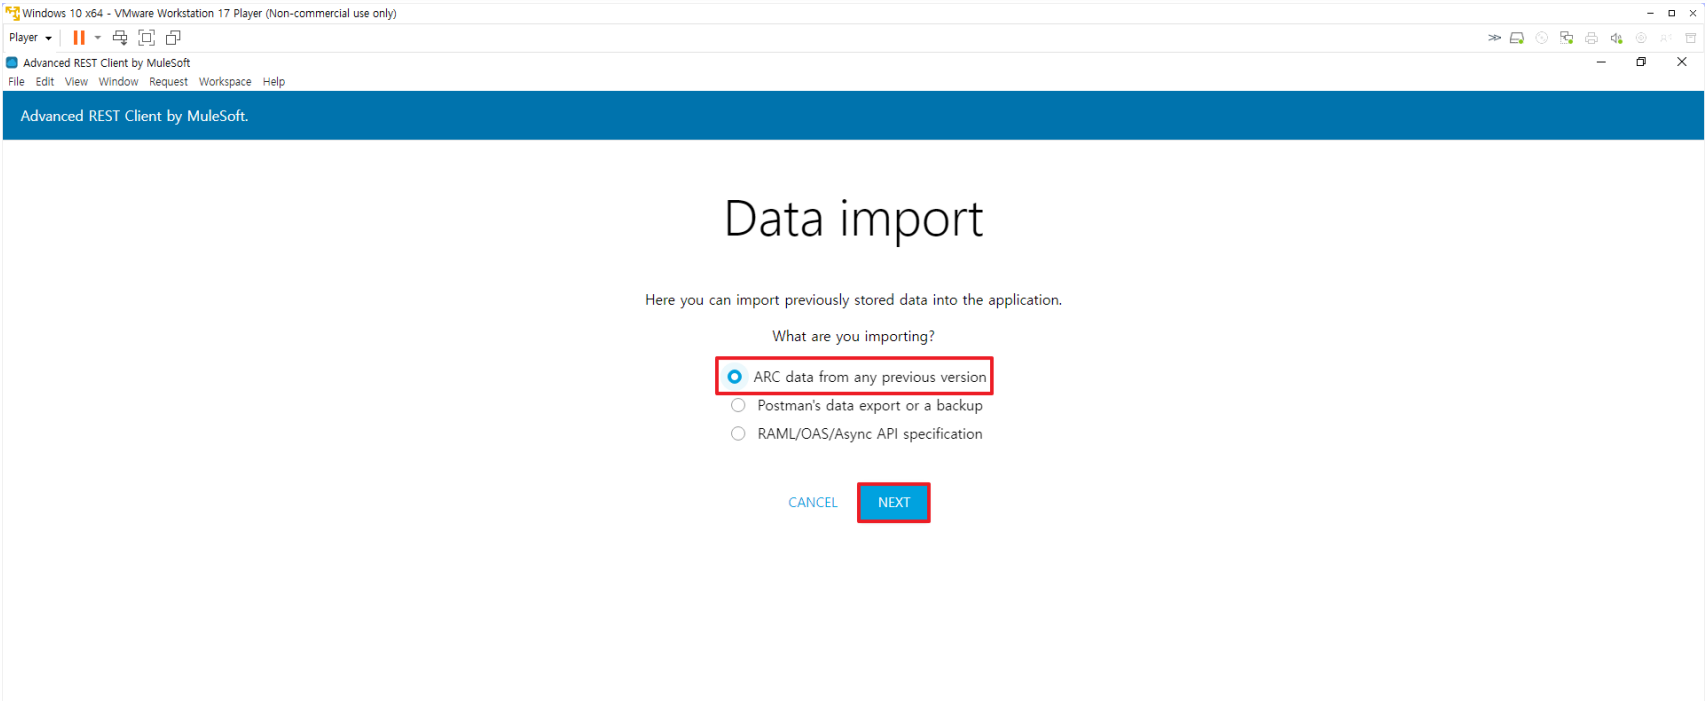
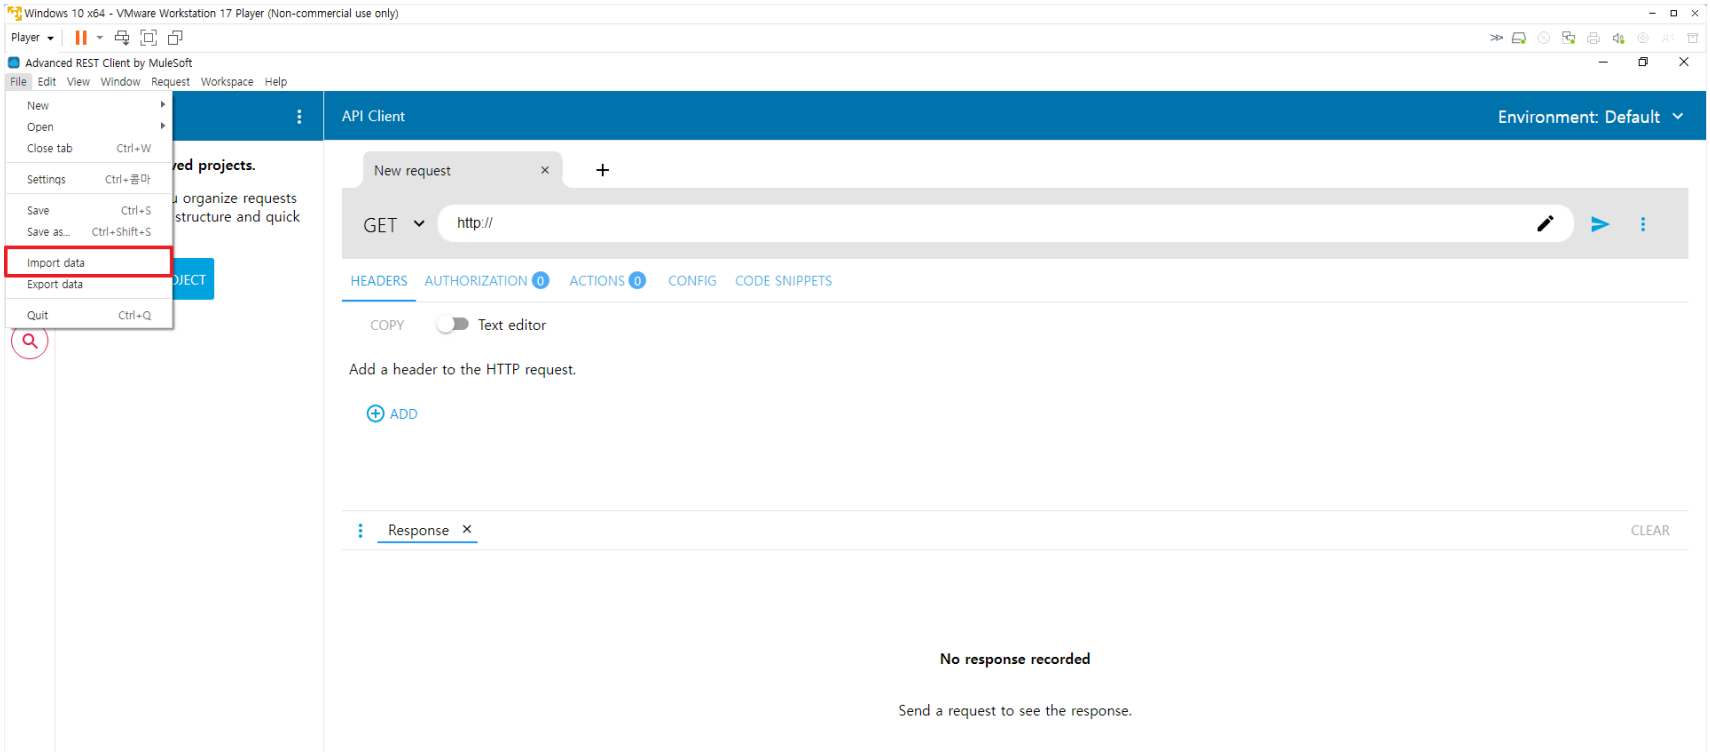
Шаг 9) Жертва выбирает 'import all versions of ARC data' на верхней вкладке, чтобы открыть проект, полученный от злоумышленника.

image

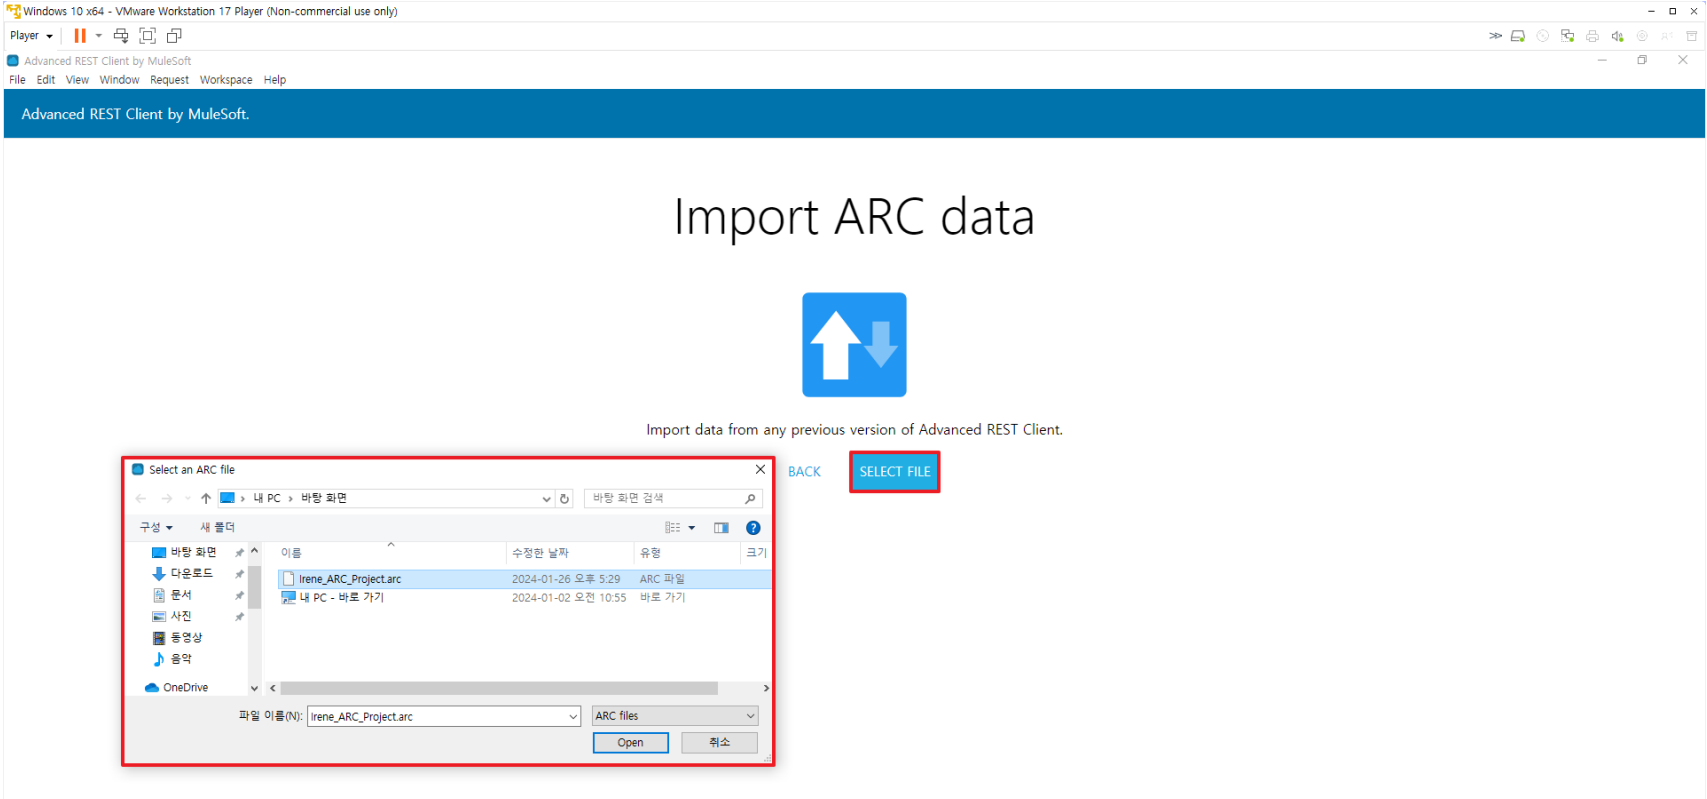
Шаг 10) Нажатие кнопки 'SELECT FILE' для того, чтобы жертва открыла вредоносный файл проекта, содержащий XSS-скрипт.

image

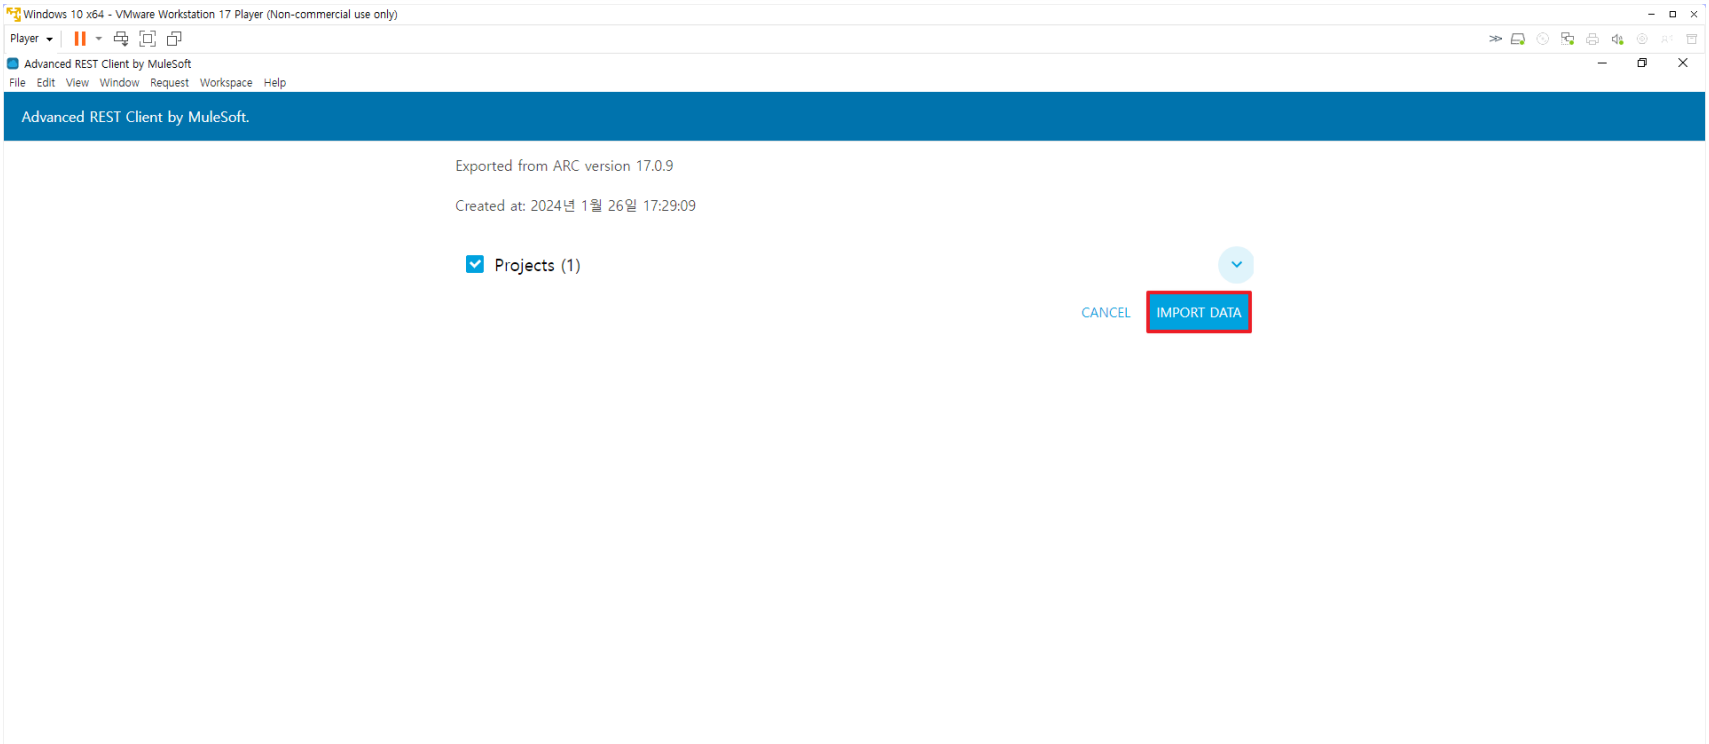
Шаг 11) После завершения выбора файла нажмите кнопку 'IMPORT DATA' для успешного импорта.

image

Шаг 12) Импортированный файл запускается, и XSS-скрипт злоумышленника выполняется в приложении Advanced REST Client (ARC) жертвы.

image

4. Дополнительная информация

  • Если жертва запускает проект, содержащий вредоносные полезные нагрузки, переданные злоумышленником, это опасно, потому что жертва не может сразу заметить полезную нагрузку.

  • Например, эта уязвимость может быть использована для кражи конфиденциальной информации или совершения вредоносных действий путем чтения URL браузера пользователя.

  • Также можно проводить фишинговые атаки, перенаправляя пользователей на другие сайты. Будьте осторожны, если уязвимость XSS эксплуатируется при фишинговой атаке, это может привести к внешнему раскрытию конфиденциальной информации.


5. Обнаружитель

  • E-mail: [email protected]
  • Github: https://github.com/YOUNGSEO-PARK
Скачать инструмент