

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
Сканеры уязвимостейОбход IDS/IPSАудит конфигурацииВеб-безопасностьНеправильная Конфигурация
GitHubekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717

Detection-and-Mitigation-script-for-CVE-2021-42717

Скрипт обнаружения и смягчения последствий для CVE-2021-42717 -> уязвимость DoS в ModSecurity при разборе JSON

Репозиторий
1274 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

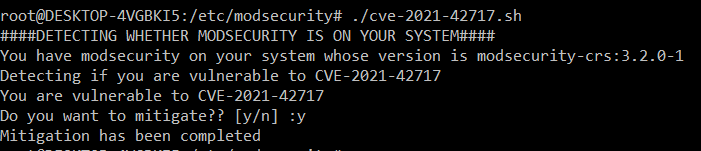
Скрипт обнаружения и смягчения для CVE-2021-42717

Скрипт обнаружения и смягчения для CVE-2021-42717 -> Уязвимость DoS в ModSecurity при парсинге JSON

ModSecurity 3.x до 3.0.5 некорректно обрабатывает чрезмерно вложенные JSON-объекты. Специально созданные JSON-объекты с вложенностью в десятки тысяч уровней могут привести к тому, что веб-сервер не сможет обслуживать легитимные запросы. Даже умеренно большой (например, 300 КБ) HTTP-запрос может занять один из ограниченных рабочих процессов NGINX на несколько минут и потребить почти все доступные ресурсы процессора на машине. Modsecurity 2 также уязвим: затронутые версии включают 2.8.0 – 2.9.4.

Возможное смягчение: Создайте цепное правило фазы 1, которое будет отклонять запросы, использующие парсер JSON, если Content-Length превышает определенный размер (10 000 – 20 000 байт, вероятно, безопасно в большинстве установок). Некоторые пользователи v2 могут альтернативно использовать элемент конфигурации SecRequestBodyNoFilesLimit, если другие тела запросов, не связанные с файлами, также ожидаются ниже аналогичных порогов. Особое примечание для пользователей ModSecurity <v2.9.3: хотя проблема существует в более ранних версиях, таких как v2.9.2, для возникновения проблемных задержек, по-видимому, требуется больший размер тела запроса, что означает, что ограничения, связанные с размером тела запроса, вероятно, могут быть больше (возможно, 40 000 – 50 000 байт) и по-прежнему обеспечивать надлежащую защиту в большинстве установок. https://www.trustwave.com/en-us/resources/blogs/spiderlabs-blog/modsecurity-dos-vulnerability-in-json-parsing-cve-2021-42717/

изображение

Скачать инструмент





