
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-6387_Check — Легковесный сканер на Python, который выявляет серверы, уязвимые для OpenSSH regreSSHion (CVE-2024-6387), через быстрый сбор баннеров по IP-адресам, доменам и CIDR-диапазонам с многопоточностью. | Kitploit
Инструменты/GitHubGitHub/edsonjt81/cve-2024-6387_check
РазведкаСканеры уязвимостейАнализ уязвимостейСбор информацииСетевая безопасностьТестирование на Проникновение
GitHubedsonjt81/cve-2024-6387_check

CVE-2024-6387_Check

Поделиться

Легковесный сканер на Python, который выявляет серверы, уязвимые для OpenSSH regreSSHion (CVE-2024-6387), через быстрый сбор баннеров по IP-адресам, доменам и CIDR-диапазонам с многопоточностью.

Репозиторий
482 лет назадЕщё не проверено

CVE-2024-6387_Check

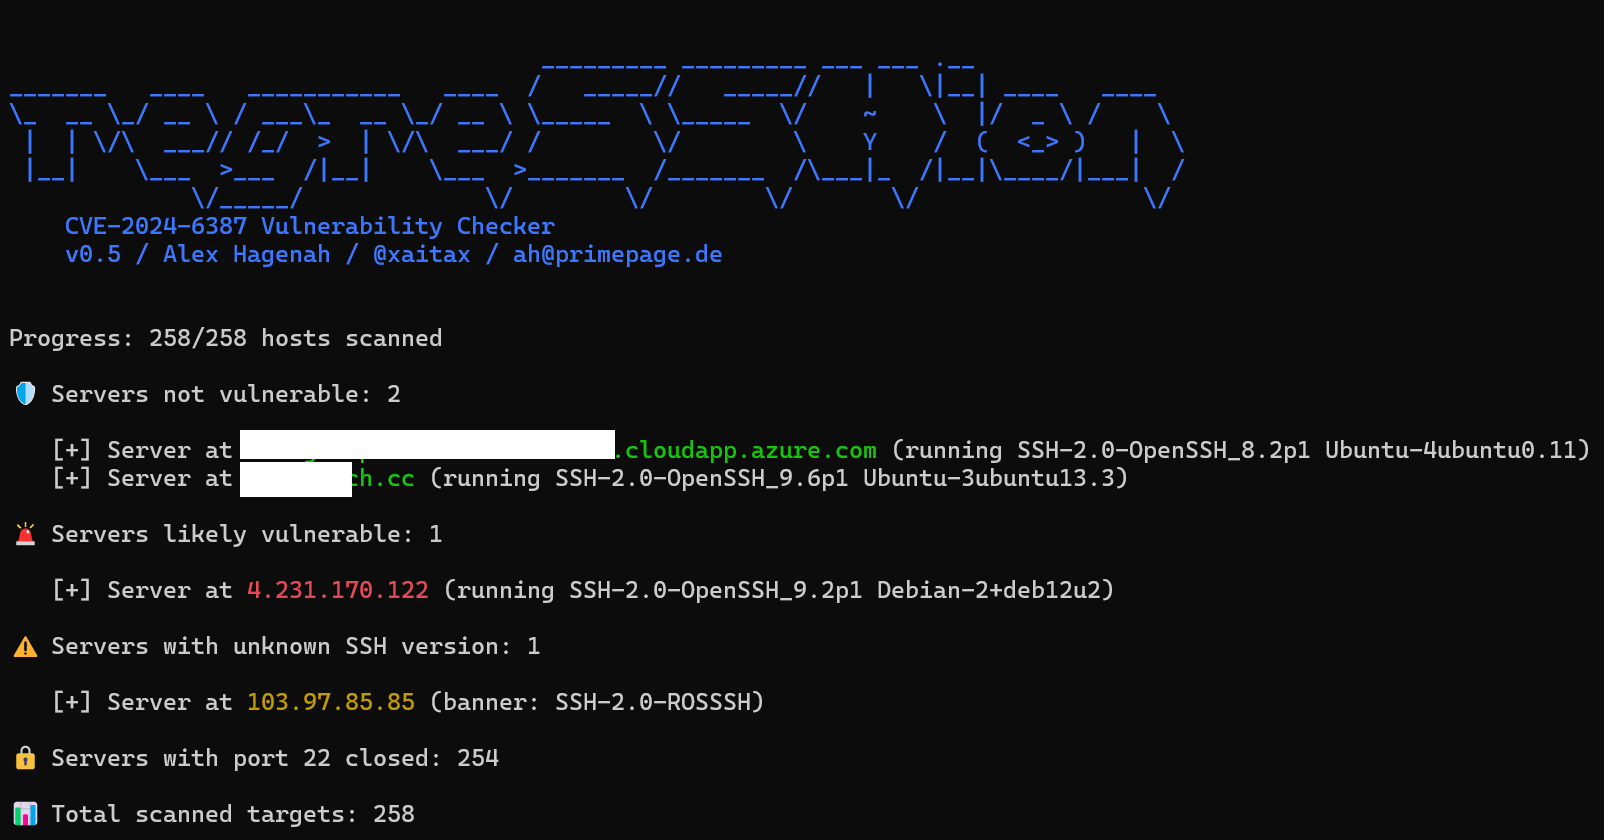
изображение

📜 Описание

CVE-2024-6387_Check — это легковесный, эффективный инструмент, предназначенный для выявления серверов, на которых работают уязвимые версии OpenSSH, в частности недавно обнаруженной уязвимости regreSSHion (CVE-2024-6387). Этот скрипт позволяет быстро сканировать несколько IP-адресов, доменных имен и CIDR-диапазонов для обнаружения потенциальных уязвимостей и обеспечения безопасности вашей инфраструктуры.

🌟 Возможности

  • Быстрое сканирование: Быстрое сканирование нескольких IP-адресов, доменных имен и CIDR-диапазонов на наличие уязвимости CVE-2024-6387.
  • Получение баннеров: Эффективно получает баннеры SSH без аутентификации.
  • Многопоточность: Использует многопоточность для параллельных проверок, что значительно сокращает время сканирования.
  • Детальный вывод: Предоставляет четкий вывод, оформленный смайликами, с итогами сканирования.
  • Проверка портов: Определяет закрытые порты и предоставляет сводку по хостам, которые не отвечают.

🚀 Использование

python CVE-2024-6387_Check.py <targets> [--port PORT] [--timeout TIMEOUT] [--list FILE]

Примеры

Один IP

python CVE-2024-6387_Check.py 192.168.1.1

IP-адреса из файла

python CVE-2024-6387_Check.py -l ip_list.txt

Несколько IP-адресов и доменов

python CVE-2024-6387_Check.py 192.168.1.1 example.com 192.168.1.2

CIDR-диапазон

python CVE-2024-6387_Check.py 192.168.1.0/24

С произвольным портом

python CVE-2024-6387_Check.py 192.168.1.1 example.com --port 2222

Вывод

Скрипт предоставит сводку по отсканированным целям:

  • 🚨 Уязвимые: Серверы, на которых запущена уязвимая версия OpenSSH.
  • 🛡️ Не уязвимые: Серверы, на которых запущена неуязвимая версия OpenSSH.
  • ⚠️ Неизвестные: Серверы, на которых запущена неизвестная версия SSH
  • 🔒 Закрытые порты: Количество серверов с закрытым портом 22 (или указанным портом).
  • 📊 Всего отсканировано: Общее количество отсканированных целей.
🛡️ Servers not vulnerable: 2

   [+] Server at somedomain.cloudapp.azure.com (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)
   [+] Server at regresshion_test.cc (running SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.3)

🚨 Servers likely vulnerable: 1

   [+] Server at 4.231.170.122 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)

⚠️ Servers with unknown SSH version: 1

   [+] Server at 103.97.85.85 (banner: SSH-2.0-ROSSSH)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257


📚 Ссылки

Блог Qualys об уязвимости regreSSHion

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




