
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-53677-S2-067-thread — Многопоточный эксплойт для CVE-2024-53677 (Apache Struts S2-067) с нацеливанием на конечную точку загрузки файлов, тестированием обхода пути и внедрением пользовательской полезной нагрузки JSP. | Kitploit
Инструменты/GitHubGitHub/dustblessnotdust/cve-2024-53677-s2-067-thread
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubdustblessnotdust/cve-2024-53677-s2-067-thread

CVE-2024-53677-S2-067-thread

Многопоточный эксплойт для CVE-2024-53677 (Apache Struts S2-067) с нацеливанием на конечную точку загрузки файлов, тестированием обхода пути и внедрением пользовательской полезной нагрузки JSP.

Репозиторий
2201 год назадЕщё не проверено
Поделиться

Отказ от ответственности

Не используйте технические сведения из статьи для проведения незаконных тестов. Любые прямые или косвенные последствия и убытки, возникшие в результате распространения или использования информации или инструментов, предоставленных в данной статье, ложатся на самого пользователя. Все неблагоприятные последствия не связаны с автором статьи. Данная статья предназначена только для учебных целей.

CVE-2024-53677-S2-067-thread

Подтверждение PoC, https://github.com/TAM-K592/CVE-2024-53677-S2-067/

Следующие версии Apache Struts подвержены воздействию: 2.0.0 - 2.5.33, 6.0.0 - 6.3.0.2

Судя по недавней истории PoC, текущая окончательная версия в сети использует obfuscation base64, который появился вчера на китайском языке (середина дня 2024.12.18) image
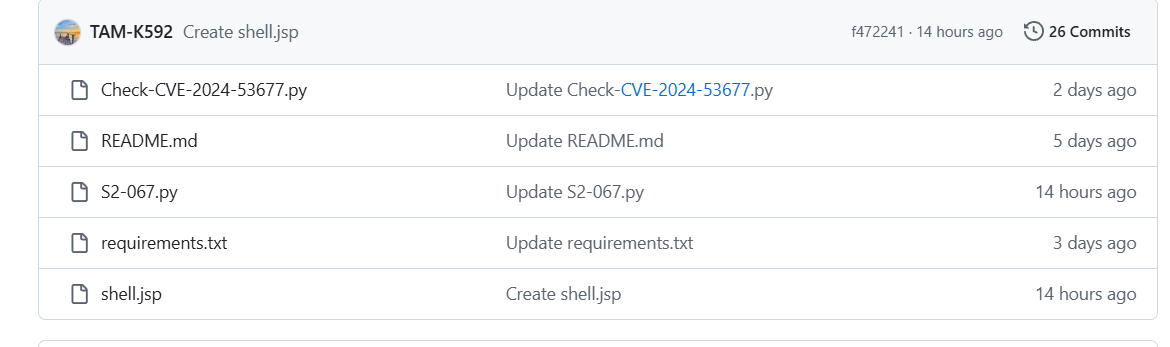
Я внес некоторые изменения на основе работы эксперта

  • Превращено в многопоточность
  • Объяснение стало на китайском
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - 多线程文件上传支持并从文件中读取URL

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     目标基础URL(例如:http://example.com)
  -f FILE, --file FILE  包含目标基础URL的文件路径,每行一个URL
  --upload_endpoint UPLOAD_ENDPOINT
                        上传端点路径(例如:/uploads.action)
  --paths PATHS [PATHS ...]
                        路径遍历测试路径
  --filenames FILENAMES [FILENAMES ...]
                        自定义载荷文件名
  --payload PAYLOAD     自定义JSP载荷内容
  -s THREADS, --threads THREADS
                        使用的线程数量(默认: 5)
  -o OUTPUT, --output OUTPUT
                        输出成功URL的文件路径(默认:success.txt)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





