
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/dsssssssm/wsob
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubdsssssssm/wsob

WSOB

Python-эксплойт-инструмент для CVE-2022-29464, обеспечивающий неограниченную загрузку файлов и удалённое выполнение кода на уязвимых продуктах WSO2 через обход каталога.

Репозиторий
279354 лет назадПроверено Kitploit
Поделиться

😭 WSOB (CVE-2022-29464)


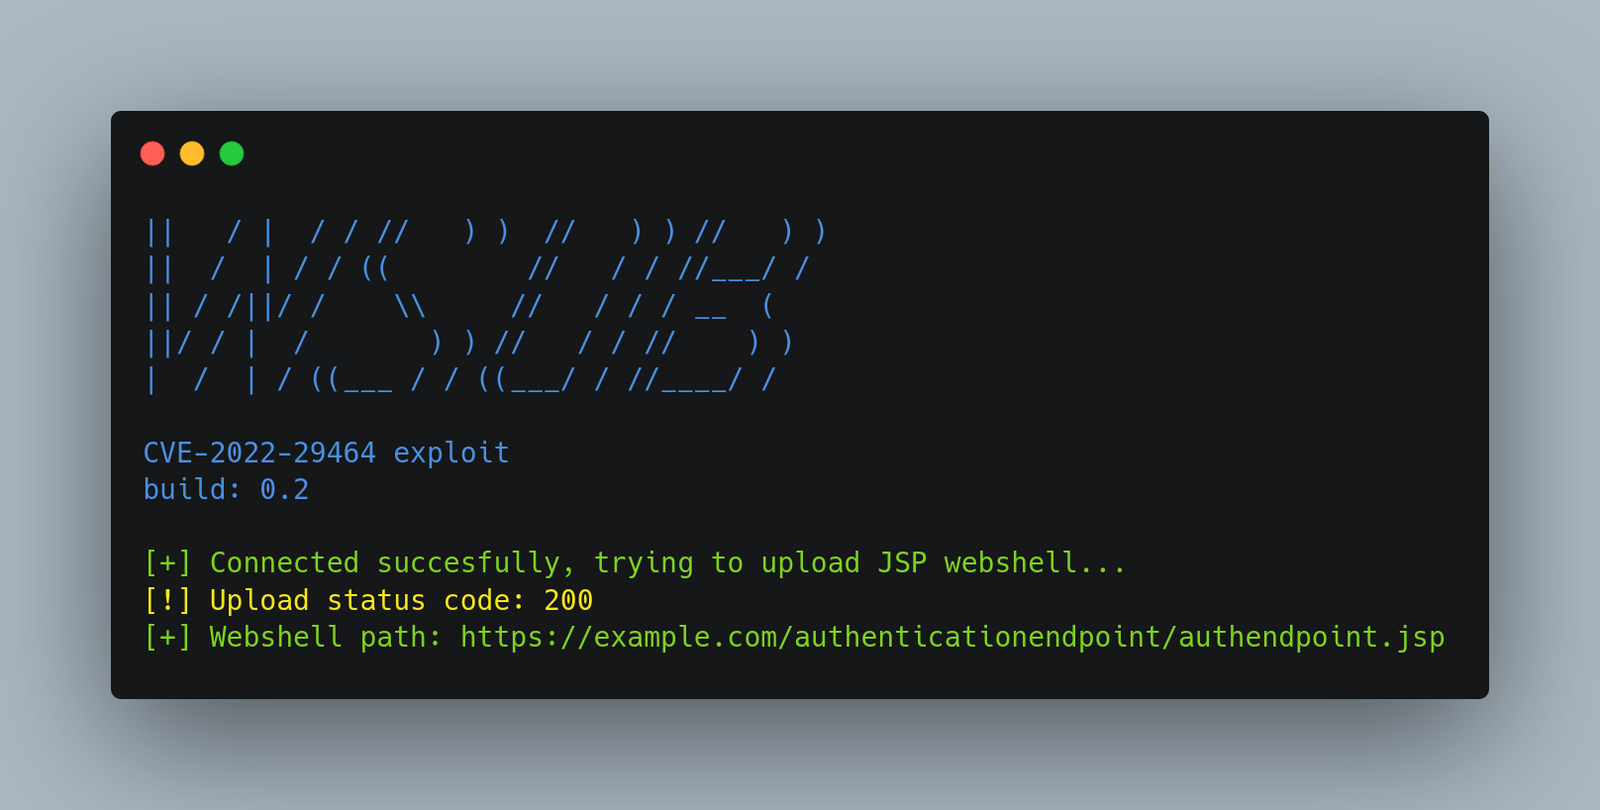
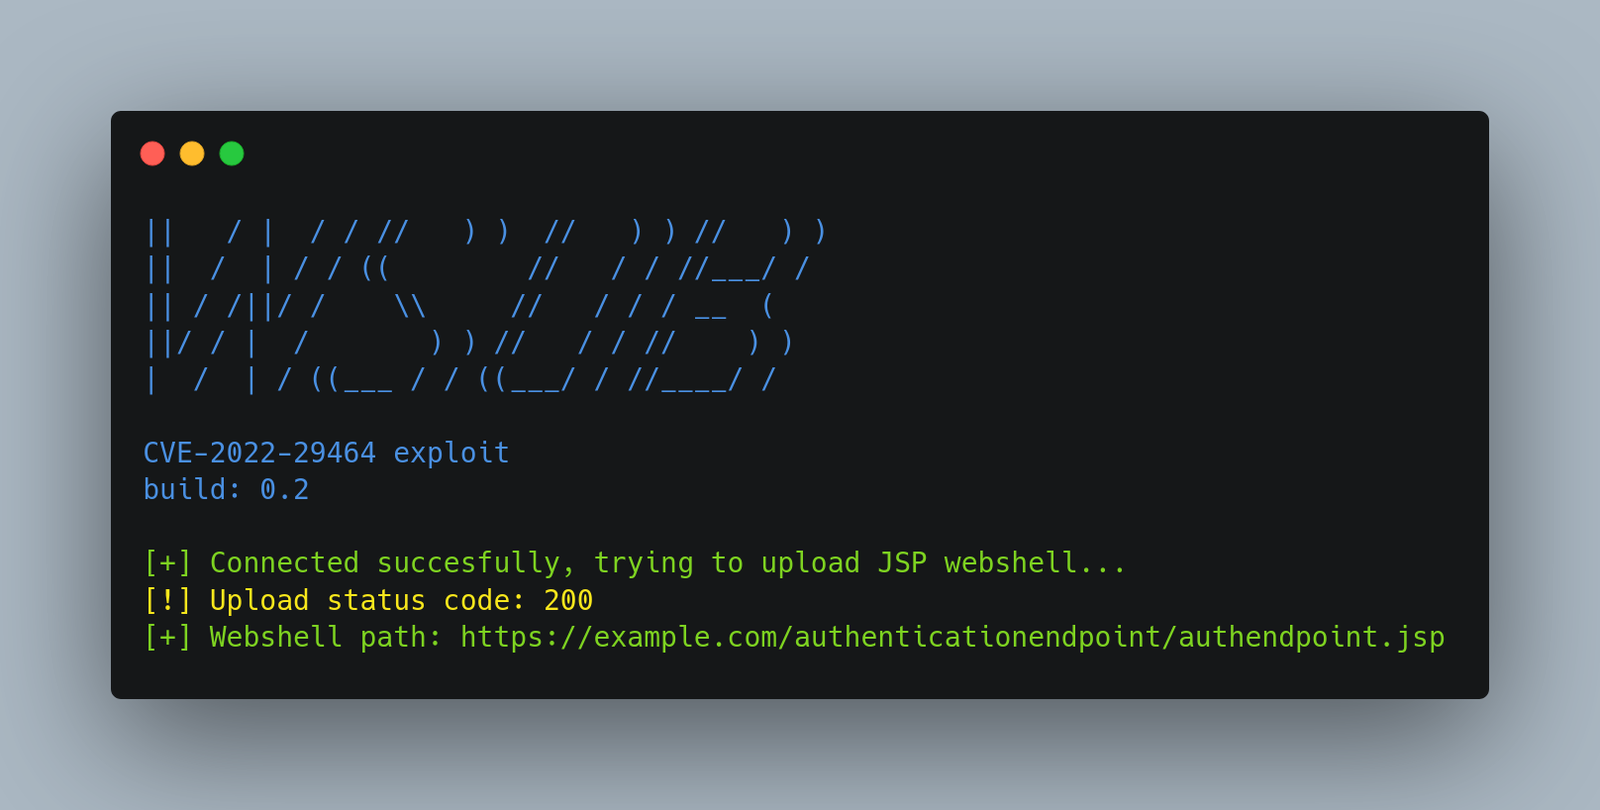
😭 WSOB — это инструмент на Python, созданный для эксплуатации новой уязвимости в WSO2, обозначенной как CVE-2022-29464.


Детали CVE-2022-29464:

Некоторые продукты WSO2 допускают неограниченную загрузку файлов с последующим удалённым выполнением кода. Атакующий должен использовать конечную точку /fileupload с последовательностью обхода каталога в Content-Disposition, чтобы попасть в каталог под корнем веб-сервера, например, в каталог ../../../../repository/deployment/server/webapps. Это затрагивает WSO2 API Manager 2.2.0 и выше до 4.0.0; WSO2 Identity Server 5.2.0 и выше до 5.11.0; WSO2 Identity Server Analytics 5.4.0, 5.4.1, 5.5.0 и 5.6.0; WSO2 Identity Server as Key Manager 5.3.0 и выше до 5.10.0; и WSO2 Enterprise Integrator 6.2.0 и выше до 6.6.0.

Источник: https://nvd.nist.gov/vuln/detail/CVE-2022-29464


⚡ Установка / Начало работы

Краткое руководство по установке и использованию WSOB

1. Клонируйте репозиторий - git clone https://github.com/oppsec/wsob.git
2. Установите библиотеки - pip3 install -r requirements.txt
3. Запустите WSOB2 - python3 main.py -u https://example.com


⚙️ Предварительные требования

  • Python 3 установлен на вашей машине.
  • Установите библиотеки с помощью pip3 install -r requirements.txt


🔨 Вклад в проект

Краткое руководство о том, как внести вклад в проект.

1. Создайте форк репозитория WSOB
2. Скачайте проект с помощью git clone https://github.com/your/wsob.git
3. Внесите свои изменения
4. Зафиксируйте изменения и выполните git push
5. Откройте pull request




🙏 Благодарности

  • Благодарность hakivvi за оригинальный код веб-шелла


⚠️ Предупреждение

  • Разработчик не несёт ответственности за любое вредоносное использование этого инструмента.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →


