
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/dhammerg/cve-2024-4040
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеRed Teaming
GitHubdhammerg/cve-2024-4040

CVE-2024-4040

Эксплойт CrushFTP CVE-2024-4040

Репозиторий
51212 лет назадЕщё не проверено
Поделиться

Код эксплойта для CVE-2024-4040

Обзор

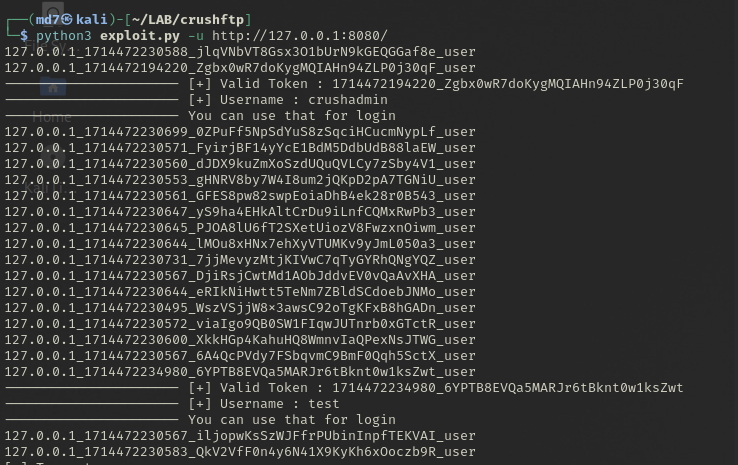
Данный код эксплойта нацелен на уязвимость CVE-2024-4040, позволяющую получить несанкционированный доступ к учётным записям пользователей путём чтения и проверки токенов, хранящихся в файле «sessions.obj». Если токены действительны, хакеры могут получить доступ к целевым учётным записям. В отличие от других методов эксплуатации подобных уязвимостей, таких как CVE-2023-43177, этот скрипт не включает в себя создание и загрузку бэкдор-файла JAR (эту часть вы можете разработать самостоятельно).
screenshot

Пример

python3 exploit.py -u http://127.0.0.1:8080/

Дисклеймер

Данный код эксплойта предоставлен только для образовательных целей и тестирования. Использование этого кода для получения несанкционированного доступа к системам или учётным записям незаконно и неэтично. Используйте на свой страх и риск.

Информация об уязвимости

CVE ID: CVE-2024-4040 Описание: Уязвимость внедрения шаблонов на стороне сервера (server side template injection) в CrushFTP во всех версиях до 10.7.1 и 11.1.0 на всех платформах позволяет неавторизованным удалённым злоумышленникам читать файлы за пределами VFS Sandbox, обходить аутентификацию для получения административного доступа и выполнять произвольный код на сервере.

Авторы

Данный код эксплойта написан Md7.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





