
 dbrll/ll-34
Эмулятор PDP-11/34 на уровне схем

ll-34 — это эмулятор уровня схемы для PDP-11/34A (1977), запускающий виртуальный процессор, восстановленный обратной разработкой по схемам, микрокоду и логическим записям реального PDP-11/34A.
Изначально он был разработан как цифровая копия настоящего процессора для помощи в диагностике на уровне сигналов. Уровень схемы (образы ROM + комбинаторная логика) был выбран вместо уровня вентилей (Verilog), потому что он достаточно низкоуровневый, чтобы воспроизводить аппаратные ошибки, но при этом достаточно быстрый для запуска программ.
Дерево исходного кода организовано следующим образом:
| Каталог | Описание |
|---|---|
conformance/ | Логические записи и самопроверяющиеся программы с эталонной машины, на которых тестируется ll-34. |
pdp11/ | Машина: процессор, UNIBUS, периферия, загрузочный ROM, модель программистской консоли, зонд логического анализатора. machine.c собирает и запускает её. |
frontends/ | Пользовательские интерфейсы: cli/ (терминал), wasm/ (браузерный GUI), tty/ (хостовая сторона последовательной линии). |
demos/ | Образы дисков и программы. |
docs/ | Документация DEC, преобразованная в markdown. |
Виртуальный процессор (pdp11/kd11ea/) воспроизводит генератор тактовых импульсов, логические вентили и АЛУ (смоделированные в виде логики на C), проходя по оригинальному микрокоду, извлечённому из ROM.
Он состоит из следующих компонентов:
| Файл | Описание |
|---|---|
roms/ | Дампы ROM и реконструкции (комбинаторные и микрокод). |
kd11ea.c | Ядро процессора. Проходит по микрокоду по одному микрослову за такт. Здесь смоделированы вентили 74xx и бит-слайсные АЛУ 74S181. |
rom_wiring.h | Адресная разводка и декодирование выходов для комбинаторных ROM. |
ucode_rom.h | Документирует и собирает микрокод процессора в 512×48-битных микрослов. |
clockgen.c | Генератор тактовых импульсов. Моделирует оригинальную линию задержки, задающую темп процессора. |
mmu.c | Управление памятью. Адресные пространства ядра/пользователя и преобразование 16-битных адресов в 18-битные. |
int.c | Арбитр прерываний. Реализует очередь приоритетов и приближённо воспроизводит порядок предоставления по цепочке UNIBUS. |
clock.c | Внутренние часы эмулятора. Синхронизируют модельное время с реальным временем. |
Реализованы следующие устройства. Поскольку UNIBUS асинхронный, не все устройства должны быть точными по таймингам или сигналам.
В частности, Программистская консоль использует высокоуровневую эмуляцию своего поведения, а не низкоуровневую реконструкцию Intel 8008 и разводки её платы.
Устройства подключены к магистрали UNIBUS (unibus.c), которая выполняет декодирование адресов, синхронизацию и шинные циклы.
Консоль программиста эмулирует переключатели и индикаторы передней панели PDP-11/34A. Она позволяет инициализировать шину, загружать CPU, выполнять пошаговое выполнение кода, просматривать и записывать данные по произвольным адресам, а также завершать работу эмулятора.
Консоль автоматически запускается всякий раз, когда CPU остановлен (при включении питания, по инструкции HALT или по Ctrl-P).
Интерфейс отделён от движка, поэтому также предоставляется фотореалистичный графический интерфейс передней панели на WebAssembly.
Консоль отладки предоставляет интерактивный отладчик как для кода на уровне микрокода, так и на уровне инструкций:
b addr: установить точку останова по PC (восьмеричное), bl для вывода списка, bd n для удаленияc [addr] [n]: дамп памяти (восьмеричное)g: возобновить выполнениеmmu: показать состояние MMU (PAR/PDR ядра + пользователя, текущий режим отмечен)n [n]: выполнить n инструкций пошаговоr: дамп регистровs [n]: выполнить n микроинструкций пошагово с полным дампом состояния (MPC, ALU, шина, регистры)u [addr] [n]: дизассемблировать инструкции
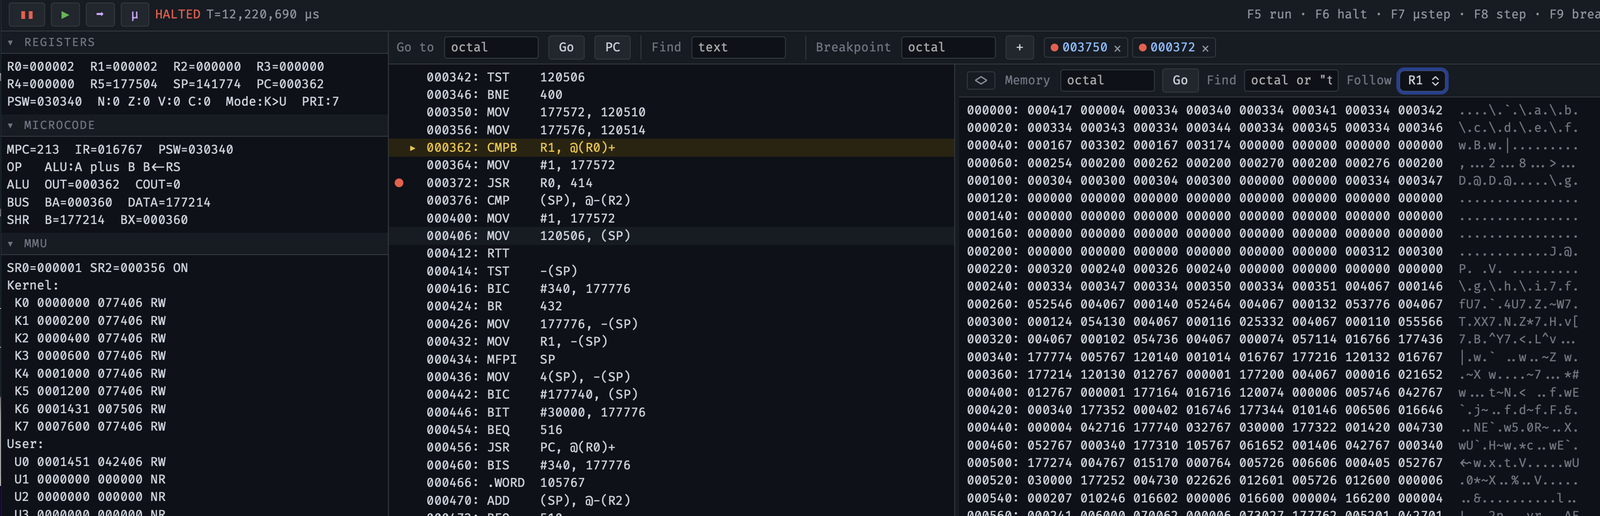
Консоль отладки в графическом интерфейсе WebAssembly.
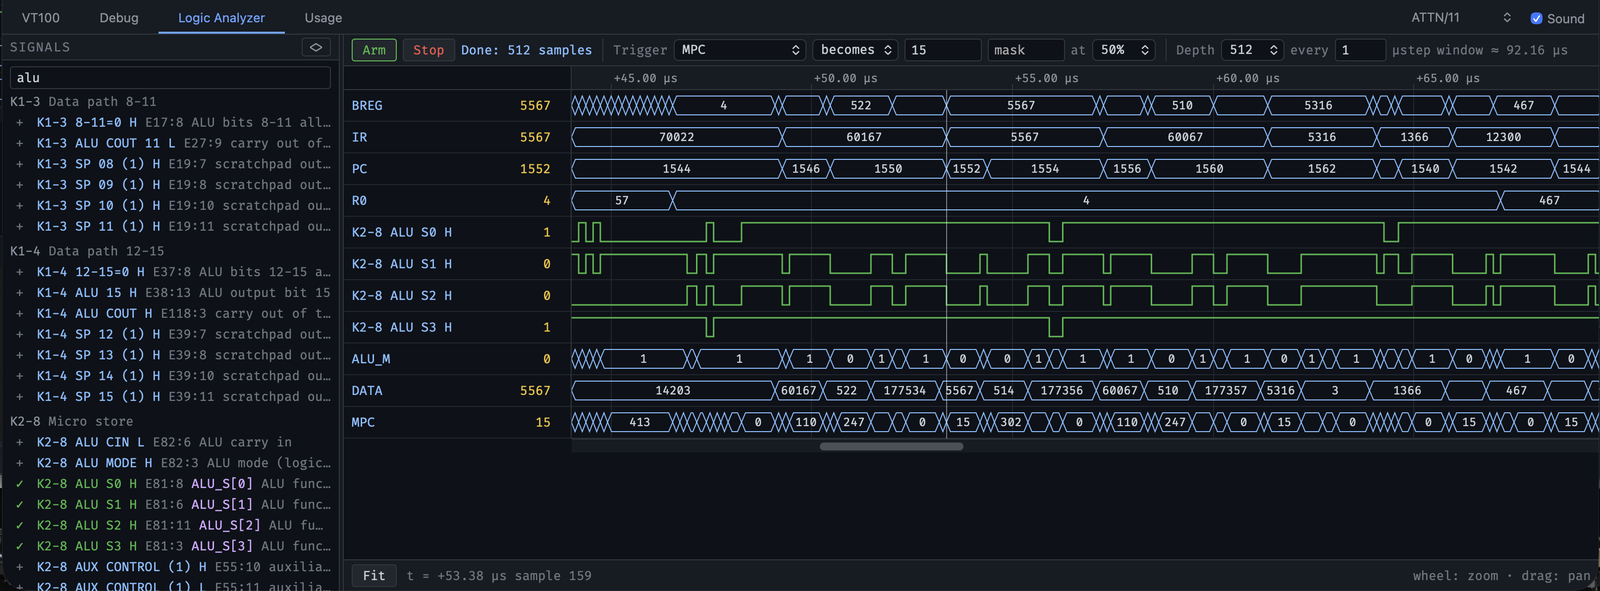
Отладка ll-34 в процессе его разработки оказалась настолько похожей на отладку реального оборудования, что был реализован внутренний логический анализатор для трассировки сигналов и зондирования тракта данных. Это оказалось решающим фактором в поиске тонких ошибок в ROM и синхронизации виртуального CPU.
Логический анализатор позволяет зондировать 488 сигналов от CPU, названных в соответствии с распечатками DEC. Частота дискретизации равна тактовой частоте CPU в реальном времени (5 555 556 Гц) с разрешением 180 нс на отсчёт. Настраиваемый делитель снижает частоту дискретизации для более длительных окон захвата.
Захваты используют кольцевой буфер (до 256K отсчётов) с настраиваемым триггером по любому сигналу, регулируемой позицией триггера (соотношение до/после) и экспортом в VCD или sigrok для офлайн-анализа.

Логический анализатор ll-34 (внизу) можно использовать для отладки реального оборудования (вверху), точно так же, как реальное оборудование использовалось для отладки ll-34.
ll-34 поставляется с несколькими программами и системами для проверки: «Игра жизнь», V6 UNIX, RT-11 V4 с оригинальной игрой Tetris и ATTN/11 — небольшой обучаемый Transformer с самовниманием.
./ll-34 --rk ./demos/rtv4_rk.dsk






