
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2021-29447_auto-script — Этот репозиторий описывает cve-2021-29447 и небольшой скрипт для автоматической эксплуатации. | Kitploit
Инструменты/GitHubGitHub/davids52/cve-2021-29447_auto-script
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubdavids52/cve-2021-29447_auto-script

cve-2021-29447_auto-script

Этот репозиторий описывает cve-2021-29447 и небольшой скрипт для автоматической эксплуатации.

Репозиторий
1011 месяцев назадЕщё не проверено
Поделиться

CVE-2021-29447: Уязвимость XXE в медиатеке WordPress

Этот репозиторий описывает уязвимость CVE-2021-29447, критическую ошибку безопасности в WordPress, которая позволяла аутентифицированные атаки с использованием внешних XML-сущностей (XXE) через медиатеку. Также предоставляется автоматический скрипт, демонстрирующий концепцию (PoC).

📌 Обзор уязвимости

Уязвимость существовала в обработке WordPress метаданных внутри загруженных аудиофайлов. В частности:

  • Корневая причина: WordPress использует библиотеку getID3 для парсинга метаданных из медиафайлов, таких как WAV-файлы. WAV-файл может содержать блок XML-данных, называемый iXML. Злоумышленники могли создать вредоносный WAV-файл с XML-содержимым, который при парсинге уязвимой библиотекой вызывает XXE-атаку.

  • Затронутые версии: WordPress версии с 5.6 по 5.7.

  • Ключевое требование: Установка WordPress должна работать на PHP 8, так как изменения в конфигурации Libxml2 по умолчанию в PHP 8 были ключевыми для эксплуатации.

  • Воздействие: Успешная эксплуатация может привести к раскрытию произвольных файлов (например, чтение wp-config.php для получения учетных данных базы данных) и подделке запросов на стороне сервера (SSRF).

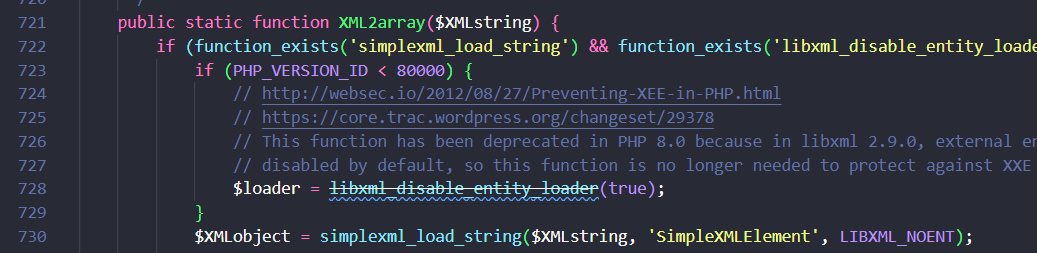
  • Ниже приведен фрагмент кода, который пытается парсить XML-данные в подблоке iXML:
    изображение

✨ Возможности скрипта

  • Автоматизирует весь процесс: создает вредоносный WAV-файл и DTD, обрабатывает загрузку файла на целевой сайт WordPress и настраивает слушатель для получения скомпрометированных данных.

  • Настраиваемый: Позволяет указать путь к целевому файлу для эксфильтрации.

🚀 Базовое использование

  • Перед запуском скрипта необходимо обновить его раздел конфигурации, указав данные вашей цели (URL WordPress, учетные данные, целевой файл и IP-адрес вашего слушателя).
  • Затем запустите скрипт командой ./payload.sh

⚠️ ВАЖНОЕ ПРЕДУПРЕЖДЕНИЕ

  • Информация, концепция и скрипт в этом репозитории предоставлены строго для образовательных и исследовательских целей. Вы должны тестировать это только на системах, которыми владеете, или на которые имеете явное письменное разрешение. Несанкционированное тестирование систем, которыми вы не владеете, является незаконным и неэтичным.

Другие ссылки

  • Я рекомендую вам эту ссылку, если вы хотите больше деталей о том, как воспроизвести эту CVE,

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент






