Автономный агент кибербезопасности для ваших приложений и инструментов ИИ-кодирования. Открытые R&D: измерения публичны, улучшения в каждом релизе.
Проверка безопасности, на которую у вас никогда не было времени. Офлайн, на основе правил, и вы можете самостоятельно проверить каждую находку.
penthera.org: проверьте свой работающий сайт за несколько секунд. Пассивно, ничего не сохраняется.
Ежедневные заметки от Penthera: x.com/penthera_org
Кто создаёт: Daan van der Zwaag, на неполную ставку и открыто.
Как это соотносится: рядом со Snyk, Socket, Semgrep, ZAP и GitHub.
Новое в 2.4: penthera --card создаёт квитанцию безопасности вашего репозитория для публикации, каждая поверхность учитывает один набор проблем одними и теми же словами, и закрыты 13 способов скрыть находку или затормозить сканирование (что изменилось).
Из вашего агента для программирования: добавьте Penthera (одна строка на агента), затем скажите «Эй, Claude, запусти Penthera на этом репозитории».
132 читаемых правила · 6 MCP-инструментов только для чтения · 0 зависимостей времени выполнения · 0 запросов за пределы loopback в бенчмарке · MIT, без телеметрии




penthera ui, простой, тёмная тема | penthera ui, расширенный, светлая тема |
|---|---|
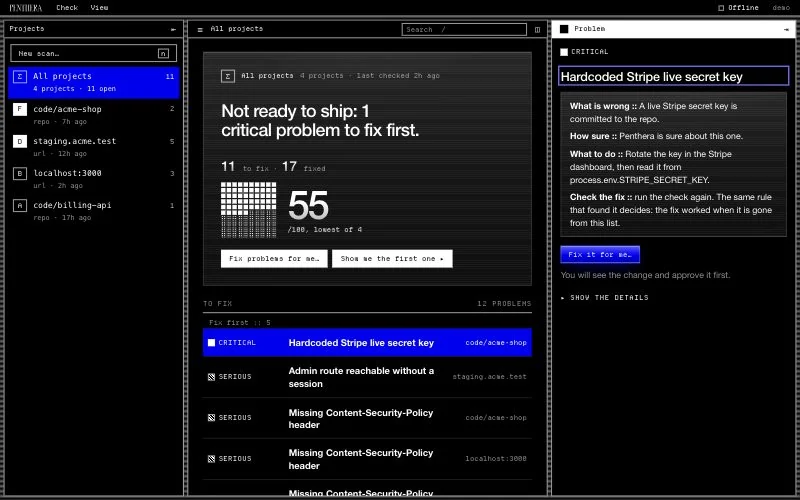 | 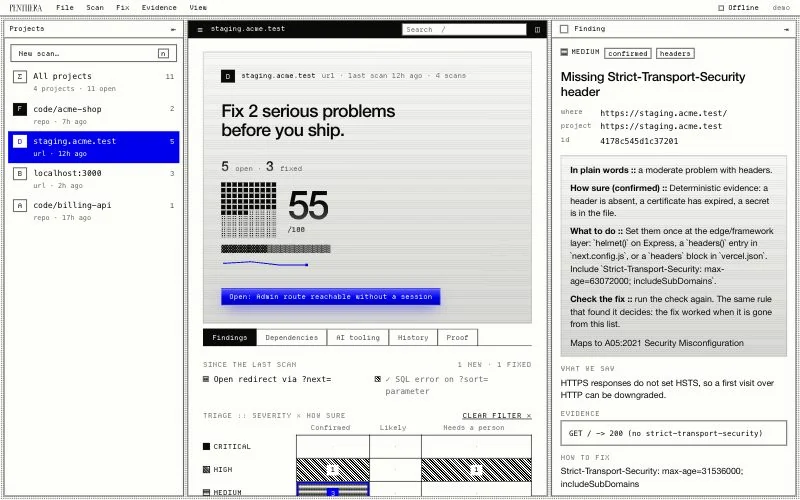 |
Penthera проверяет ваше приложение, его зависимости и ваши инструменты ИИ-программирования на вашей собственной машине. Она исправляет то, что может, с вашего одобрения. Каждая находка происходит из правила, которое вы можете прочитать, с доказательством в file:line. Модель может предлагать; правило решает.
Это также открытый проект исследований и разработки. Мы измеряем каждую проверку публично и публикуем результаты, хорошие или плохие, чтобы вы видели, насколько ей можно доверять.
Она находит известные классы проблем, а не новые. Она не заменяет человека-пентестера.
Вам нужен Node.js 22 или новее. Без установки, без аккаунта.
Создаёте с помощью Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains или Kiro, или конструктора приложений, такого как Lovable, Bolt, Base44, Replit или v0? Penthera в вашем инструменте программирования содержит настройку для каждого.
В вашем терминале. Запустите это в папке вашего проекта:
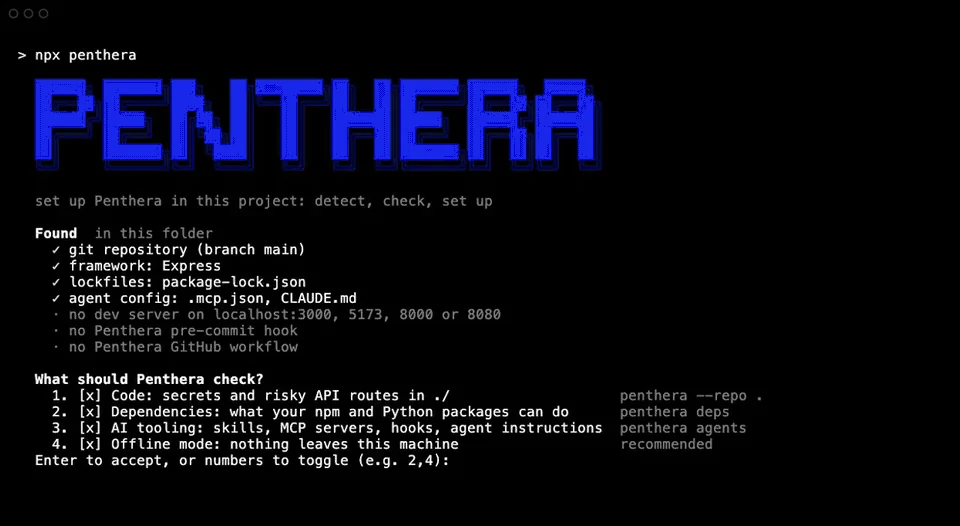
npx penthera
Он определяет вашу конфигурацию офлайн, спрашивает, что проверять, и выдаёт оценку по каждой области и три вещи, которые нужно исправить в первую очередь. Он сканирует ваше запущенное приложение только после того, как вы подтвердите, что приложение принадлежит вам. Ничего не коммитится и не пушится (пошаговый старт).
В вашем агенте для программирования. Выберите свой, затем спросите «просканируй моё приложение на предмет проблем безопасности». Строки MCP фиксируют версию.
| Агент | Выполните это |
|---|---|
| Claude Code, плагин (только skill, запускает CLI) | claude plugin marketplace add danoszz/penthera, затем claude plugin install penthera@penthera |
| Claude Code, только MCP-сервер | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera, затем copilot plugin install penthera@penthera |
| GitHub Copilot в VS Code | строка code --add-mcp в mcp.md |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor, Windsurf | JSON в mcp.md |
| Любой агент, читающий skills | npx skills add danoszz/penthera |
Skill сообщает вашему агенту, как запускать Penthera; MCP-сервер даёт ему шесть инструментов только для чтения. Другие способы: skill.md, mcp.md.
Где место ИИ. Правила определяют каждую находку и каждый код выхода. Модель может только предлагать:
| Роль | Кто | Как |
|---|---|---|
| Решает | Правила Penthera, всегда | Каждая находка, каждый код выхода |
| Ищет дальше (опционально) | Модель, с --ai | Предлагает проблемы, которые не описывает ни одно правило; правила проверяют каждую, а непроверенные перечисляются отдельно и никогда не приводят к провалу CI (режим ИИ) |
| Исправляет | Ваш собственный агент для программирования | Через MCP-сервер, skill или penthera fix --plan |
Чтобы запустить в контейнере:
docker build -t penthera . && docker run --rm penthera https://your-app.example.









