
 d3mondev/burp-vps-proxy
Это расширение Burp Suite позволяет автоматически создавать и удалять вышестоящий SOCKS5-прокси в популярных облачных сервисах.



Начало работы »
Возможности
·
Провайдеры
·
Отказ от ответственности
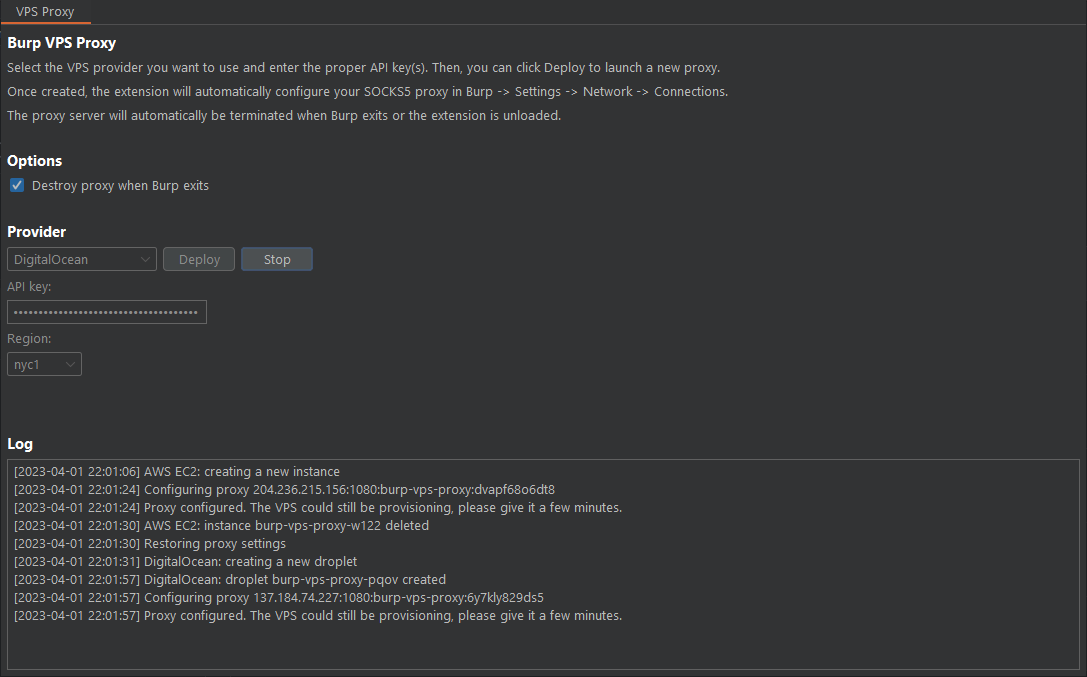
Burp VPS Proxy — это расширение для Burp Suite, которое позволяет автоматически создавать и удалять вышестоящие SOCKS5-прокси в популярных облачных провайдерах прямо из Burp Suite. Оно автоматически настраивает Burp на использование созданного прокси, чтобы весь исходящий трафик исходил из облачного IP-адреса. Это полезно для предотвращения попадания нашего основного IP-адреса в чёрные списки популярных WAF при проведении тестирования на проникновение и охоты за багами (bug bounty).
Burp VPS Proxy был вдохновлён замечательной идеей @honoki — DigitalOcean Droplet Proxy for Burp Suite.
Считаете это полезным? ⭐ Поставьте нам звезду на GitHub — это помогает!
Перейдите на страницу релизов и загрузите последний файл burp-vps-proxy.jar.
В Burp Suite откройте вкладку Extensions и нажмите Add. Установите тип расширения Java и выберите файл burp-vps-proxy.jar.
После загрузки откройте расширение через новую вкладку VPS Proxy в Burp. Выберите провайдера, укажите свои API-ключи и нажмите Deploy.
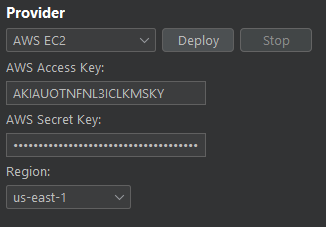
Расширение будет использовать тип экземпляра t4g.nano, чтобы минимизировать затраты. Обратите внимание, что не все регионы поддерживают этот тип экземпляра. Расширение также создаст группу безопасности с именем burp-vps-proxy в выбранном регионе, чтобы разрешить подключения к порту 1080.
Для настройки расширения вам понадобятся AWS Access Key и AWS Private Key. Также необходимо убедиться, что ключевая пара предоставляет доступ как минимум к следующим разрешениям:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2Permissions",
            "Effect": "Allow",
            "Action": [
                "ec2:RunInstances",
                "ec2:TerminateInstances",
                "ec2:DescribeInstances",
                "ec2:DescribeImages",
                "ec2:DescribeRegions",
                "ec2:CreateTags",
                "ec2:CreateSecurityGroup",
                "ec2:DescribeSecurityGroups",
                "ec2:AuthorizeSecurityGroupIngress"
            ],
            "Resource": "*"
        }
    ]
}
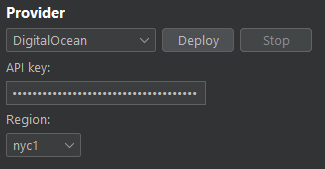
Digital Ocean — популярный VPS-провайдер среди исследователей безопасности, пентестеров и охотников за багами (bug bounty). Если у вас ещё нет аккаунта, вы можете получить $200 бесплатных кредитов, зарегистрировавшись по моей реферальной ссылке:

Вам нужно будет создать API-ключ и ввести его в расширении Burp VPS Proxy.
Подготовка может занять некоторое время после создания дроплета. Подождите несколько минут после запуска экземпляра.
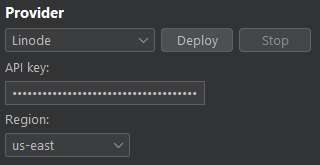
Вам нужно будет создать API-ключ и ввести его в расширении Burp VPS Proxy. Это делается в разделе «My Settings -> API Tokens» вашего профиля в панели управления Linode. Они называют его Personal Access Token.
Убедитесь, что API-ключ имеет разрешение Read/Write для «Linodes».
Подготовка выполняется через SSH, и прокси обычно становится доступным, как только расширение сообщит об этом.
Автор и участники этого расширения прямо отказываются от какой-либо ответственности за любые расходы, убытки или последствия, возникшие в результате использования облачных провайдеров в связи с этим программным обеспечением.
Использование этой программы для несанкционированной или незаконной деятельности, включая атаки на цели без согласия, строго запрещено. Пользователи обязаны соблюдать все применимые законы и нормативные акты. Разработчик и участники не несут ответственности за любое неправомерное использование, ущерб или вред, причинённый этим программным обеспечением. Ответственность за использование этой программы этичным и законным образом лежит на пользователе.
Содержимое этого репозитория распространяется под лицензией GNU General Public License v3.0 (GPLv3).






