
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/d0g3-8bit/ofbiz-attack
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеРазработка Полезной Нагрузки
GitHubd0g3-8bit/ofbiz-attack

OFBiz-Attack

Инструмент для атаки CVE-2023-49070/CVE-2023-51467

Репозиторий
181312 лет назадЕщё не проверено
Поделиться

OFBiz-Attack

A Tool For CVE-2023-49070/CVE-2023-51467 Attack

Тестовая среда

vulhub/ofbiz:18.12.09

Использование

Запуск

java -jar OFBiz-Attack.jar

Всего три модуля:

  • Проверка уязвимости

    1

    Просто введите целевой URL, не добавляйте лишние маршруты, иначе это повлияет на использование последующих модулей. Поддерживается только отправка HTTPS-запросов. Скорость работы зависит от производительности веб-сервера.

    Не изменяйте URL после завершения проверки, последующие модули будут получать URL из этого поля.

  • Выполнение команд

    Перед использованием необходимо выполнить проверку уязвимости. Для выполнения команд используется CVE-2023-51467, также удобно получать вывод.

    2

    При неудачном выполнении возвращается сообщение 'Not executed for security reason'.

    Некоторые команды не могут быть выполнены из-за (возможно) черного списка в файле security.properties.

    3

    Тем не менее, можно выполнить обратную оболочку (reverse shell). Если этот модуль плохо работает, перейдите к следующему.

  • Внедрение веб-шелла в память (memory shell)

    ⚠️ Используйте осторожно, ущерб необратим.

    Перед использованием необходимо выполнить проверку уязвимости. Используйте десериализацию CVE-2023-49070 для внедрения веб-шелла в память. Модуль поддерживает внедрение CMD/Behinder веб-шелла, в принципе можно внедрить только один.
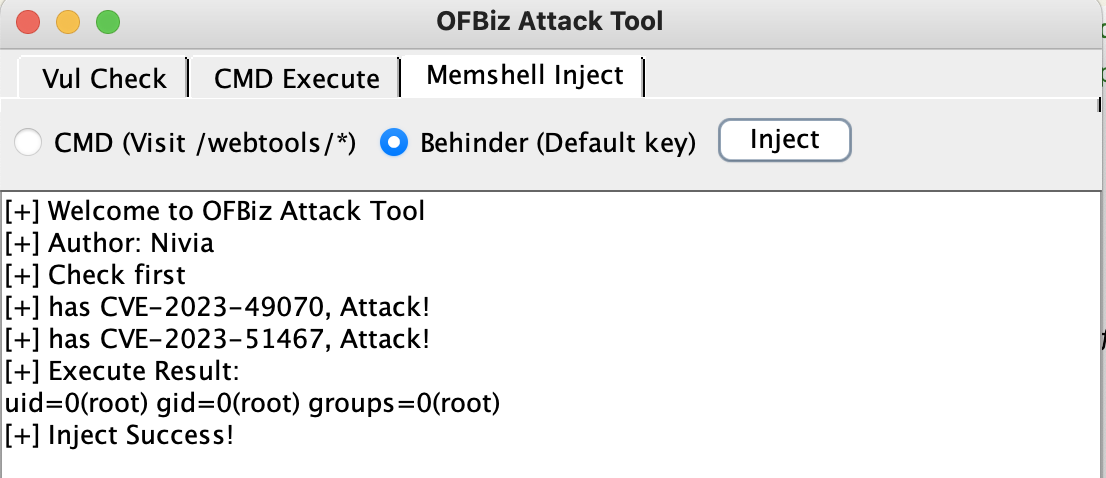
    4

    Подключение к Behinder, пароль по умолчанию, не забывайте / в конце.

    5

    Оба веб-шелла внедряются в Filter /webtool/*.

Заключение

⚠️ Этот инструмент предназначен только для обучения и обмена, не используйте его в незаконных целях.

Если какой-либо модуль вызвал у вас неприятные впечатления, приношу свои извинения. Пожалуйста, предложите улучшения для инструмента, в дальнейшем мы будем его дорабатывать 🙏

Спасибо за использование.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





