Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-36341 — Межсайтовый скриптинг (XSS) уязвимость существует в Webkul Krayin CRM (HTML-инъекция) | Kitploit
Инструменты/GitHubGitHub/cybercrewinc/cve-2026-36341
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьОбучение и Образование
GitHubcybercrewinc/cve-2026-36341

CVE-2026-36341

Межсайтовый скриптинг (XSS) уязвимость существует в Webkul Krayin CRM (HTML-инъекция)

Репозиторий
196 месяцев назадЕщё не проверено
Поделиться

Уязвимость межсайтового скриптинга (XSS) в Webkul Krayin CRM (HTML-инъекция)

CVE: CVE-2026-36341

Краткое описание

Уязвимость особенно критична, поскольку затрагивает панель администратора. Во многих рабочих процессах CRM менеджеры или администраторы более высокого уровня просматривают действия, зарегистрированные сотрудниками. Внедряя полезную нагрузку в простую запись «Звонка» или «Встречи», злоумышленник может нацелиться на учетные записи с высокими привилегиями без прямого взаимодействия с жертвой.

PoC

  1. Создайте простое описание (с HTML-инъекцией)
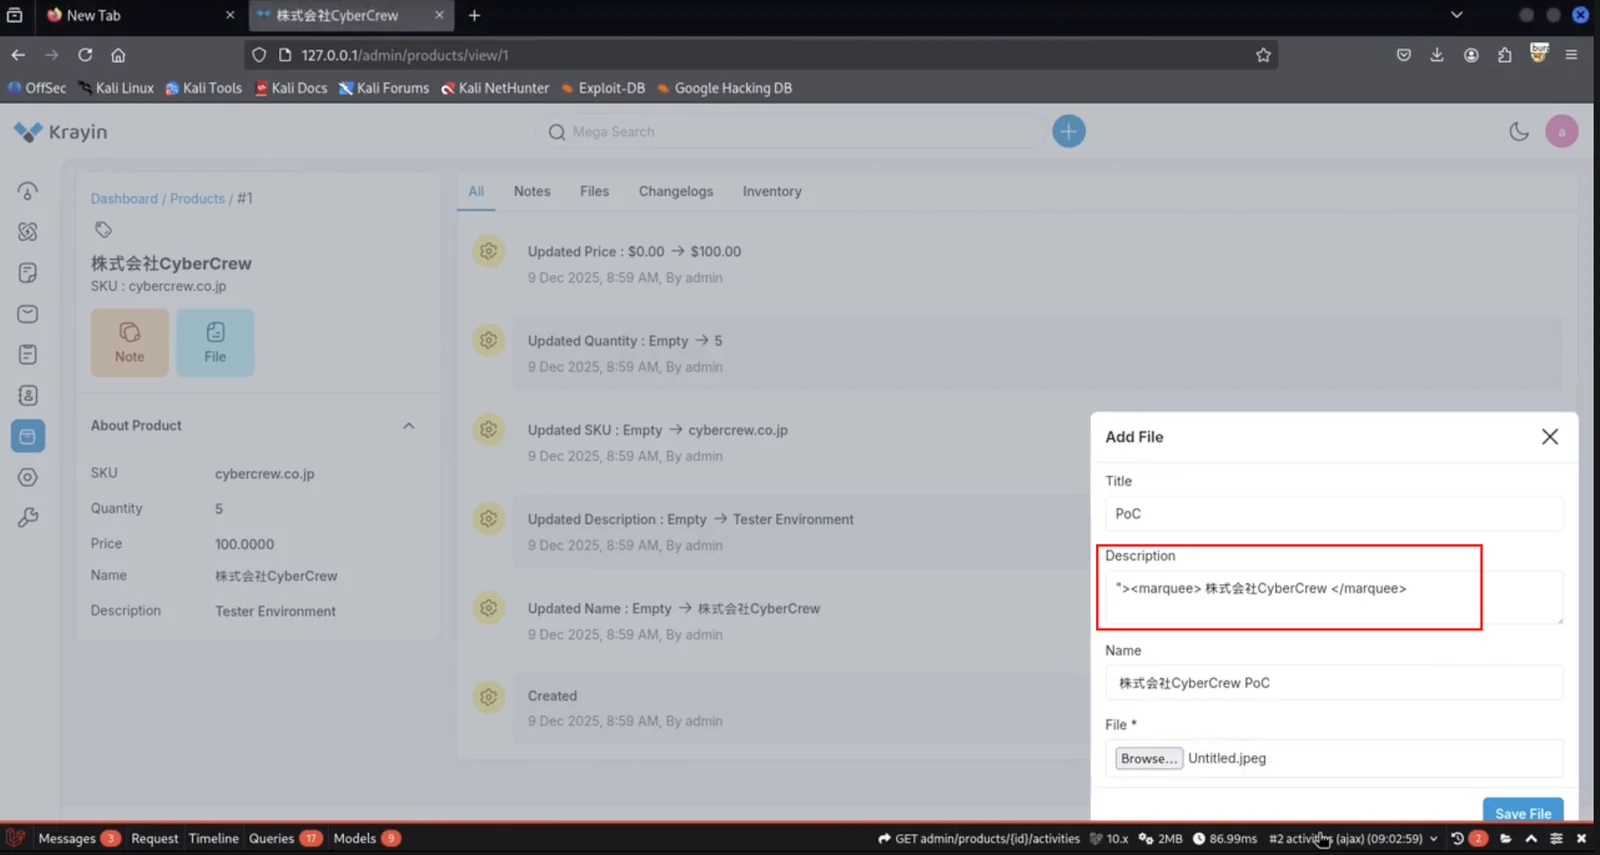
Pasted image 20260430072720
  1. Конечный результат Pasted image 20260430072811

Ссылки

https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6

Видео PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4

Рекомендации

  • Всегда экранируйте пользовательский ввод перед его отображением в HTML.
  • Используйте шаблонизаторы или фреймворки с автоматическим экранированием.
  • Очищайте ввод, если вы разрешаете HTML (например, с помощью DOMPurify).
  • Избегайте использования innerHTML с пользовательскими данными; вместо этого используйте textContent.
  • Никогда не доверяйте хранимым данным — считайте их небезопасными при выводе.

Воздействие

  • Злоумышленники могут похитить файлы cookie сеанса пользователя и захватить учетные записи.
  • Вредоносные сценарии могут выполняться в браузере каждого пользователя, просматривающего зараженную страницу.
  • Конфиденциальные данные (токены, личная информация) могут быть извлечены у жертвы.
  • Злоумышленники могут выполнять действия от имени пользователей без их согласия.
  • Учетные записи администраторов могут быть скомпрометированы, если они просматривают вредоносный контент.Pasted image 20260430072720
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →