
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-24227-updated — CVE-2022-24227 [Обновлено]: BoltWire v8.00 уязвим к «Хранимому межсайтовому скриптингу (XSS)» | Kitploit
Инструменты/GitHubGitHub/cyber-wo0dy/cve-2022-24227-updated
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьCTFОбучение и Образование
GitHubcyber-wo0dy/cve-2022-24227-updated

CVE-2022-24227-updated

CVE-2022-24227 [Обновлено]: BoltWire v8.00 уязвим к «Хранимому межсайтовому скриптингу (XSS)»

Репозиторий
293 лет назадЕщё не проверено
Поделиться

CVE-2022-24227 [Обновлено] - BoltWire v8.00 - Межсайтовый скриптинг (XSS) с сохранением

Описание

CVE-2022-24227 [Обновлено]: В версии 8.00 CMS BoltWire поля «Имя» и «Фамилия» на странице завершения регистрации участника также уязвимы для атак с межсайтовым скриптингом (XSS) с сохранением, как и в версии 7.10. Этот тип атаки позволяет выполнять вредоносные сценарии.

Рекомендации по исправлению

Проводите санитарную обработку пользовательских записей в этих полях.

Шаги для воспроизведения:

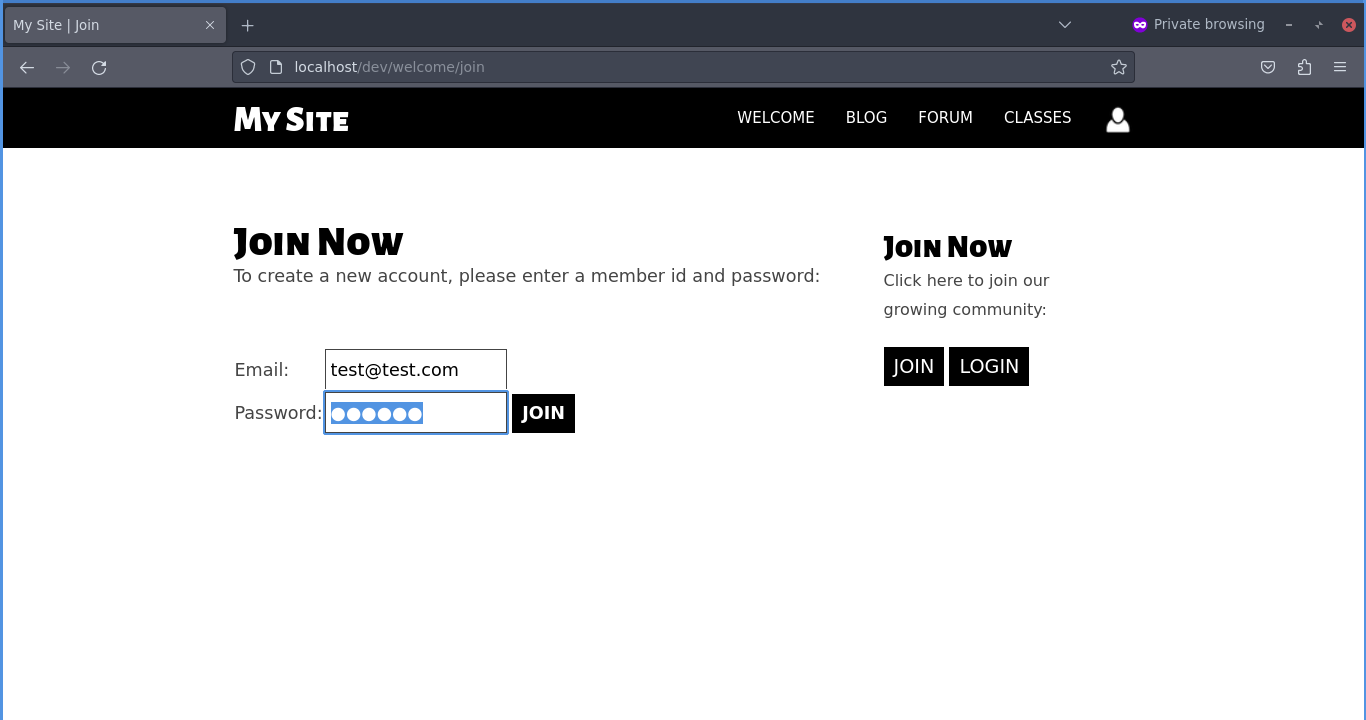
1) Создайте нового участника. step 1

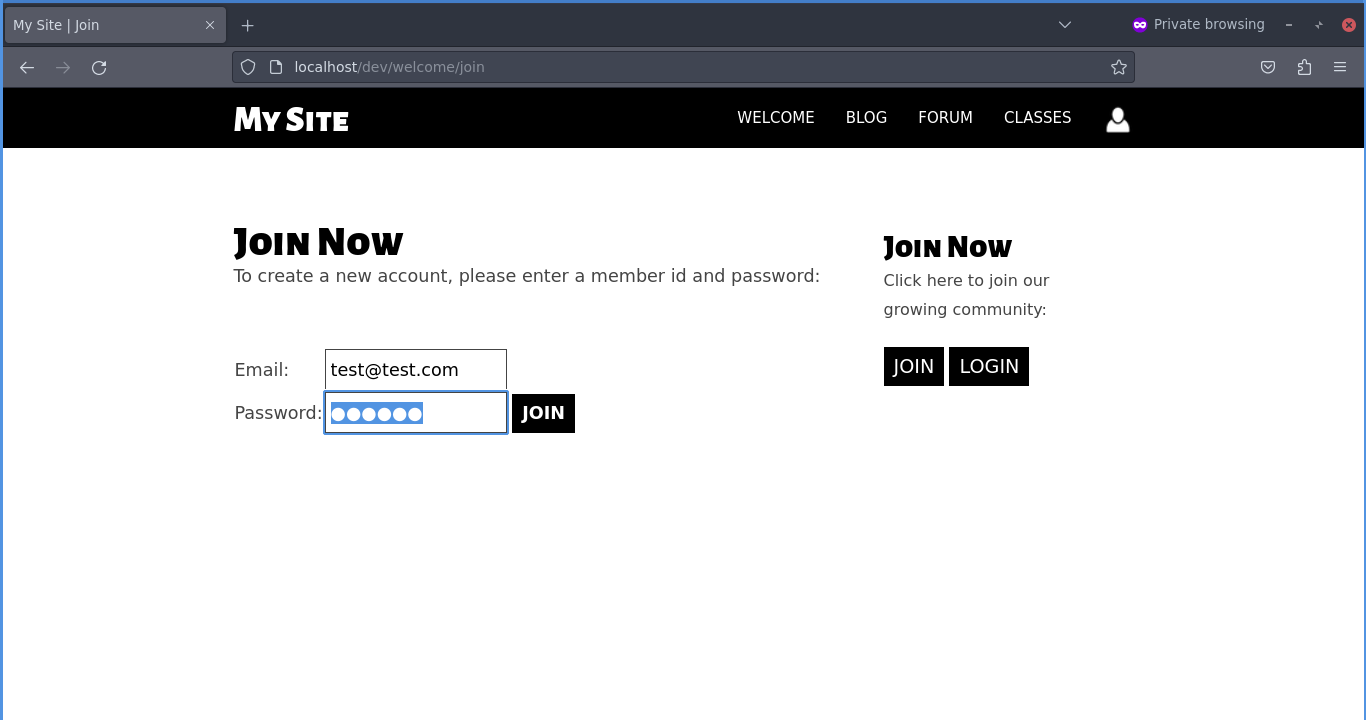
2) На следующей странице вам будет предложено ввести «Имя», «Фамилию» и «Страну» нового участника. Здесь заполните поля «Имя:» и «Фамилия:» следующими нагрузками:

«Имя»:

<script>alert(XSS)</script>

«Фамилия»:

<script>alert(document.cookie)</script>

step 2

3) В результате, когда администратор переходит на страницу «Участники» и пытается вывести список последних участников, нагрузки будут активированы. step 2
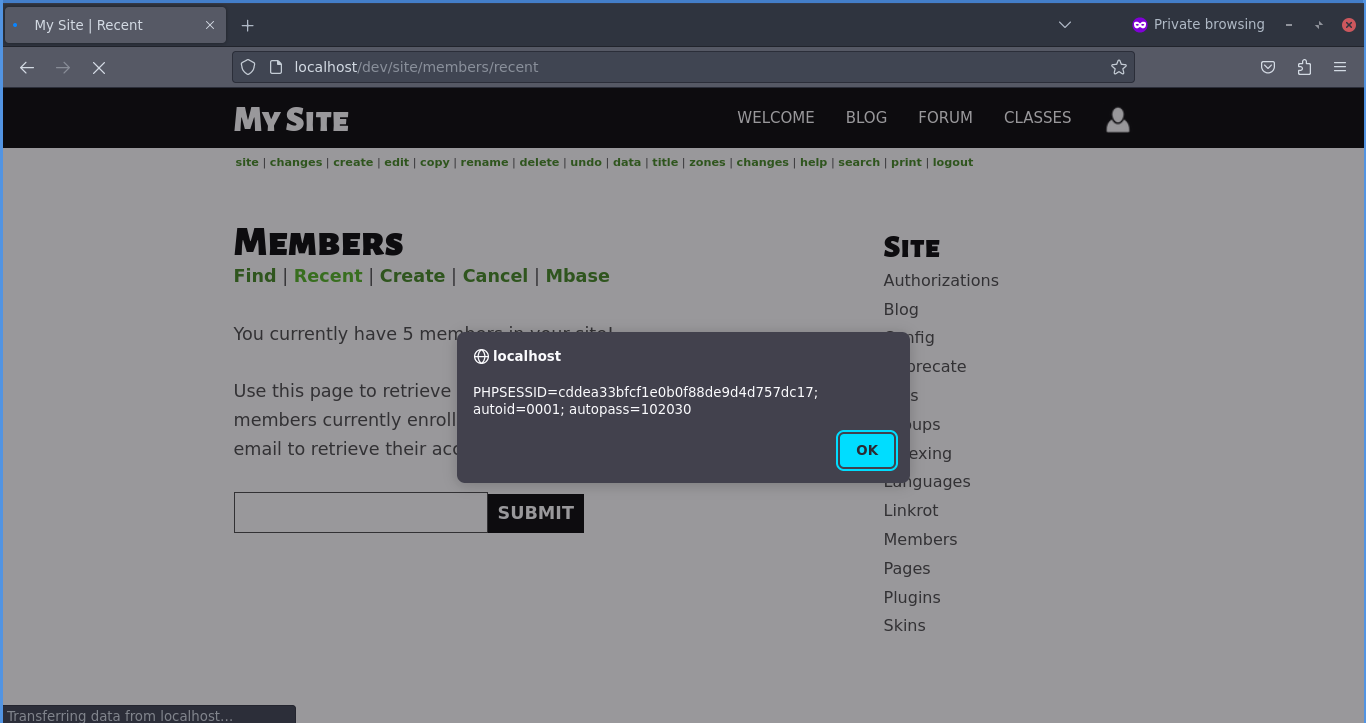
4) Чтобы просмотреть пароли других пользователей, просто измените параметр «admin» в указанном выше URL на имя другого пользователя, например member.user.


Ссылка

  • CVE-2022-2427 - Подробности
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →