Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
awesome-soc — Курируемая база знаний для создания, эксплуатации и развития SOC (включая CSIRT). | Kitploit
Инструменты/GitHubGitHub/cyb3rxp/awesome-soc
Оборонительные ИнструментыУправление индикаторами компрометации (IOC)Разведка угрозОбнаружение ВторженийСтатьи и ИсследованияОбучение и ОбразованиеРеагирование на ИнцидентыПодобранные РесурсыБезопасность ИИАнализ Журналов
GitHub
1.8k2836310 дней назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
cyb3rxp/awesome-soc

awesome-soc

Курируемая база знаний для создания, эксплуатации и развития SOC (включая CSIRT).

Репозиторий
Поделиться

GitHub stars Awesome Last Update License Contributions welcome Lychee

Awesome SOC

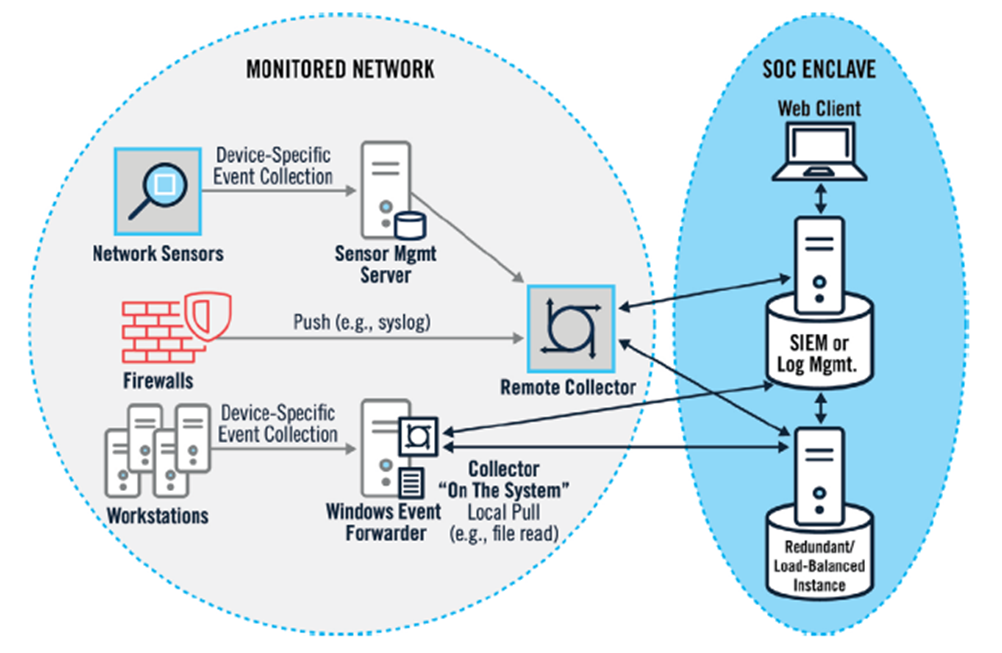
Оперативное руководство и база знаний для построения, эксплуатации и развития SOC (включая CSIRT). Охватывает:
  • основы SOC
  • detection engineering
  • threat intelligence
  • метрики/KPI SOC
  • автоматизацию SOC
  • сценарии использования ИИ и лучшие практики
  • SOP (плейбуки SOC)

Это моё видение, основанное на собственном опыте работы аналитиком и руководителем команды SOC/CSIRT, а также на известных публикациях. Основной акцент сделан на SOC, а не на CERT/CSIRT.

Мой девиз: без реакции (response) детектирование бесполезно.

NB: В целом, под SOC здесь понимается деятельность по детектированию, а под CERT/CSIRT — деятельность по реагированию на инциденты. CERT — известный (ранее) американский товарный знак, управляемый CERT-CC, но я предпочитаю термин CSIRT, поскольку он точно обозначает реагирование на инциденты.


Содержание

  • Обязательно к прочтению
  • Фундаментальные концепции
  • Критически важные средства (инструменты/сенсоры)
  • Внутреннее устройство/ядро SOC
  • ИИ (ML, LLM, GenAI, Agentic AI)
  • Мониторинг ИТ/безопасности
  • SOAR
  • Detection engineering
  • Threat intelligence
  • Плейбуки/SOP
  • Метрики SOC (KPI/SLA)
  • Управление SOC
  • HR и обучение
  • ИТ-архитектура
  • Куда двигаться дальше (следующие шаги)
  • Приложение

Обязательно к прочтению

Для SOC

  • Построение SOC:
    • MITRE, 11 strategies for a world-class SOC (или используйте локальный файл): часть 0 (Основы).
    • FIRST, Building a SOC
    • NCSC, Building a SOC
    • Gartner, SOC model guide
    • Splunk, State of Security 2025
    • Microsoft, Secure your business with 365
  • Подготовка SOC к собеседованию:
    • LetsDefend SOC analyst interview questions
  • Управление SOC:
    • FIRST, ISO 27035 Practical value for CSIRT and SOCs
    • SANS, 2025 SOC survey
    • SOC CMM, SOC Metrics
    • Gartner, Market Guide for Managed Detection and Response
  • Оценка SOC:
    • CMM, SOC-CMM
    • Rabobank CDC, DeTTECT
    • SANS, Continous purple teaming

Для CERT/CSIRT

  • Общий обзор:
    • SANS, Incident Response
    • FlexibleIR, IR phases
  • Построение CSIRT:
    • FIRST, CERT-in-a-box
    • FIRST, CSIRT Services Framework
  • Управление реагированием на инциденты безопасности:
    • ENISA, Good practice for incident management
    • EE-ISAC Incident Response whitepaper
    • LinkedIn Pulse, Security incident management according to ISO 27035
    • Microsoft/EY/Edelman, Incident response reference guide
    • Microsoft, IR lessons on cloud ID compromise
  • Форензика:
    • NIST, SP800-86, integration forensics techniques into IR
    • ForensicsArtefacts
    • ForensicsWiki
  • Плейбуки и методология реагирования на инциденты:
    • Kaspersky, Incident Response Playbook: Dark Web Breaches
    • CISA, Incident Response playbooks
    • CERT-SG, Incident Response Methodology
Скачать инструмент