Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/cyb3rint3l-labs/serversecurityaudit
Аудит конфигурацииРазведка угрозРеагирование на Инциденты
GitHubcyb3rint3l-labs/serversecurityaudit

ServerSecurityAudit

Репозиторий
Сайт
478829 месяцев назадПроверено Kitploit

Описание

Движок аудита безопасности Windows Server на основе PowerShell от Cyb3rint3l Labs. Измеряет соответствие директиве NIS2 и сопоставляет результаты с тактиками MITRE ATT&CK и практиками CIS Controls v8. Создает интерактивные HTML-панели мониторинга и структурированные наборы данных JSON.

Поделиться

🛡️ Аудит безопасности Windows Server (согласование с NIS2)

License PowerShell Platform NIS2 Ready MITRE ATT&CK CIS Controls

📋 Обзор

Модульный движок на базе PowerShell, предназначенный для проведения углубленного аудита безопасности Windows Server. Он предоставляет практическую оценку рисков, привязанную к Директиве NIS2 (Статья 21), MITRE ATT&CK и CIS Controls v8, с формированием готовых к криминалистическому анализу отчетов в форматах HTML и JSON.

Движок выполняет более 30 взвешенных проверок по 6 стратегическим доменам, охватывающим 12 критических дисциплин безопасности, для обеспечения целостной эшелонированной защиты.

Работает полностью в офлайн-режиме, не имеет внешних зависимостей и не осуществляет обратный вызов.

⚠️ Отказ от ответственности

Хотя сценарий разработан как неинтрузивный, он выполняет обширные запросы к WMI, реестру и файловой системе. Эти операции могут вызывать временные скачки нагрузки на ЦП/диск или срабатывание оповещений EDR/мониторинга.
🎯 Ключевые возможности

  • 🇪🇺 Соответствие NIS2: Каждая проверка напрямую привязана к статьям Директивы (ЕС) 2022/2555 (Управление уязвимостями, Анализ рисков, Базовая кибергигиена, Сетевая безопасность, Управление доступом, Криптография, Непрерывность бизнеса).
  • 📊 Оценка на основе риска: Приоритезация уязвимостей (Критично/Предупреждение/Информация) на основе воздействия эксплуатации. Кроме того, результаты сопоставляются с тактиками MITRE ATT&CK и практиками CIS Controls v8.
  • 🕵️ Обнаружение конфиденциальных данных: Обнаруживает раскрытые учетные данные в профилях пользователей и расположениях Inetpub по именам файлов (например, "passwords.txt", "credentials.docx") на 15+ языках (🇬🇧 EN, 🇬🇷 GR, 🇩🇪 DE, 🇳🇱 DU, 🇫🇷 FR, 🇮🇹 IT, 🇪🇸 ES, 🇵🇹 PT, 🇵🇱 PL, 🇨🇿 CZ, 🇭🇺 HU, 🇷🇴 RO, 🇧🇬 BG и Скандинавские 🇸🇪🇳🇴🇩🇰🇫🇮🇮🇸) с помощью Regex.
  • 📝 Отчеты, готовые к криминалистике: Генерирует автономную HTML-панель управления и наборы данных JSON для загрузки в сторонние инструменты.
  • ⚙️ Совместимость: Протестировано на Windows Server 2016, 2019, 2022 и 2025 (Desktop Experience), локаль en-US.

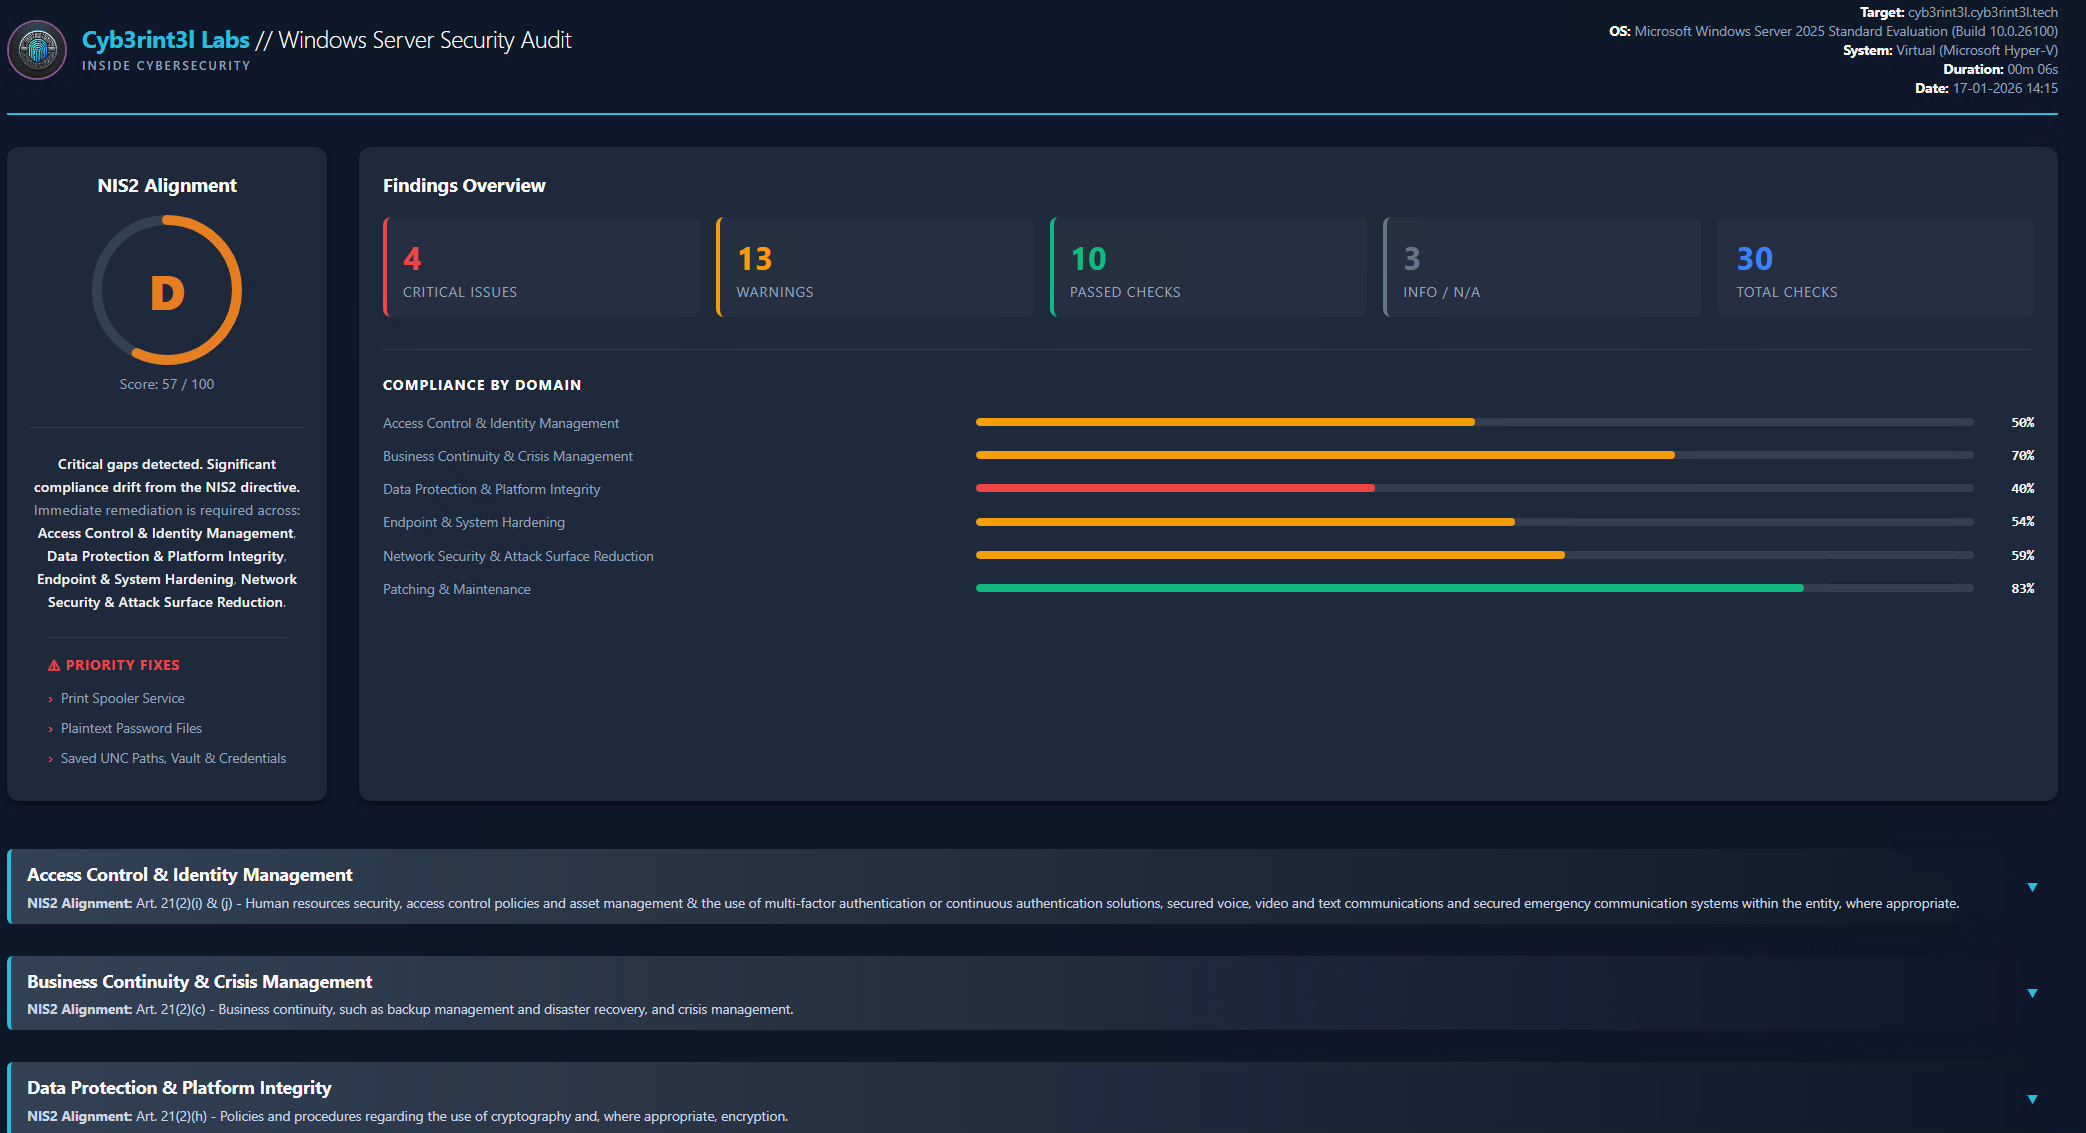
🖼️ Обзор панели управления

🖼️ Результаты по доменам

🧩 Проверки безопасности и сопоставление с фреймворками

🚨 Проверки высокого влияния (Вес: 20 баллов)

Неудача в этих областях представляет немедленный риск компрометации (например, программы-вымогатели, утечка данных, атака «человек посередине»).

#Имя проверкиВлияние на безопасность / ОбоснованиеСопоставление с требованиями
01Управление исправлениями ОС и источник обновленийНепрерывное управление уязвимостямиCIS Control 7 (IG1)
02Состояние RDP и NLAВектор проникновения программ-вымогателейMITRE T1133
03Credential Guard и LSAЗащита от дампа учетных данных ОСMITRE T1003
04Сохраненные UNC-пути и хранилищеРиск бокового перемещенияMITRE T1552
05Усиление аутентификации и KerberosПредотвращение NTLM-ретрансляции / KerberoastingMITRE T1557/T1558
06Состояние брандмауэра и ведение журналаБезопасная сетевая конфигурацияCIS Control 4 (IG1)
07Безопасность протокола SMBЭксплуатация удаленных службMITRE T1210
08Состояние LLMNR и mDNSЧеловек посередине / ResponderMITRE T1557
09Состояние WPADПредотвращение перехвата трафикаMITRE T1557
10Защита конечных точекЗащита от вредоносных программ (AV/EDR)CIS Control 10 (IG1)
11Служба диспетчера печатиПовышение привилегий (PrintNightmare)MITRE T1068
12Файлы паролей в открытом видеОбнаружение незащищенных учетных данныхMITRE T1552
13Шифрование диска (BitLocker)Защита данных в состоянии покояCIS Control 3 (IG1)
14Группа локальных администраторовОбеспечение минимальных привилегийCIS Control 5 (IG1)
15Криминалистический аудит и ведение журналаОбнаружение обхода защитыMITRE T1562
16Состояние модулей записи VSSВосстановление данных и устойчивость к программам-вымогателямCIS Control 11 (IG1)

📖 Полная документация: Полный список всех 30+ проверок, весов и технических деталей см. в Подробной документации по проверкам и оценке.

🔐 Проверка целостности

Хеш текущей версии (1.0.1) (SHA-256):

6BCD6B9B821DC997A19F78D7B545EFFCCEACBEA9F66883BE4F47C716EDB3559D

Проверка через PowerShell:


(Get-FileHash .\ServerSecurityAudit.ps1 -Algorithm SHA256).Hash -eq "6BCD6B9B821DC997A19F78D7B545EFFCCEACBEA9F66883BE4F47C716EDB3559D"


Автор: Константинос Ксантопулос, Основатель и Главный консультант @ Cyb3rint3l Labs

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →