
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-Tracker — С помощью этого автоматизированного скрипта вы никогда не потеряете из виду недавно опубликованные CVE. | Kitploit
Инструменты/GitHubGitHub/cyb3r-techie/cve-tracker
Анализ уязвимостейСкриптинг и автоматизацияСбор информации
GitHubcyb3r-techie/cve-tracker

CVE-Tracker

С помощью этого автоматизированного скрипта вы никогда не потеряете из виду недавно опубликованные CVE.

Репозиторий
5211444 лет назадПроверено Kitploit
Поделиться

CVE-Трекер

С помощью этого автоматизированного скрипта вы никогда не потеряете из виду недавно выпущенные CVE. Этот скрипт PowerShell запускает Microsoft Edge при запуске системы, переходит по 2 URL-адресам и переводит браузер в полноэкранный режим.

Как этичным хакерам, нам жизненно важно отслеживать недавно опубликованные CVE, чтобы быть в курсе новых угроз или уязвимостей в интернете. На самом деле, это рутинная задача в нашей повседневной жизни. Так почему бы не автоматизировать весь процесс открытия браузера и перехода к нашим источникам для проверки новых CVE? Цель этого инструмента — автоматизировать вышеупомянутую процедуру с помощью PowerShell-скрипта.

Среди всех доступных онлайн-источников, публикующих новые CVE, я выбрал следующие 2 URL-адреса и использовал их в скрипте.

URL-адреса
https://cvetrends.com/
https://cve.circl.lu/

Если вы хотите изменить эти URL-адреса на желаемые, вы можете просто открыть файл cve.ps1 в редакторе и изменить их там! Также помните, что вы можете добавить в файл ещё больше URL-адресов.

Использование:

Download the zip file and unzip it on your system
If you haven't bypassed the script execution on your system, please do so with the command "Set-ExecutionPolicy -ExecutionPolicy Bypass" 
[Note: it needs to be run as administrator]
.\CVE_Track.ps1

Также имейте в виду, что изменения, внесённые в вашу систему, можно легко отменить, выполнив команду .\undo.ps1

Технический анализ:

Сначала, когда вы запускаете скрипт, он создаёт *.bat-файл (CVE_Track.bat) в следующем каталоге, который буквально обеспечивает автоматизацию процедуры, к которой мы стремимся. C:\Users\<UserName>\\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\ .

Также файл "cv.ps1" копируется в каталог C:\Users\<UserName>\ и выполняется при каждом запуске системы.

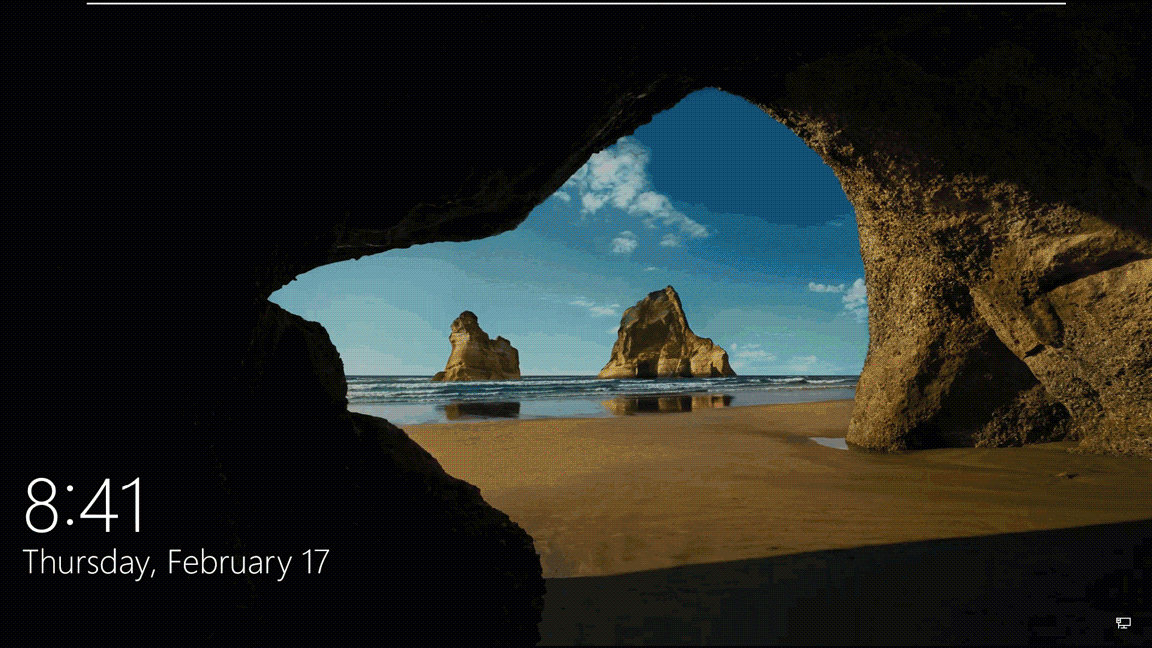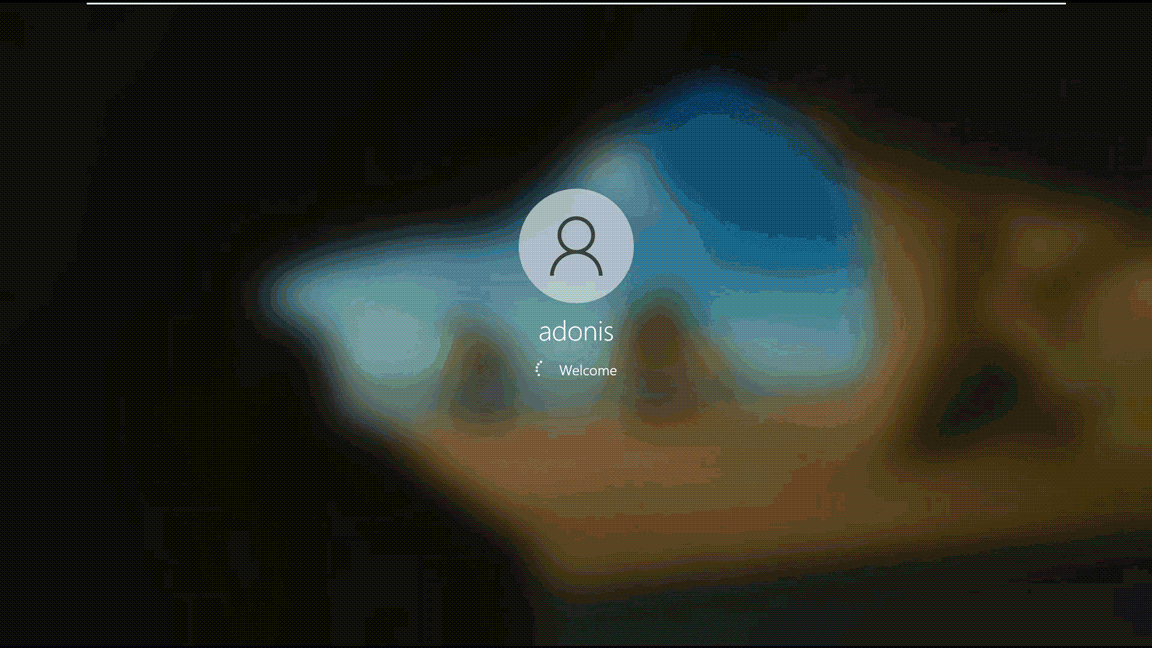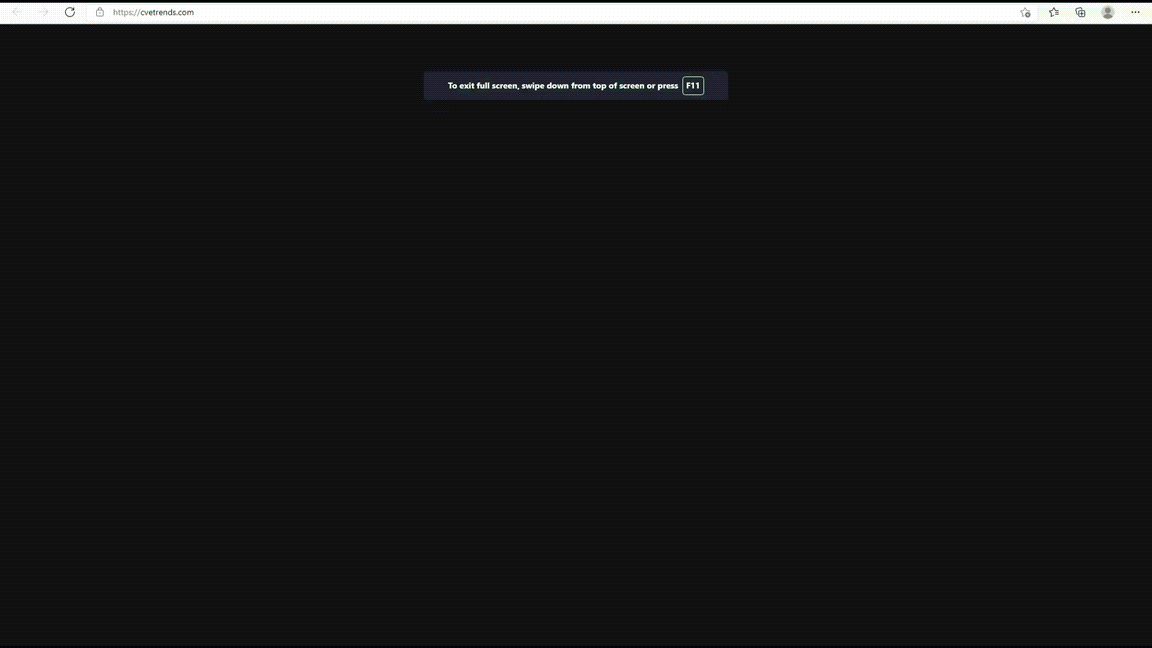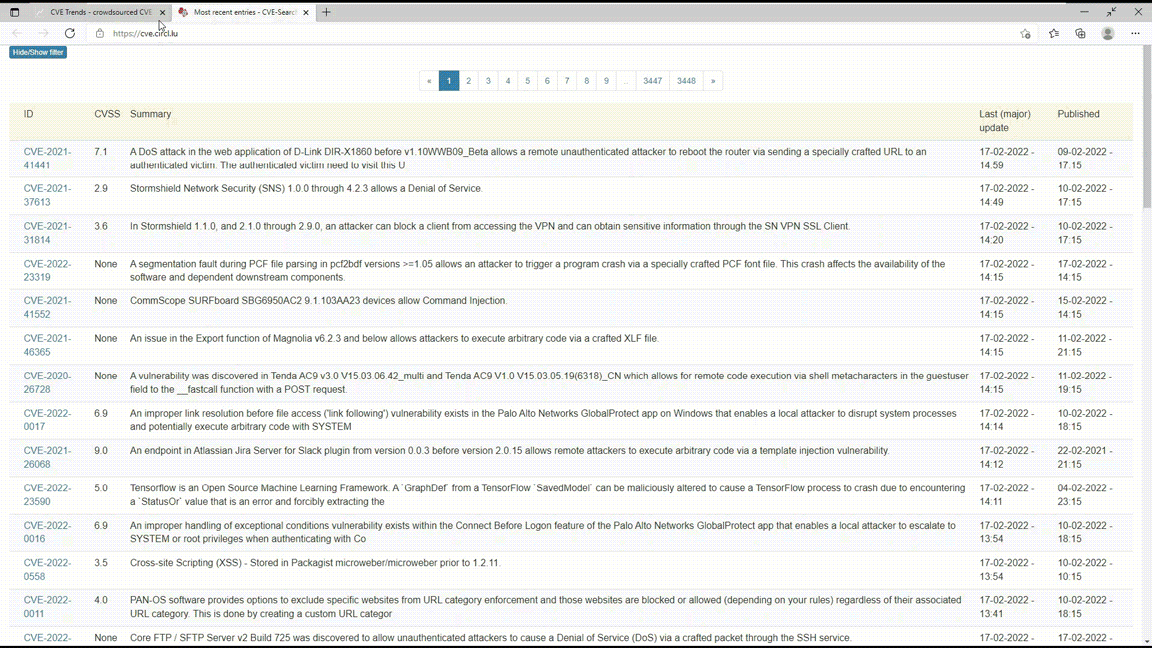
Скрипт в действии

После запуска скрипта это будет выглядеть так при входе в систему после перезагрузки.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







